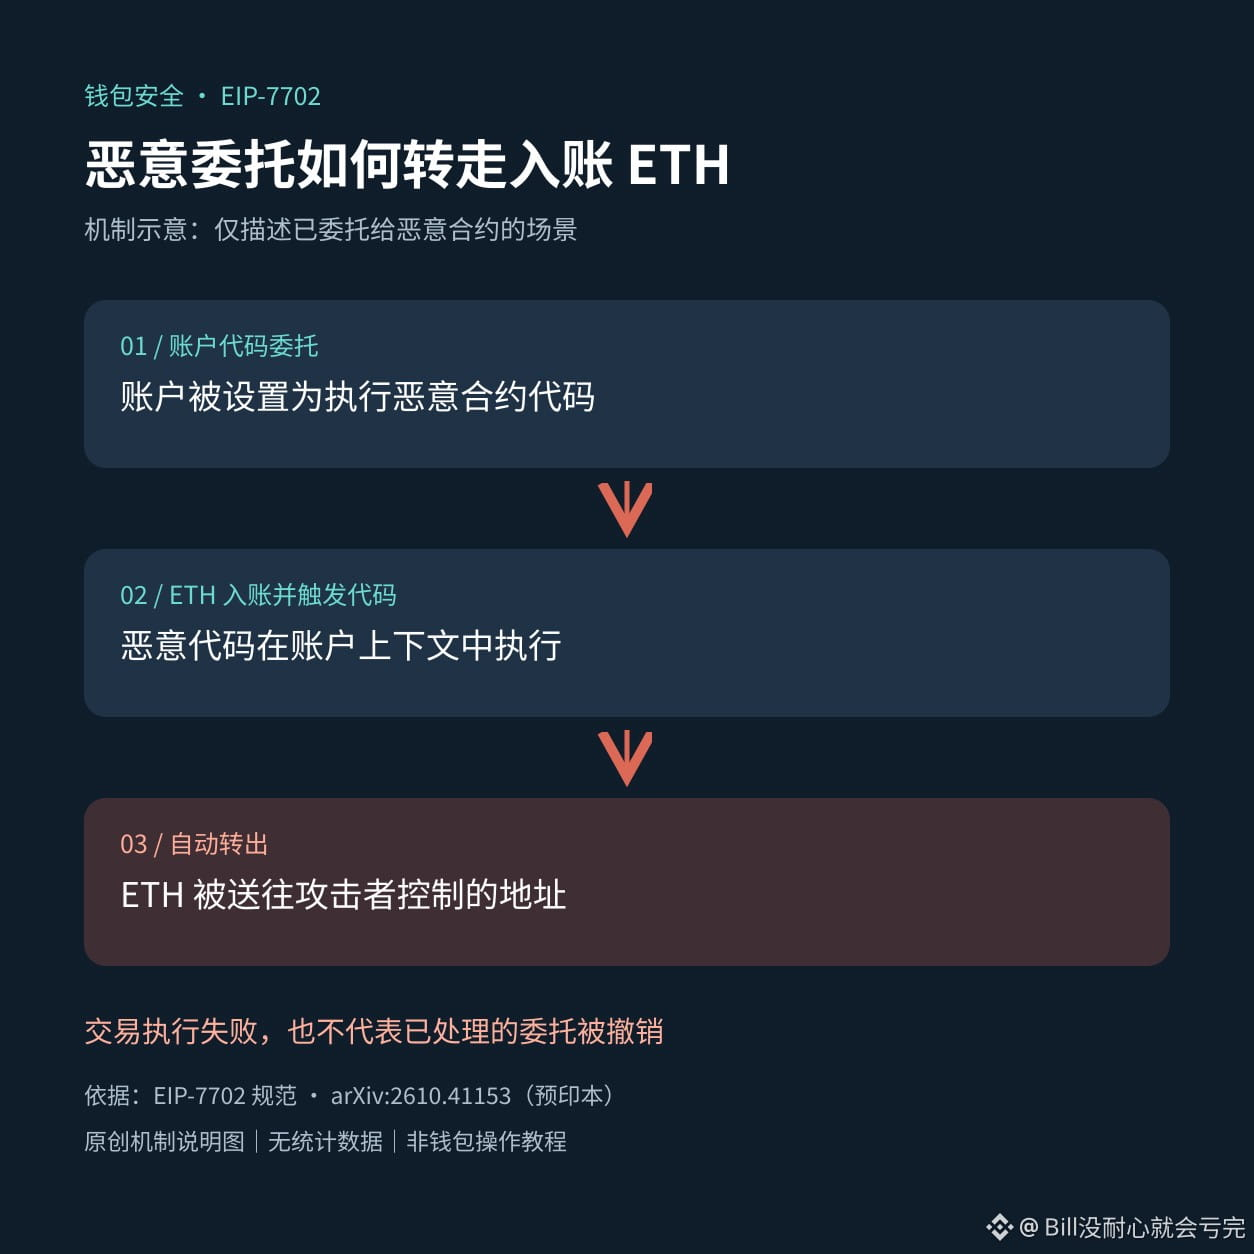
Пополнение подозрительного кошелька ETH для оплаты комиссии может привести к тому, что средства сразу после зачисления будут переведены. Если адрес делегировал полномочия вредоносному контракту по EIP-7702, код, запускаемый при поступлении средств, может отправить ETH на адрес злоумышленника.
В препринте, опубликованном на arXiv 30 октября, анализируется такая атака с автоматическим сбором средств. Он напомнил мне о важном моменте: при проверке кошелька недостаточно смотреть только список разрешений на токены — нужно также проверить, делегировал ли аккаунт код и какому контракту.
В спецификации Ethereum ясно сказано: делегирование по 7702 сохраняется. Даже если выполнение транзакции завершилось ошибкой, уже обработанное делегирование не отменяется. Поэтому сообщение об ошибке не означает, что разрешение не вступило в силу.
Отключение сайта, отзыв разрешений на токены и удаление делегирования кода аккаунта — это разные действия. Если вы заметили подозрительную активность, сначала уточните статус делегирования и порядок действий в официальной службе поддержки кошелька. Не пополняйте снова подозрительный адрес для оплаты комиссии и не сообщайте сид-фразу тем, кто предлагает помощь.
Разрешения в блокчейне и смарт-контракты сопряжены с риском. Выше приведено описание механизмов безопасности, а не инвестиционная рекомендация.
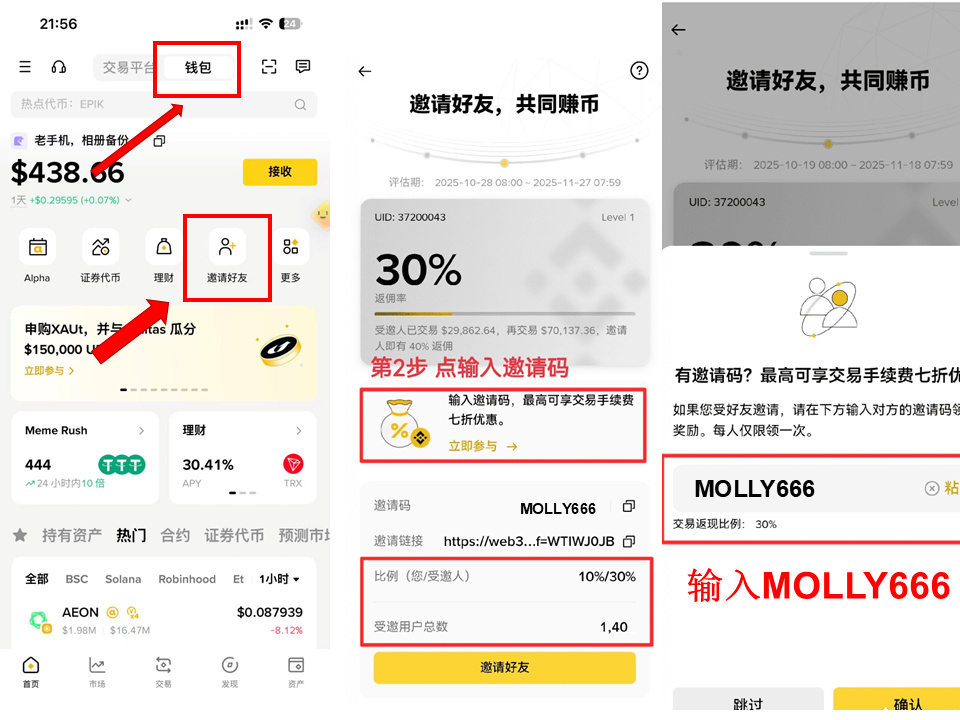
Реферальный код кошелька Binance: MOLLY666
В препринте, опубликованном на arXiv 30 октября, анализируется такая атака с автоматическим сбором средств. Он напомнил мне о важном моменте: при проверке кошелька недостаточно смотреть только список разрешений на токены — нужно также проверить, делегировал ли аккаунт код и какому контракту.
В спецификации Ethereum ясно сказано: делегирование по 7702 сохраняется. Даже если выполнение транзакции завершилось ошибкой, уже обработанное делегирование не отменяется. Поэтому сообщение об ошибке не означает, что разрешение не вступило в силу.
Отключение сайта, отзыв разрешений на токены и удаление делегирования кода аккаунта — это разные действия. Если вы заметили подозрительную активность, сначала уточните статус делегирования и порядок действий в официальной службе поддержки кошелька. Не пополняйте снова подозрительный адрес для оплаты комиссии и не сообщайте сид-фразу тем, кто предлагает помощь.
Разрешения в блокчейне и смарт-контракты сопряжены с риском. Выше приведено описание механизмов безопасности, а не инвестиционная рекомендация.
Реферальный код кошелька Binance: MOLLY666