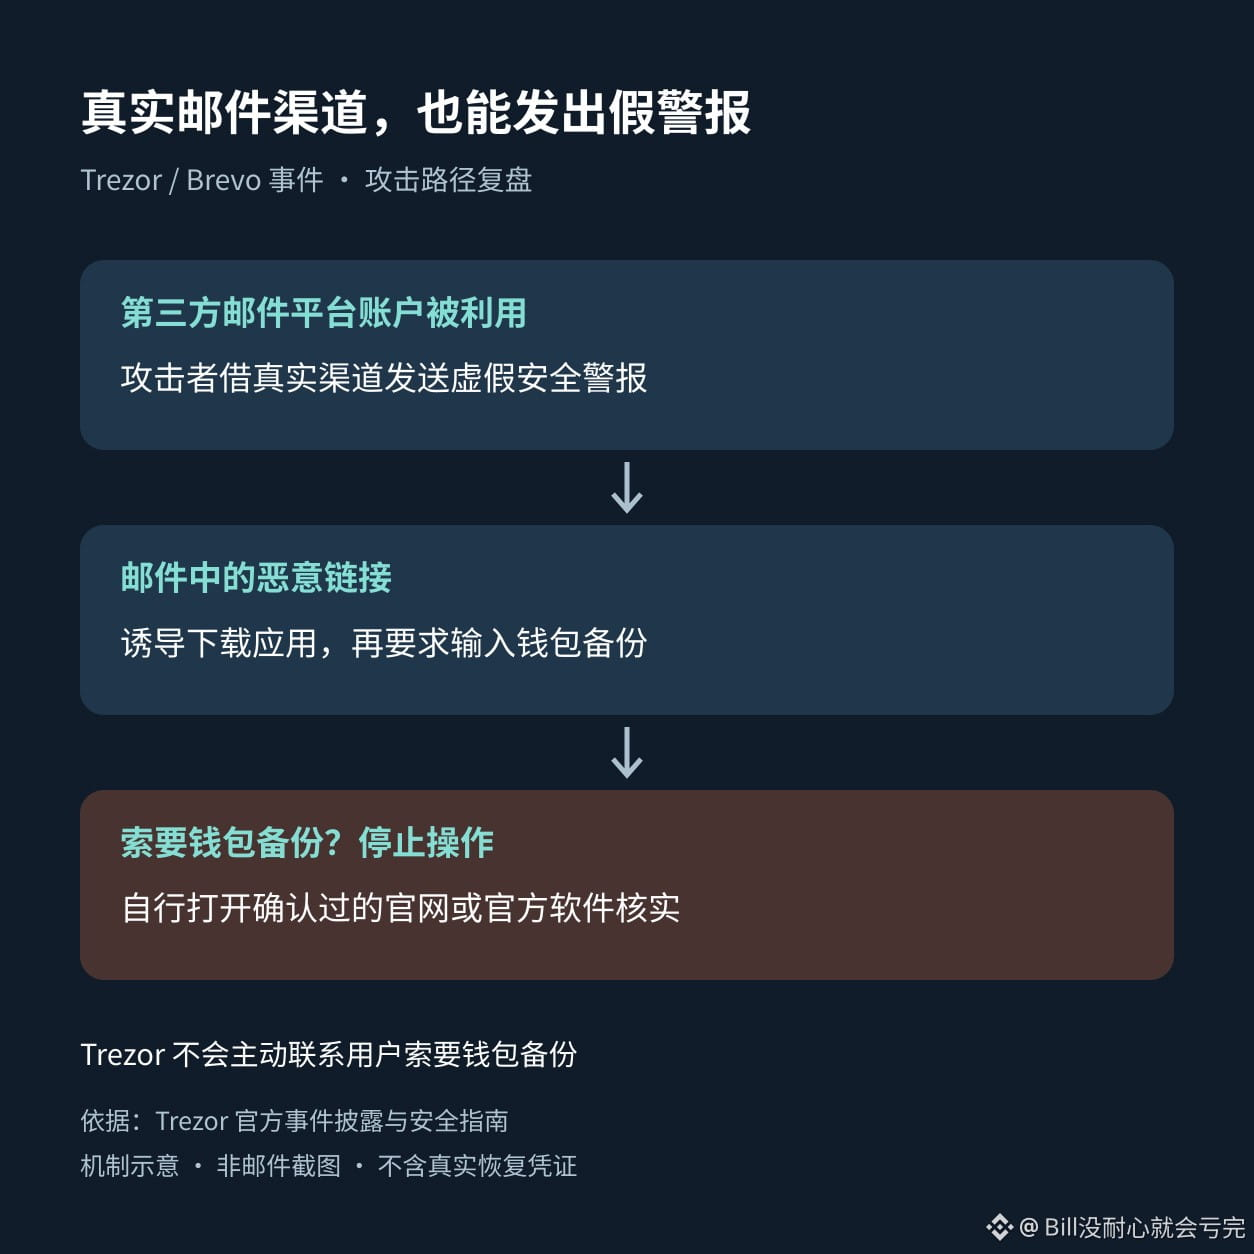
Канал отправки настоящий, но инструкции по безопасности в письме могут быть поддельными.
26 октября специалист по безопасности Терри Катлер разобрал инцидент с Brevo у Trezor: злоумышленники воспользовались доступом к сторонней почтовой платформе и отправили с почтового аккаунта Trezor поддельные предупреждения о безопасности. Они побуждали пользователей скачать приложение, а затем ввести резервную копию кошелька — то есть мнемоническую фразу для восстановления. В официальном сообщении в сентябре Trezor подтвердил этот способ атаки и отметил, что кошельки и системы компании не пострадали.
В таких письмах домен может быть написан без ошибок, а текст — выглядеть вполне грамотным. Если проверять только отправителя, легко упустить по-настоящему опасное действие: просьбу передать резервную копию кошелька веб-странице или скачанному приложению.
Получив предупреждение о безопасности, не выполняйте инструкции из письма. Самостоятельно откройте проверенный официальный сайт или программу и убедитесь, что сообщение подлинное. Trezor прямо заявляет, что не обращается к пользователям с просьбой предоставить резервную копию кошелька. Аппаратный кошелёк не защитит от риска, если пользователь сам раскроет данные для восстановления.
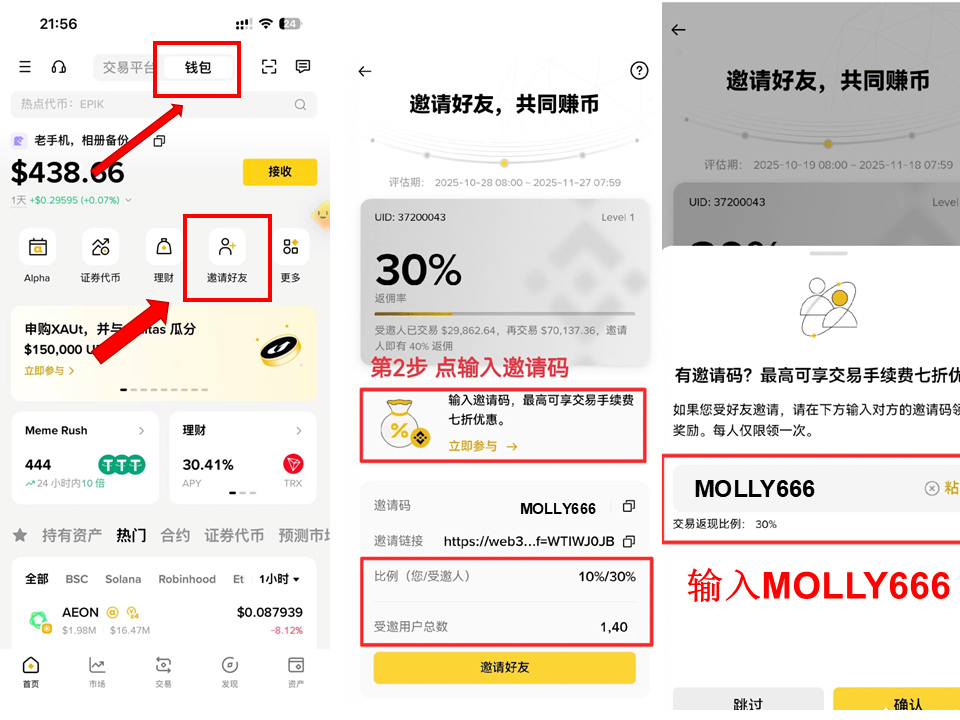
Пригласительный код Binance Wallet: MOLLY666
26 октября специалист по безопасности Терри Катлер разобрал инцидент с Brevo у Trezor: злоумышленники воспользовались доступом к сторонней почтовой платформе и отправили с почтового аккаунта Trezor поддельные предупреждения о безопасности. Они побуждали пользователей скачать приложение, а затем ввести резервную копию кошелька — то есть мнемоническую фразу для восстановления. В официальном сообщении в сентябре Trezor подтвердил этот способ атаки и отметил, что кошельки и системы компании не пострадали.
В таких письмах домен может быть написан без ошибок, а текст — выглядеть вполне грамотным. Если проверять только отправителя, легко упустить по-настоящему опасное действие: просьбу передать резервную копию кошелька веб-странице или скачанному приложению.
Получив предупреждение о безопасности, не выполняйте инструкции из письма. Самостоятельно откройте проверенный официальный сайт или программу и убедитесь, что сообщение подлинное. Trezor прямо заявляет, что не обращается к пользователям с просьбой предоставить резервную копию кошелька. Аппаратный кошелёк не защитит от риска, если пользователь сам раскроет данные для восстановления.
Пригласительный код Binance Wallet: MOLLY666