#binanceincidentreport ОФИЦИАЛЬНО 3 ноября 2026 года — взлом на $6,36 млрд был пятимесячной кампанией, организованной государством, а не быстрой атакой через уязвимость.
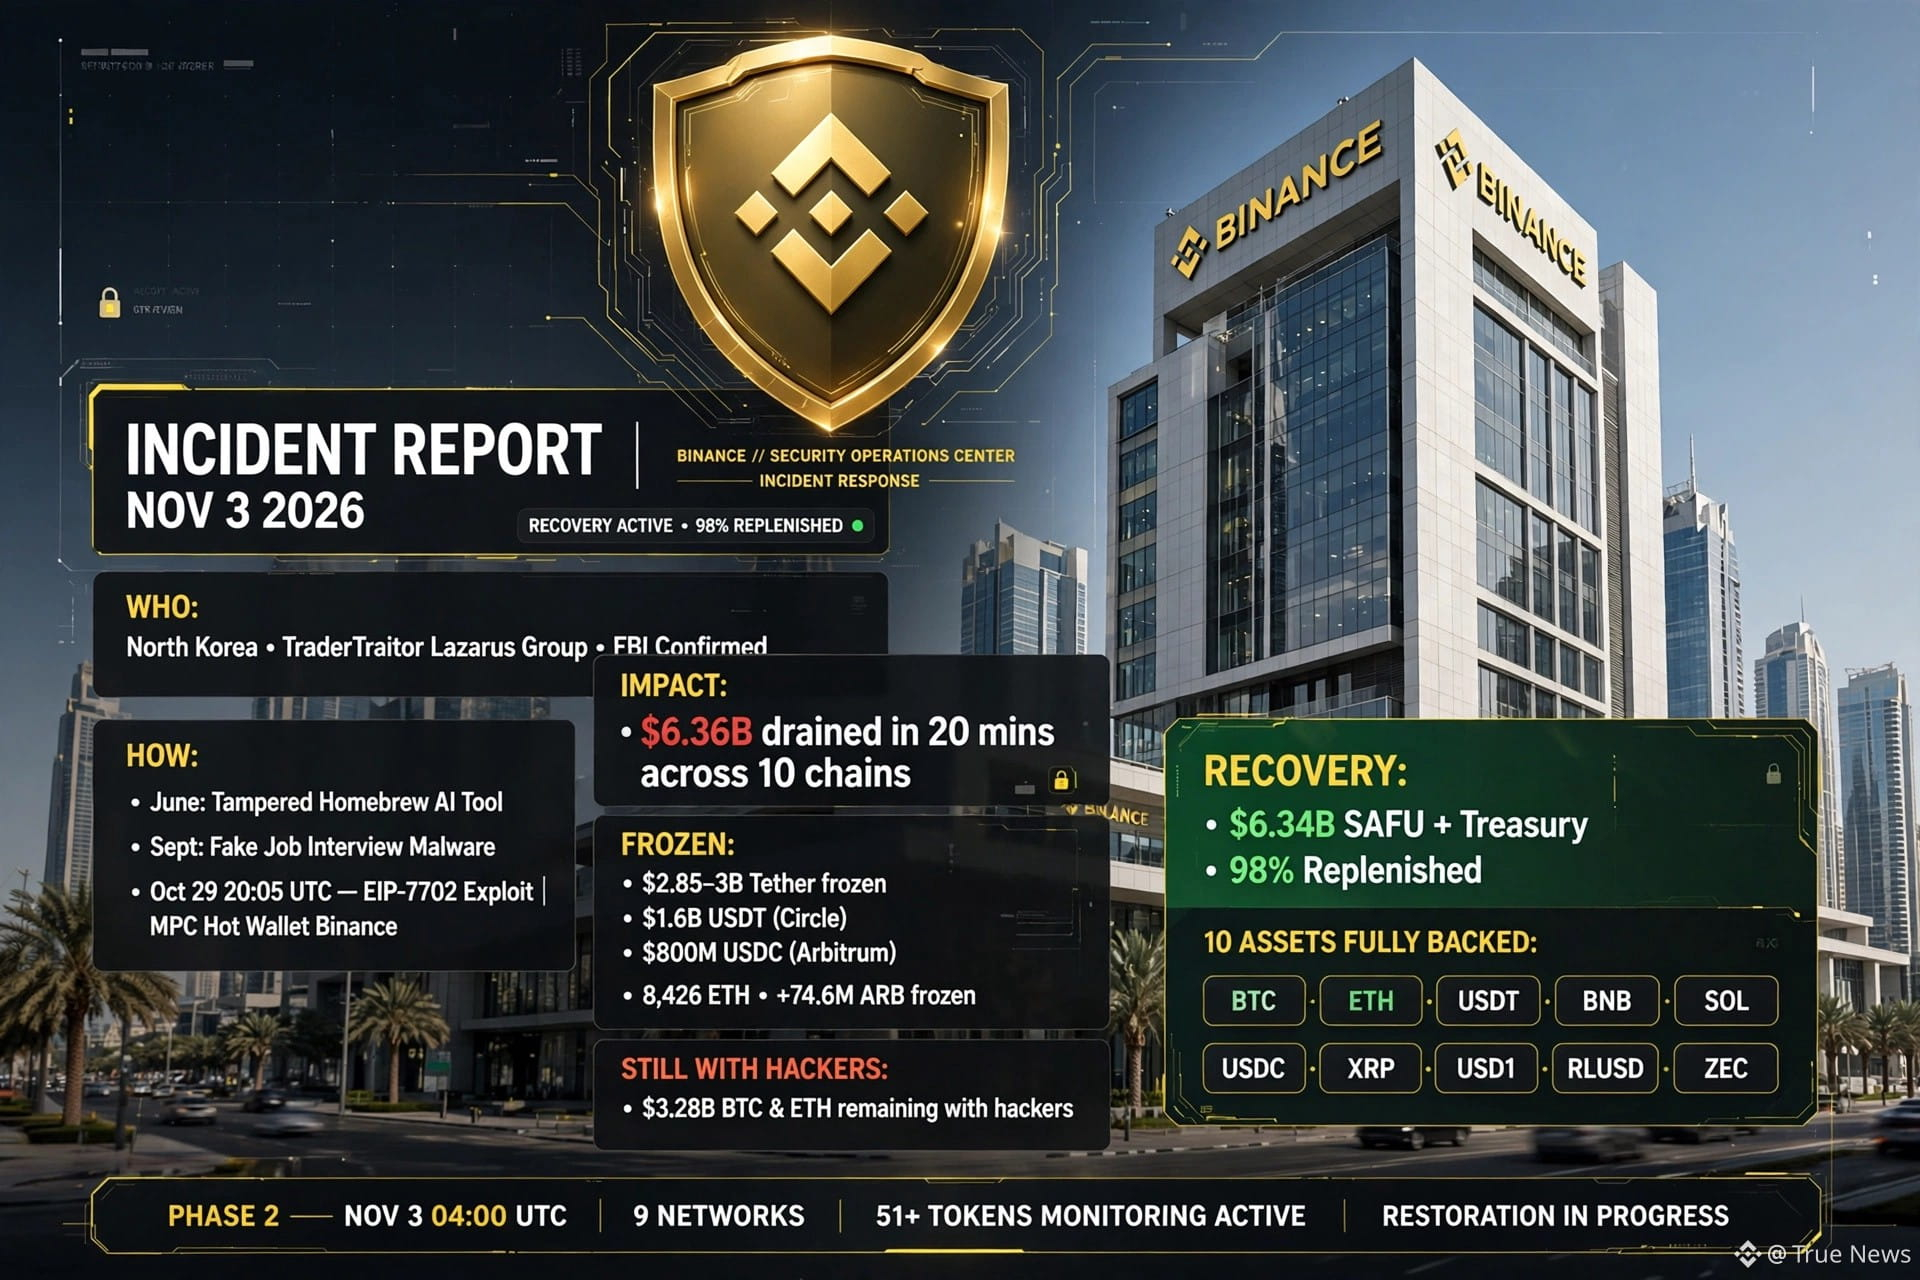
КТО: северокорейская группа TraderTraitor (Lazarus Group). ФБР подтвердило атрибуцию с высокой степенью уверенности; TRM Labs и Chainalysis пришли к тому же выводу.
КАК: в июне инженер DevOps кошелька установил изменённый ИИ-инструмент для программирования из Homebrew — так произошло первое скрытое проникновение. В сентябре того же инженера заманили через легитимную платформу вакансий на фальшивое собеседование на должность директора проекта; вредоносная программа получила полный контроль над устройством.
20 октября злоумышленники использовали скомпрометированный компьютер и внутренний ИИ-инструмент, чтобы добраться до двух инженеров кошелька и похитить права на развёртывание контейнеров.
29 октября в 20:05 UTC злоумышленники развернули вредоносный контейнер, воспользовавшись EIP-7702, и получили возможность выполнять операции с горячим MPC-кошельком Binance 14. Отозвать доступ одним ключом было невозможно. За 20 минут с 10 блокчейнов вывели $6,36 млрд. Локализовать инцидент удалось 30 октября в 00:10 UTC.
ПОСЛЕДСТВИЯ И ЗАМОРОЖЕННЫЕ СРЕДСТВА: Tether заморозила $1,6 млрд в $USDT, Circle — $800 млн в USDC, Совет Arbitrum — 8 426 ETH и 74,6 млн ARB. Всего заморожено $2,85–3 млрд; у хакеров по-прежнему остаётся $3,28 млрд, в основном в BTC и ETH.
УСПЕШНОЕ ВОССТАНОВЛЕНИЕ: резервы $SAFU и казначейства на сумму $6,34 млрд теперь восстановлены на 98%. Все 10 активов полностью обеспечены: $BTC, $ETH, $USDT, $BNB, $SOL, $USDC, $XRP, $USD1, $RLUSD и $ZEC. Второй этап начался 3 ноября в 04:00 UTC и охватил 9 сетей и более 51 токена. В 2026 году удалось заблокировать 57 атак из КНДР; пользователи не понесли никаких убытков. BNB, BTC и ETH демонстрируют самое сильное восстановление.
#binanceincidentreport безопасность #SAFU #TraderTraitor
КТО: северокорейская группа TraderTraitor (Lazarus Group). ФБР подтвердило атрибуцию с высокой степенью уверенности; TRM Labs и Chainalysis пришли к тому же выводу.
КАК: в июне инженер DevOps кошелька установил изменённый ИИ-инструмент для программирования из Homebrew — так произошло первое скрытое проникновение. В сентябре того же инженера заманили через легитимную платформу вакансий на фальшивое собеседование на должность директора проекта; вредоносная программа получила полный контроль над устройством.
20 октября злоумышленники использовали скомпрометированный компьютер и внутренний ИИ-инструмент, чтобы добраться до двух инженеров кошелька и похитить права на развёртывание контейнеров.
29 октября в 20:05 UTC злоумышленники развернули вредоносный контейнер, воспользовавшись EIP-7702, и получили возможность выполнять операции с горячим MPC-кошельком Binance 14. Отозвать доступ одним ключом было невозможно. За 20 минут с 10 блокчейнов вывели $6,36 млрд. Локализовать инцидент удалось 30 октября в 00:10 UTC.
ПОСЛЕДСТВИЯ И ЗАМОРОЖЕННЫЕ СРЕДСТВА: Tether заморозила $1,6 млрд в $USDT, Circle — $800 млн в USDC, Совет Arbitrum — 8 426 ETH и 74,6 млн ARB. Всего заморожено $2,85–3 млрд; у хакеров по-прежнему остаётся $3,28 млрд, в основном в BTC и ETH.
УСПЕШНОЕ ВОССТАНОВЛЕНИЕ: резервы $SAFU и казначейства на сумму $6,34 млрд теперь восстановлены на 98%. Все 10 активов полностью обеспечены: $BTC, $ETH, $USDT, $BNB, $SOL, $USDC, $XRP, $USD1, $RLUSD и $ZEC. Второй этап начался 3 ноября в 04:00 UTC и охватил 9 сетей и более 51 токена. В 2026 году удалось заблокировать 57 атак из КНДР; пользователи не понесли никаких убытков. BNB, BTC и ETH демонстрируют самое сильное восстановление.
#binanceincidentreport безопасность #SAFU #TraderTraitor