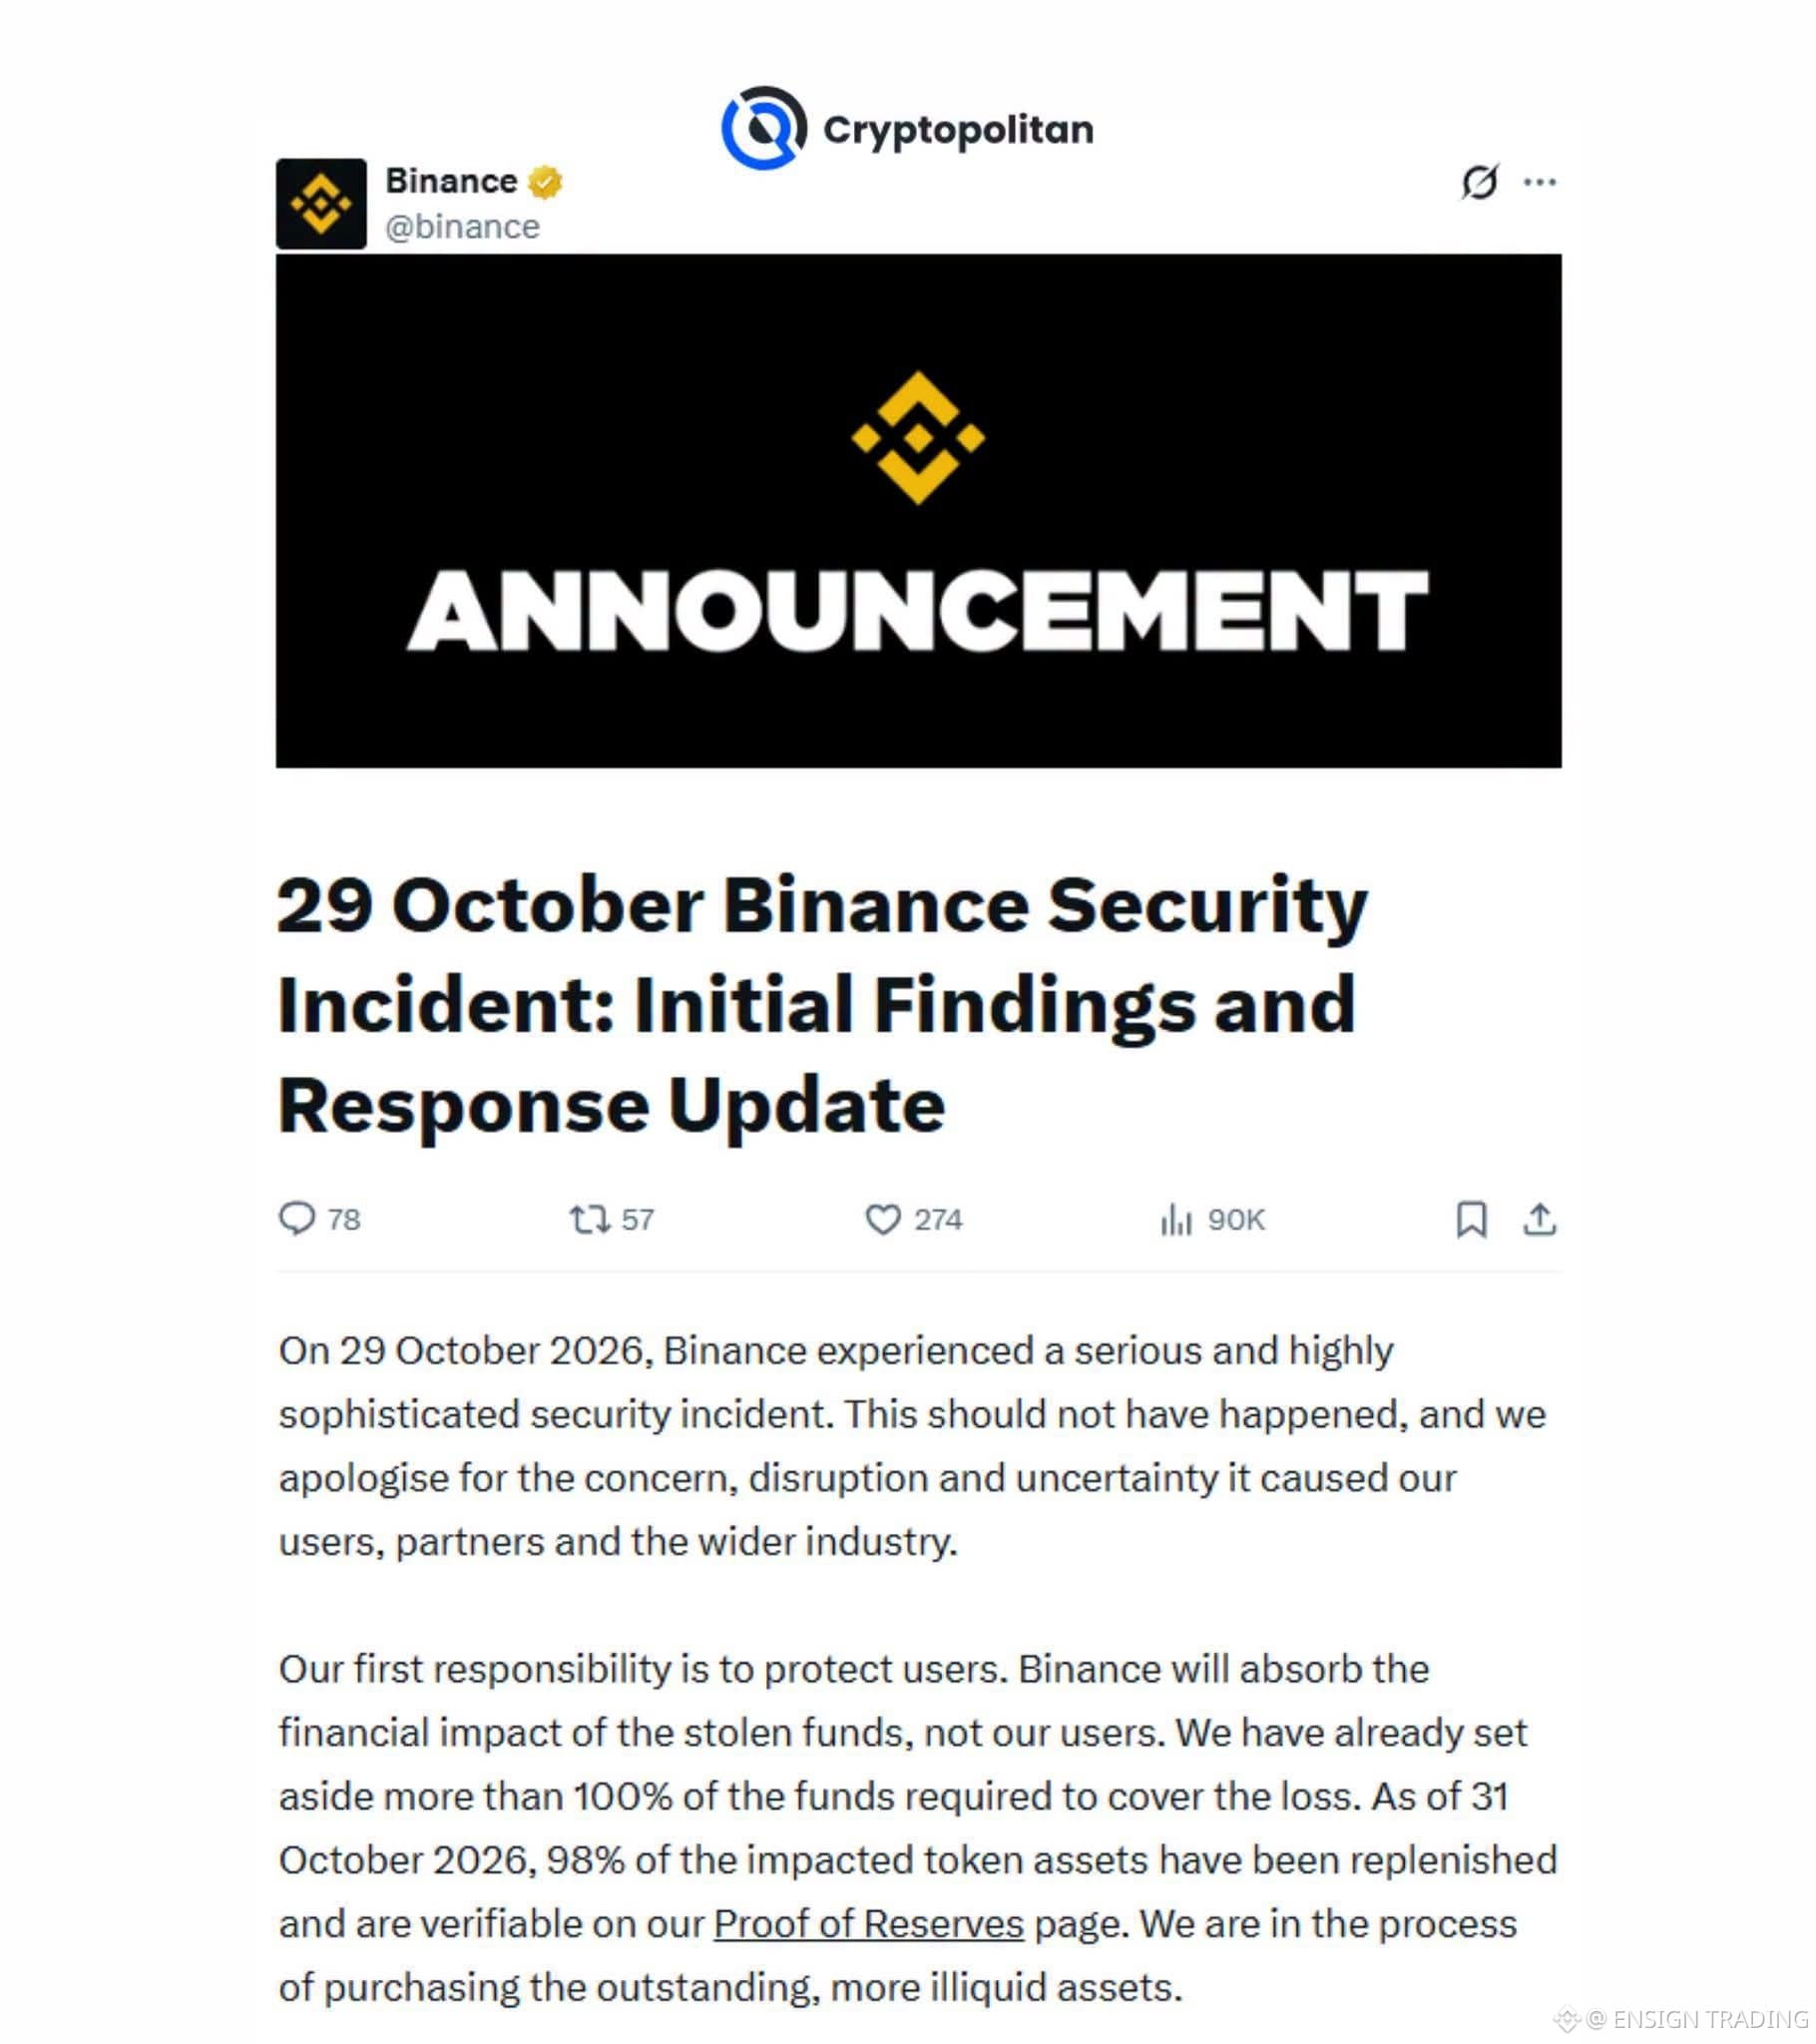
Только что: Binance заморозила всё, но хакеры всё равно продолжали перемещать деньги.
Всё началось с фальшивого собеседования. В итоге связанные с Северной Кореей злоумышленники вывели активы на сумму около $6,34 млрд.
Вот что произошло:
• Многоэтапная кампания включала социальную инженерию (фальшивые собеседования), вредоносное ПО на устройствах инженеров, взлом внутреннего ИИ-инструмента и кражу учётных данных. Ей предшествовали попытки, предпринятые в течение 2026 года.
• Злоумышленники получили несанкционированный доступ к внутреннему сервису для подписания транзакций кошелька. Они переместили крупные суммы в XRP, SOL, OP, BTC и ETH, а также использовали EIP-7702 Ethereum для создания постоянных ончейн-разрешений, которые продолжали перемещать средства даже после приостановки вывода.
• Около $2,85 млрд были заморожены или перехвачены. ФБР возлагает ответственность за атаку на Северную Корею.
• Binance закрыла точки входа, восстановила затронутые системы и среду кошелька, заменила устройства, отозвала учётные данные, усилила мониторинг и средства контроля.
Всё началось с фальшивого собеседования. В итоге связанные с Северной Кореей злоумышленники вывели активы на сумму около $6,34 млрд.
Вот что произошло:
• Многоэтапная кампания включала социальную инженерию (фальшивые собеседования), вредоносное ПО на устройствах инженеров, взлом внутреннего ИИ-инструмента и кражу учётных данных. Ей предшествовали попытки, предпринятые в течение 2026 года.
• Злоумышленники получили несанкционированный доступ к внутреннему сервису для подписания транзакций кошелька. Они переместили крупные суммы в XRP, SOL, OP, BTC и ETH, а также использовали EIP-7702 Ethereum для создания постоянных ончейн-разрешений, которые продолжали перемещать средства даже после приостановки вывода.
• Около $2,85 млрд были заморожены или перехвачены. ФБР возлагает ответственность за атаку на Северную Корею.
• Binance закрыла точки входа, восстановила затронутые системы и среду кошелька, заменила устройства, отозвала учётные данные, усилила мониторинг и средства контроля.