🔐 Кибератака на GitBook поставила под угрозу не только документацию.
GitBook — платформа для документации, которой пользуются криптопроекты и другие разработчики, — 2 ноября сообщила о целевой атаке с использованием ИИ-агентов.
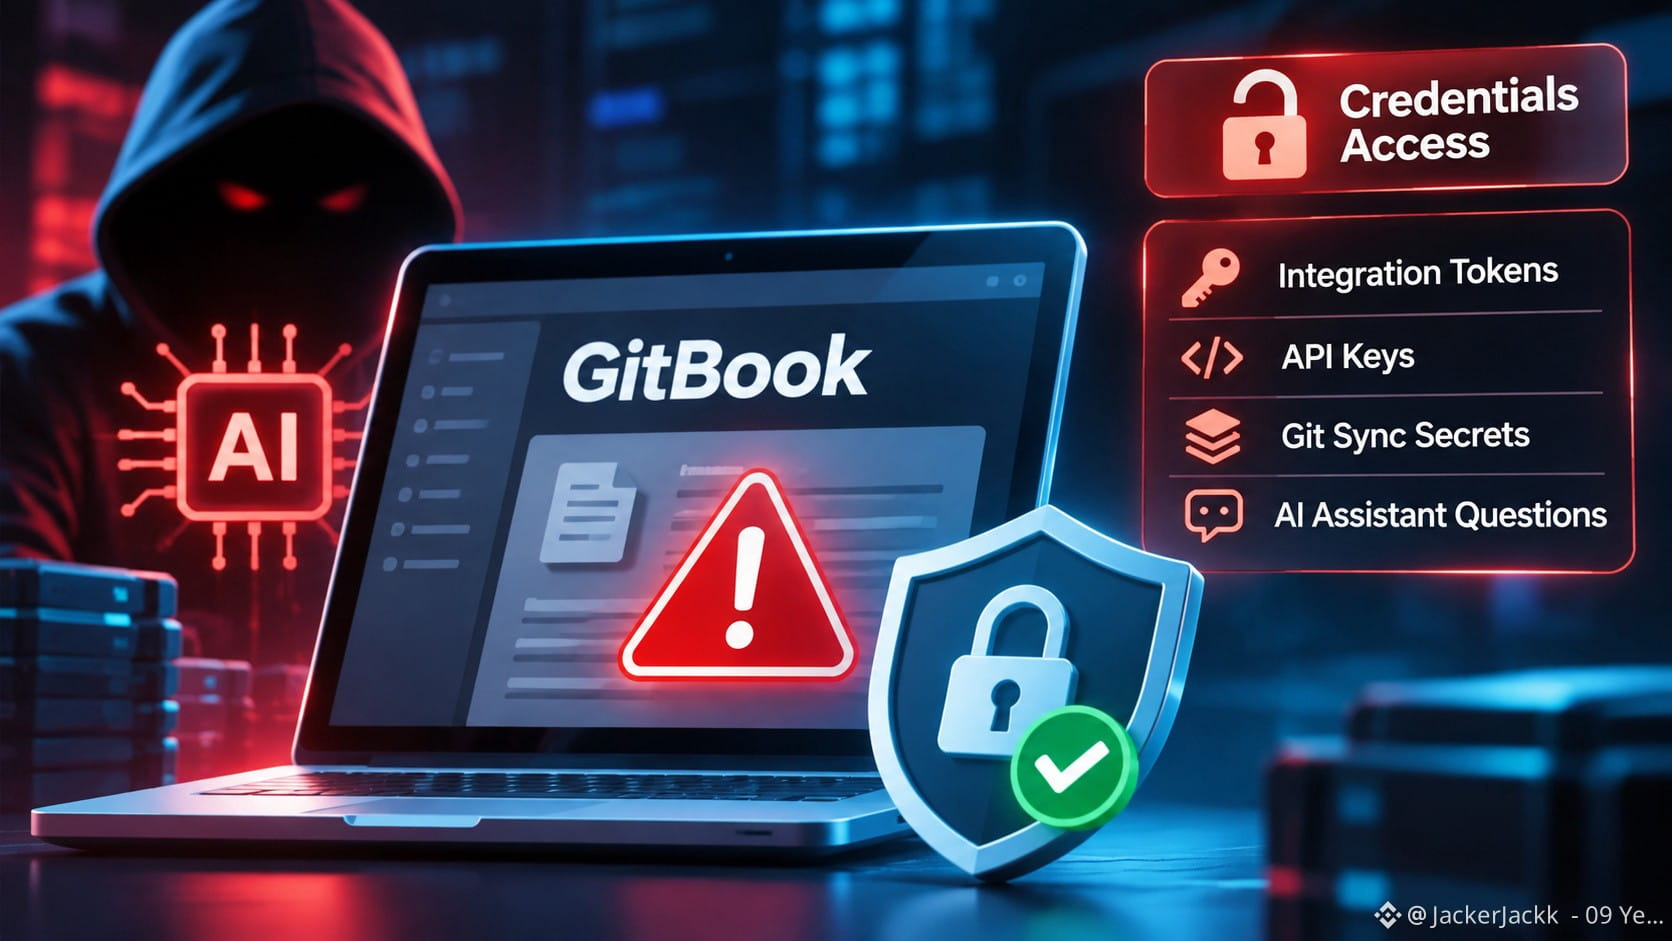
Злоумышленники получили несанкционированный доступ к некоторым учётным данным инфраструктуры. GitBook сообщает, что обнаружила и заблокировала атаку, однако могли быть раскрыты токены интеграций, ключи API, секреты Git Sync и вопросы, отправленные ИИ-ассистенту платформы.
Риск не ограничивается утечкой информации. Учётные данные, связанные с другими сервисами, потенциально могли дать злоумышленникам доступ за пределами GitBook.
GitBook заменила секреты инфраструктуры, отозвала API-токены клиентов и восстановила работу основных сервисов. По данным компании, признаков изменения опубликованного контента не обнаружено.
Для команд, использующих GitBook, приоритет очевиден: GitBook рекомендует клиентам сменить учётные данные для подключённых сторонних сервисов и повторно авторизовать подключения GitBook MCP.
Этот урок актуален не только для криптоиндустрии: когда сервисы связаны между собой, один инцидент безопасности может создать риски сразу для нескольких систем.
GitBook — платформа для документации, которой пользуются криптопроекты и другие разработчики, — 2 ноября сообщила о целевой атаке с использованием ИИ-агентов.
Злоумышленники получили несанкционированный доступ к некоторым учётным данным инфраструктуры. GitBook сообщает, что обнаружила и заблокировала атаку, однако могли быть раскрыты токены интеграций, ключи API, секреты Git Sync и вопросы, отправленные ИИ-ассистенту платформы.
Риск не ограничивается утечкой информации. Учётные данные, связанные с другими сервисами, потенциально могли дать злоумышленникам доступ за пределами GitBook.
GitBook заменила секреты инфраструктуры, отозвала API-токены клиентов и восстановила работу основных сервисов. По данным компании, признаков изменения опубликованного контента не обнаружено.
Для команд, использующих GitBook, приоритет очевиден: GitBook рекомендует клиентам сменить учётные данные для подключённых сторонних сервисов и повторно авторизовать подключения GitBook MCP.
Этот урок актуален не только для криптоиндустрии: когда сервисы связаны между собой, один инцидент безопасности может создать риски сразу для нескольких систем.