
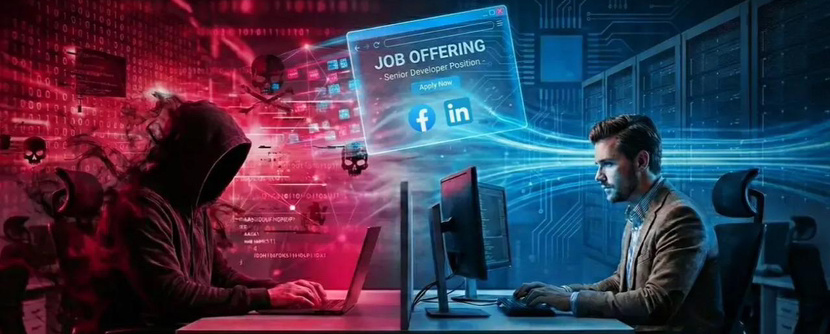
Un faux recruteur. Un entretien vidéo. Un exercice de programmation à télécharger. Et, derrière cette apparente opportunité professionnelle, une opération capable de compromettre l’un des plus grands acteurs de la crypto.
Dans son rapport préliminaire publié le 3 novembre, Binance révèle les coulisses de son piratage de 6,34 milliards de dollars.
Les attaquants n’ont pas simplement exploité une faille informatique. Ils ont combiné plusieurs techniques : logiciels malveillants, manipulation d’employés, compromission de postes de travail et exploitation d’un outil d’intelligence artificielle interne.
Le piège s’est progressivement refermé sur plusieurs ingénieurs avant que les pirates n’atteignent le système d’autorisation des transactions.
Environ 2,85 milliards de dollars ont été gelés ou interceptés. Binance affirme avoir reconstitué 98 % des actifs concernés au 31 octobre.
La leçon dépasse largement le monde des cryptomonnaies : le maillon faible d’une entreprise peut être un employé parfaitement compétent, simplement placé face à une manipulation particulièrement crédible.
Une question : jusqu’où peut-on faire confiance à un entretien vidéo ou à un test technique envoyé par un recruteur ?