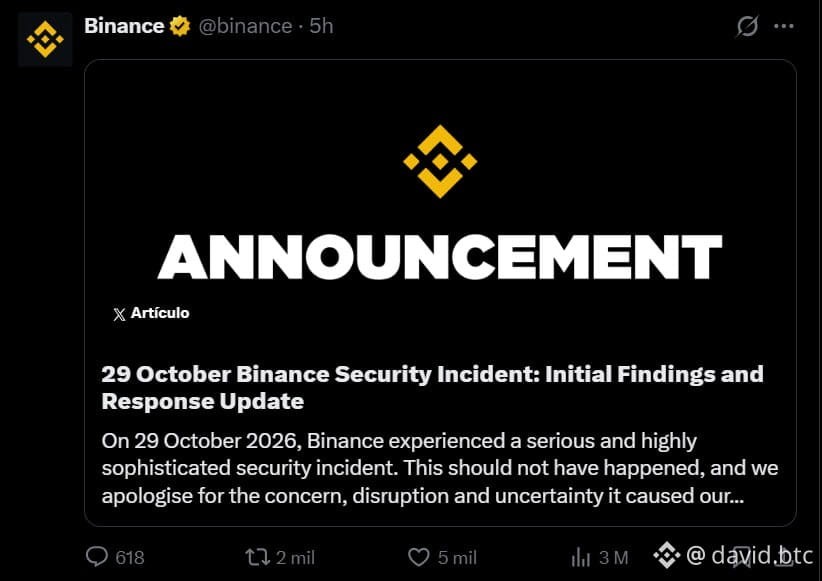
Binance только что опубликовала подробный разбор того, как северокорейским хакерам удалось провернуть крупнейшее ограбление в истории криптовалют: за 20 минут исчезли $6,34 млрд.
Вот цепочка атаки:
Июнь: инженер Binance ищет в Google ИИ-инструмент для написания кода. Нажимает на поддельное объявление. Скачивает вредоносное ПО. Binance обнаруживает его и заменяет компьютер инженера — но хакеры уже успели изучить инфраструктуру команды, отвечающей за кошельки.
Сентябрь: они меняют тактику. Нацеливаются на другого инженера через настоящую платформу для поиска работы. Фальшивый рекрутер. Настоящие видеоинтервью. А затем решающий ход: «Вот ваше техническое задание, скачайте этот файл».
Файл — вредоносное ПО с уязвимостью нулевого дня. Ни один антивирус его не обнаруживает.
Проникнув внутрь, хакеры перемещаются по внутренним инструментам, взламывают компьютеры ещё двух инженеров и похищают учётные данные для доступа к кошелькам.
29 октября: менее чем за 20 минут они выводят $6,34 млрд.
ФБР подтвердило, что за атакой стоит TraderTraitor — элитное подразделение Северной Кореи. Та же группа ограбила Bybit на $1,5 млрд в 2025 году. Фальшивые предложения о работе — их фирменный приём.
Binance покрыла 98% средств пользователей из собственных резервов. Клиенты ничего не потеряли. Но главный вывод здесь такой: если на это повелись инженеры Binance, никто не застрахован.
Никогда не скачивайте файлы от незнакомцев. Каким бы заманчивым ни казалось предложение. Социальная инженерия — способ атаки № 1 в криптоиндустрии, и она становится всё изощрённее.
Вы бы заметили тревожные сигналы на том «собеседовании»?
Вот цепочка атаки:
Июнь: инженер Binance ищет в Google ИИ-инструмент для написания кода. Нажимает на поддельное объявление. Скачивает вредоносное ПО. Binance обнаруживает его и заменяет компьютер инженера — но хакеры уже успели изучить инфраструктуру команды, отвечающей за кошельки.
Сентябрь: они меняют тактику. Нацеливаются на другого инженера через настоящую платформу для поиска работы. Фальшивый рекрутер. Настоящие видеоинтервью. А затем решающий ход: «Вот ваше техническое задание, скачайте этот файл».
Файл — вредоносное ПО с уязвимостью нулевого дня. Ни один антивирус его не обнаруживает.
Проникнув внутрь, хакеры перемещаются по внутренним инструментам, взламывают компьютеры ещё двух инженеров и похищают учётные данные для доступа к кошелькам.
29 октября: менее чем за 20 минут они выводят $6,34 млрд.
ФБР подтвердило, что за атакой стоит TraderTraitor — элитное подразделение Северной Кореи. Та же группа ограбила Bybit на $1,5 млрд в 2025 году. Фальшивые предложения о работе — их фирменный приём.
Binance покрыла 98% средств пользователей из собственных резервов. Клиенты ничего не потеряли. Но главный вывод здесь такой: если на это повелись инженеры Binance, никто не застрахован.
Никогда не скачивайте файлы от незнакомцев. Каким бы заманчивым ни казалось предложение. Социальная инженерия — способ атаки № 1 в криптоиндустрии, и она становится всё изощрённее.
Вы бы заметили тревожные сигналы на том «собеседовании»?