智能体第一次大规模“摸进”了项目的文档后台。
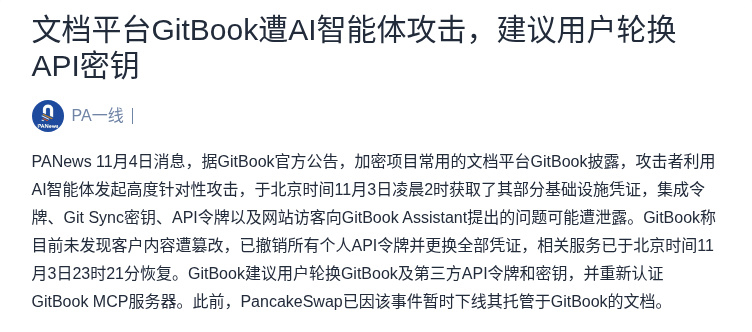
据PANews 11月4日消息,GitBook官方公告称,攻击者利用AI智能体发起高度针对性攻击,于北京时间11月3日凌晨2时获取部分基础设施凭证。集成令牌、Git Sync密钥、API令牌,以及网站访客向GitBook Assistant提出的问题,都可能遭泄露。
GitBook称未发现客户内容遭篡改,已撤销所有个人API令牌并更换全部凭证,相关服务于北京时间11月3日23时21分恢复,并建议用户轮换GitBook及第三方API令牌和密钥、重新认证GitBook MCP服务器。此前PancakeSwap已因该事件暂时下线其托管于GitBook的文档。
两个观察情景:一是项目方完成令牌轮换与权限审计,排查GitHub仓库、CI/CD和第三方服务里的旧密钥;二是后续真有项目因凭证泄露出现资金或代码事故。你更担心哪一环,文档权限还是自动化流程?
来源:PANews
配图1:GitBook遭智能体攻击,建议用户轮换API密钥 · 来源页面截图
图片来源:https://www.panewslab.com/zh/articles/01a1a271-1594-7052-9427-1c932a0acedb
据PANews 11月4日消息,GitBook官方公告称,攻击者利用AI智能体发起高度针对性攻击,于北京时间11月3日凌晨2时获取部分基础设施凭证。集成令牌、Git Sync密钥、API令牌,以及网站访客向GitBook Assistant提出的问题,都可能遭泄露。
GitBook称未发现客户内容遭篡改,已撤销所有个人API令牌并更换全部凭证,相关服务于北京时间11月3日23时21分恢复,并建议用户轮换GitBook及第三方API令牌和密钥、重新认证GitBook MCP服务器。此前PancakeSwap已因该事件暂时下线其托管于GitBook的文档。
两个观察情景:一是项目方完成令牌轮换与权限审计,排查GitHub仓库、CI/CD和第三方服务里的旧密钥;二是后续真有项目因凭证泄露出现资金或代码事故。你更担心哪一环,文档权限还是自动化流程?
来源:PANews
配图1:GitBook遭智能体攻击,建议用户轮换API密钥 · 来源页面截图
图片来源:https://www.panewslab.com/zh/articles/01a1a271-1594-7052-9427-1c932a0acedb