#binanceincidentreport
🚨 #Binance сообщает, что восстановила 98% активов, пострадавших в результате взлома 29 октября, и выкупает оставшиеся токены с низкой ликвидностью.
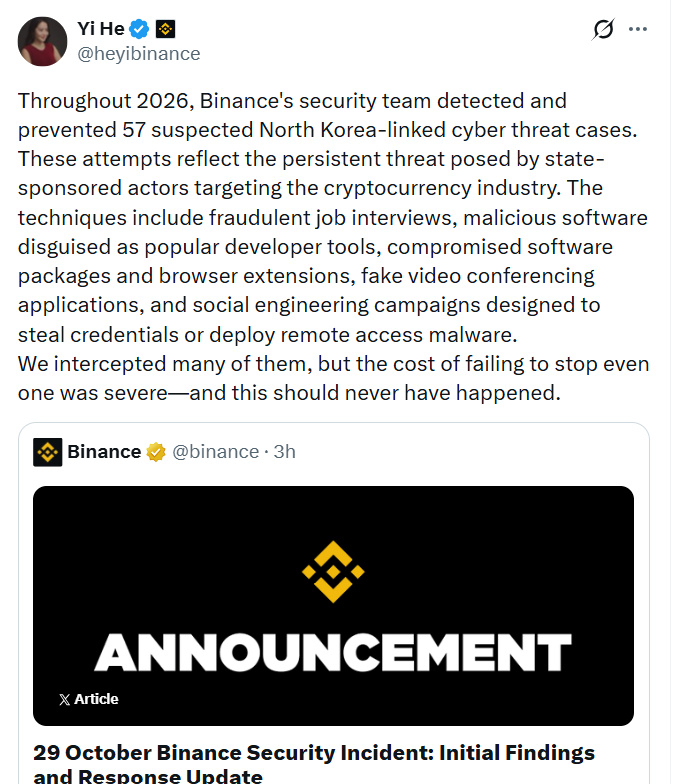
Соисполнительный директор И Хэ также сообщила, что в 2026 году биржа заблокировала 57 предполагаемых киберугроз, включая фальшивые собеседования, вредоносное ПО, мошеннические расширения для браузеров и кампании по краже учетных данных.
Еще одним способом были фальшивые приложения для видеоконференций. Также использовались кампании по краже учетных данных. Некоторые из них были нацелены на установку вредоносного ПО для удаленного доступа к компьютеру.
Как фальшивое собеседование добралось до сотрудника
В предварительных результатах расследования Binance описан один такой случай. В сентябре к инженеру-программисту обратился человек, представившийся руководителем проекта, через легальную платформу для поиска работы.
Собеседование по видеосвязи провел человек, назвавшийся представителем отдела кадров. Он поделился ссылкой на профиль в соцсети с личными фотографиями. Второй интервьюер представился генеральным директором. Он поручил инженеру скачать тестовое задание.
Binance сообщила, что задание содержало вредоносный код. Он запускался во время установки и обходил средства защиты конечных устройств. 20 октября злоумышленник воспользовался взломанным компьютером. Внутренний инструмент на базе ИИ помог ему выйти на двух инженеров, работавших с кошельками. Учетные данные, полученные в результате этой атаки, позволили получить доступ к подписанию транзакций кошелька.
В своем сообщении И Хэ не уточнила, сколько из 57 случаев было связано с приманками в виде предложений о работе.
#Write2Earn $BTC $XRP $BNB
🚨 #Binance сообщает, что восстановила 98% активов, пострадавших в результате взлома 29 октября, и выкупает оставшиеся токены с низкой ликвидностью.
Соисполнительный директор И Хэ также сообщила, что в 2026 году биржа заблокировала 57 предполагаемых киберугроз, включая фальшивые собеседования, вредоносное ПО, мошеннические расширения для браузеров и кампании по краже учетных данных.
Еще одним способом были фальшивые приложения для видеоконференций. Также использовались кампании по краже учетных данных. Некоторые из них были нацелены на установку вредоносного ПО для удаленного доступа к компьютеру.
Как фальшивое собеседование добралось до сотрудника
В предварительных результатах расследования Binance описан один такой случай. В сентябре к инженеру-программисту обратился человек, представившийся руководителем проекта, через легальную платформу для поиска работы.
Собеседование по видеосвязи провел человек, назвавшийся представителем отдела кадров. Он поделился ссылкой на профиль в соцсети с личными фотографиями. Второй интервьюер представился генеральным директором. Он поручил инженеру скачать тестовое задание.
Binance сообщила, что задание содержало вредоносный код. Он запускался во время установки и обходил средства защиты конечных устройств. 20 октября злоумышленник воспользовался взломанным компьютером. Внутренний инструмент на базе ИИ помог ему выйти на двух инженеров, работавших с кошельками. Учетные данные, полученные в результате этой атаки, позволили получить доступ к подписанию транзакций кошелька.
В своем сообщении И Хэ не уточнила, сколько из 57 случаев было связано с приманками в виде предложений о работе.
#Write2Earn $BTC $XRP $BNB