🚨 Фальшивые собеседования стали причиной взлома Binance… Полная история кибератаки, произошедшей 29 октября 2026 года.
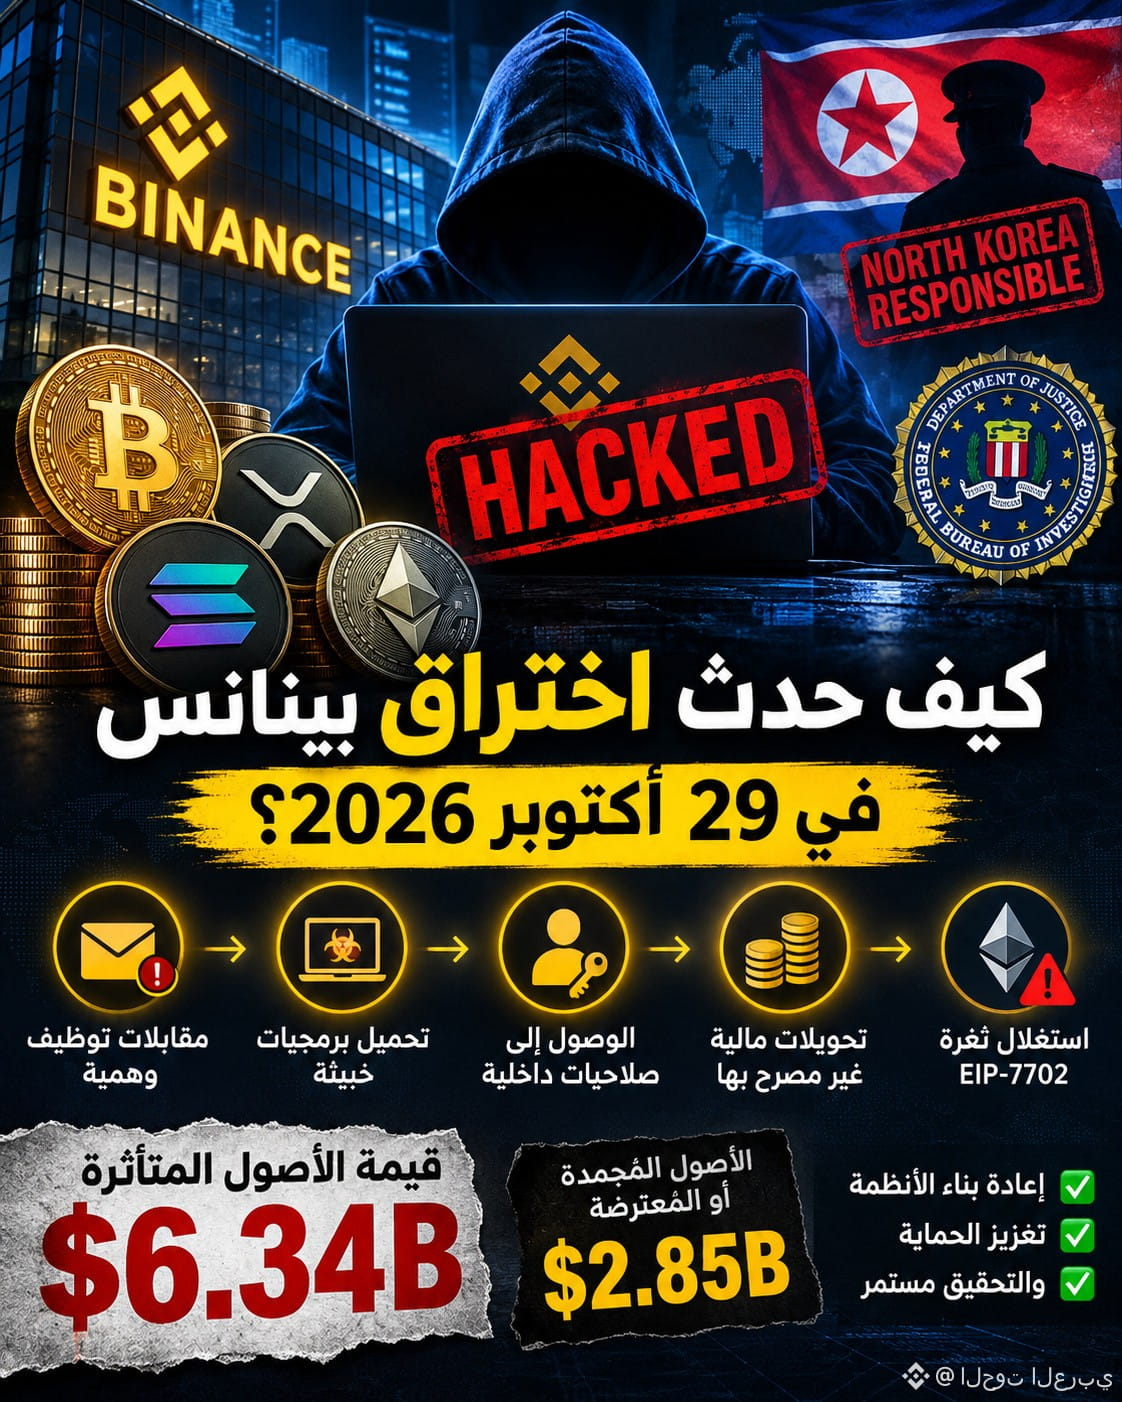
Предварительное расследование Binance показало, что взлом был сложной кибероперацией, спланированной в несколько этапов. Ее целью стали сотрудники платформы, через которых злоумышленники попытались получить доступ к системам горячих кошельков.
Все началось с фальшивых собеседований: с их помощью одного из сотрудников обманом вынудили загрузить на рабочее устройство вредоносные файлы и программы. Это позволило злоумышленникам получить доступ к внутренним данным и правам.
Затем хакеры воспользовались этими правами, чтобы проникнуть в системы подписания транзакций горячих кошельков. Им удалось провести несанкционированные переводы через несколько сетей, включая XRP, Bitcoin, Solana и Ethereum.
Атаки не прекратились сразу после приостановки операций по выводу средств: злоумышленники воспользовались механизмом делегирования EIP-7702 в сети Ethereum, что позволило им продолжить перемещение некоторых активов независимо от обычной системы вывода средств.
По данным Binance, стоимость затронутых активов составила около 6,34 млрд долларов, при этом платформе и ее партнерам удалось заморозить или перехватить активы на сумму 2,85 млрд долларов.
Расследование возложило ответственность за атаку на Северную Корею, основываясь на последних данных Федерального бюро расследований США (FBI).
Предварительное расследование Binance показало, что взлом был сложной кибероперацией, спланированной в несколько этапов. Ее целью стали сотрудники платформы, через которых злоумышленники попытались получить доступ к системам горячих кошельков.
Все началось с фальшивых собеседований: с их помощью одного из сотрудников обманом вынудили загрузить на рабочее устройство вредоносные файлы и программы. Это позволило злоумышленникам получить доступ к внутренним данным и правам.
Затем хакеры воспользовались этими правами, чтобы проникнуть в системы подписания транзакций горячих кошельков. Им удалось провести несанкционированные переводы через несколько сетей, включая XRP, Bitcoin, Solana и Ethereum.
Атаки не прекратились сразу после приостановки операций по выводу средств: злоумышленники воспользовались механизмом делегирования EIP-7702 в сети Ethereum, что позволило им продолжить перемещение некоторых активов независимо от обычной системы вывода средств.
По данным Binance, стоимость затронутых активов составила около 6,34 млрд долларов, при этом платформе и ее партнерам удалось заморозить или перехватить активы на сумму 2,85 млрд долларов.
Расследование возложило ответственность за атаку на Северную Корею, основываясь на последних данных Федерального бюро расследований США (FBI).