Как на самом деле произошёл крупнейший взлом криптобиржи
Binance только что опубликовала предварительные выводы по инциденту 29 октября. Если коротко: дело было не в одном неверном клике, а в медленной, терпеливой атаке, начавшейся за несколько месяцев до этого.
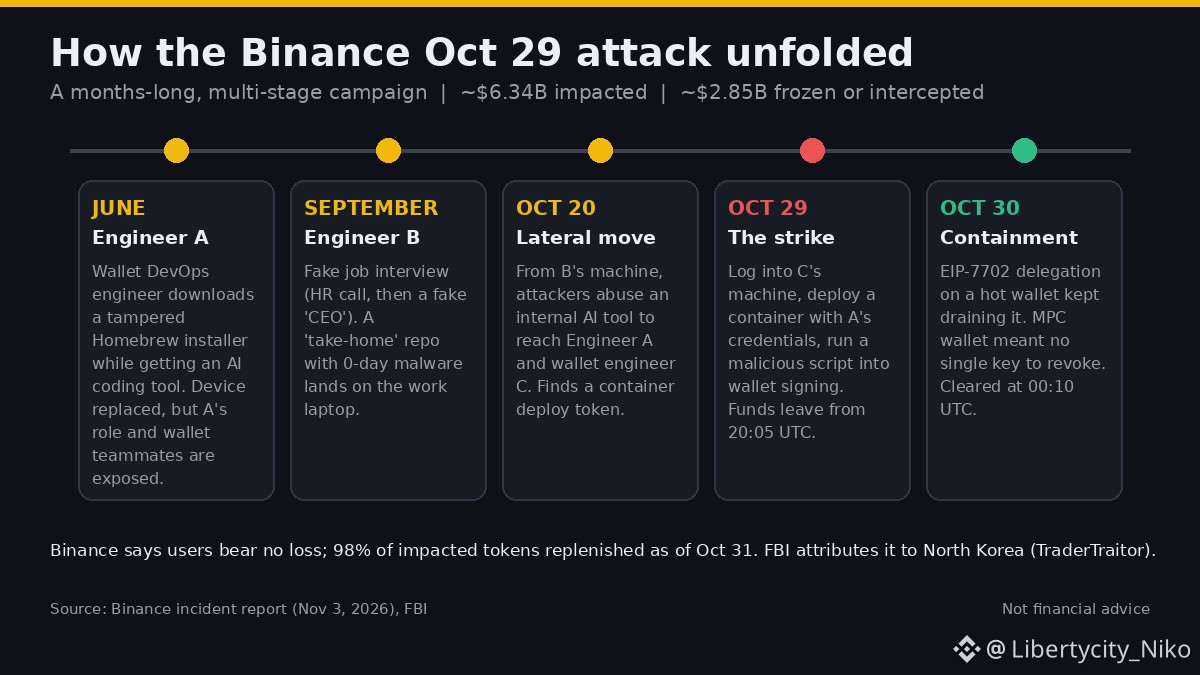
Июнь. Инженер DevOps, работавший с кошельками (инженер A), скачал подменённый установщик Homebrew для инструмента ИИ-кодирования. Служба безопасности обнаружила угрозу и заменила ноутбук, но к тому моменту злоумышленники уже составили карту окружения инженера A и команды кошельков.
Сентябрь. Инженер B получил фиктивное предложение о работе: видеозвонок с HR, затем собеседование с «гендиректором», а потом тестовое задание — запустить репозиторий на рабочем компьютере. В нём находилось вредоносное ПО нулевого дня, которое пропустила защита конечных устройств.
20 октября. С компьютера инженера B злоумышленники воспользовались внутренним ИИ-инструментом, чтобы добраться до инженера A и инженера C, работавшего с кошельками. На компьютере A они нашли токен с правами на развёртывание контейнеров.
29 октября. Используя компьютер инженера C и учётные данные инженера A, злоумышленники развернули контейнер, скрипт которого подключился к сервису подписания транзакций кошелька. С 20:05 UTC средства стали уходить из горячих кошельков.
Вот в чём была загвоздка: EIP-7702. Злоумышленники передали часть контроля над горячим кошельком своему собственному контракту. Он остался в блокчейне, поэтому приостановка выводов не могла его остановить; а из-за MPC не было единого ключа, который можно было бы отозвать. На устранение проблемы ушло время до 00:10 UTC 30 октября.
Сейчас: затронуто около $6,34 млрд, примерно $2,85 млрд заморожено или перехвачено. Binance заявляет, что берёт убытки на себя, и пользователи ничего не потеряют. По данным ФБР, за атакой стоит Северная Корея.
Вывод: поддельные предложения о работе, установщики и заражённые инструменты разработчика теперь служат входной дверью для атак. Перепроверяйте каждую загрузку и каждое тестовое задание на «собеседовании».
Источник: CryptoTelugu в X
NFA. Просто делюсь тем, что говорится в отчёте.
#Binance #Криптобезопасность #BNB #Взлом #EIP7702
Binance только что опубликовала предварительные выводы по инциденту 29 октября. Если коротко: дело было не в одном неверном клике, а в медленной, терпеливой атаке, начавшейся за несколько месяцев до этого.
Июнь. Инженер DevOps, работавший с кошельками (инженер A), скачал подменённый установщик Homebrew для инструмента ИИ-кодирования. Служба безопасности обнаружила угрозу и заменила ноутбук, но к тому моменту злоумышленники уже составили карту окружения инженера A и команды кошельков.
Сентябрь. Инженер B получил фиктивное предложение о работе: видеозвонок с HR, затем собеседование с «гендиректором», а потом тестовое задание — запустить репозиторий на рабочем компьютере. В нём находилось вредоносное ПО нулевого дня, которое пропустила защита конечных устройств.
20 октября. С компьютера инженера B злоумышленники воспользовались внутренним ИИ-инструментом, чтобы добраться до инженера A и инженера C, работавшего с кошельками. На компьютере A они нашли токен с правами на развёртывание контейнеров.
29 октября. Используя компьютер инженера C и учётные данные инженера A, злоумышленники развернули контейнер, скрипт которого подключился к сервису подписания транзакций кошелька. С 20:05 UTC средства стали уходить из горячих кошельков.
Вот в чём была загвоздка: EIP-7702. Злоумышленники передали часть контроля над горячим кошельком своему собственному контракту. Он остался в блокчейне, поэтому приостановка выводов не могла его остановить; а из-за MPC не было единого ключа, который можно было бы отозвать. На устранение проблемы ушло время до 00:10 UTC 30 октября.
Сейчас: затронуто около $6,34 млрд, примерно $2,85 млрд заморожено или перехвачено. Binance заявляет, что берёт убытки на себя, и пользователи ничего не потеряют. По данным ФБР, за атакой стоит Северная Корея.
Вывод: поддельные предложения о работе, установщики и заражённые инструменты разработчика теперь служат входной дверью для атак. Перепроверяйте каждую загрузку и каждое тестовое задание на «собеседовании».
Источник: CryptoTelugu в X
NFA. Просто делюсь тем, что говорится в отчёте.
#Binance #Криптобезопасность #BNB #Взлом #EIP7702