
Что произошло и как им удалось взломать Binance?
$BNB
Binance раскрыла подробности взлома на 6,3 млрд долларов, который приписывают хакерам из Северной Кореи. Эта история и правда похожа на кино. Причиной стал не сбой системы, а атака, которая длилась несколько месяцев и началась с человеческой ошибки.
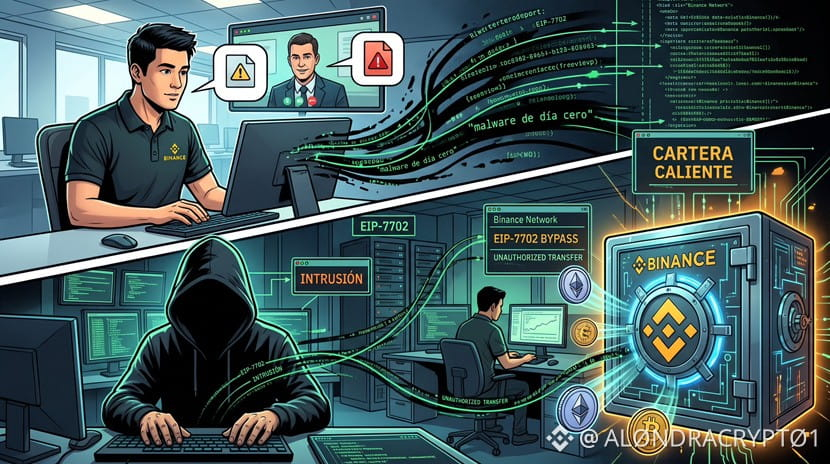
1. Фальшивое собеседование: Хакер выдал себя за рекрутера на платформе по поиску работы и связался с инженером Binance. Они завоевали его доверие с помощью видеозвонков и поддельных профилей. На «втором собеседовании» его попросили скачать файл для тестового задания по программированию. В этом файле был шпионский вирус, который заразил его рабочий компьютер.
2. Проникновение: Получив доступ, злоумышленники проникли в компьютеры других инженеров из команды кошельков компании.
3. Кража: Оказавшись внутри, они использовали протокол Ethereum (EIP-7702), чтобы получить разрешение на вывод средств из горячего кошелька (подключённого к интернету). Ни один отдельный ключ Binance не смог вовремя остановить атаку: для доступа к кошелькам компании требовалось несколько подтверждений, поэтому реакция задержалась на несколько часов, пока средства выводились.
Хорошая новость: Binance утверждает, что уже возместила 98% украденных средств из собственных резервов и смогла заморозить 2,85 млрд долларов. Кроме того, компания гарантирует, что пользователи не пострадают.
Что вы думаете о стратегии хакеров? Вас удивляет, что такой гигант, как Binance, попался на уловку социальной инженерии? Жду ваших ответов в комментариях! 👇
#Binance #SeguridadCripto
$BNB
Binance раскрыла подробности взлома на 6,3 млрд долларов, который приписывают хакерам из Северной Кореи. Эта история и правда похожа на кино. Причиной стал не сбой системы, а атака, которая длилась несколько месяцев и началась с человеческой ошибки.
1. Фальшивое собеседование: Хакер выдал себя за рекрутера на платформе по поиску работы и связался с инженером Binance. Они завоевали его доверие с помощью видеозвонков и поддельных профилей. На «втором собеседовании» его попросили скачать файл для тестового задания по программированию. В этом файле был шпионский вирус, который заразил его рабочий компьютер.
2. Проникновение: Получив доступ, злоумышленники проникли в компьютеры других инженеров из команды кошельков компании.
3. Кража: Оказавшись внутри, они использовали протокол Ethereum (EIP-7702), чтобы получить разрешение на вывод средств из горячего кошелька (подключённого к интернету). Ни один отдельный ключ Binance не смог вовремя остановить атаку: для доступа к кошелькам компании требовалось несколько подтверждений, поэтому реакция задержалась на несколько часов, пока средства выводились.
Хорошая новость: Binance утверждает, что уже возместила 98% украденных средств из собственных резервов и смогла заморозить 2,85 млрд долларов. Кроме того, компания гарантирует, что пользователи не пострадают.
Что вы думаете о стратегии хакеров? Вас удивляет, что такой гигант, как Binance, попался на уловку социальной инженерии? Жду ваших ответов в комментариях! 👇
#Binance #SeguridadCripto