


Тестовое задание от потенциального работодателя показалось обычной частью собеседования. Однако оно стало одним из этапов кибератаки, продолжавшейся несколько месяцев и завершившейся кражей 6,3 млрд долларов с Binance. Этот случай вызвал вопросы о том, как криптобиржи защищаются от угроз, нацеленных на их сотрудников.
Согласно отчёту о расследовании, опубликованному Binance во вторник, атака была частью скоординированной кампании, в которой использовались как уязвимости людей, так и недостатки внутренних систем безопасности. В отчёте подробно описано, как хакеры постепенно получили доступ к инфраструктуре кошельков биржи, прежде чем 29 октября совершить кражу.
Согласно отчёту Binance о безопасности, кампания началась в июне, когда инженер скачал подменённый программный пакет при настройке инструмента ИИ для написания кода. Хотя Binance обнаружила вредоносную программу и заменила заражённое устройство, злоумышленники уже успели собрать сведения о команде биржи, отвечающей за кошельки.
В сентябре злоумышленники, выдававшие себя за рекрутеров, атаковали ещё одного инженера-программиста и обманом заставили его скачать вредоносный файл, замаскированный под задание по программированию. Вредоносная программа скомпрометировала рабочий компьютер инженера и обошла средства защиты биржи.
20 октября злоумышленники использовали скомпрометированный компьютер и внутренний инструмент ИИ, чтобы получить доступ к системам ещё двух инженеров и завладеть учётными данными для развёртывания. Это позволило им 29 октября установить вредоносное программное обеспечение в инфраструктуре кошельков Binance.
Затем злоумышленники получили доступ к внутреннему сервису биржи для подписания операций с кошельками, который авторизует транзакции с криптовалютой. Это позволило им переводить средства в обход стандартной процедуры вывода.
«Это была не одна ошибка и не одно нарушение безопасности — это была кампания, которая длилась несколько месяцев», — написал во вторник в соцсети X сопредседатель Binance Ричард Тенг.
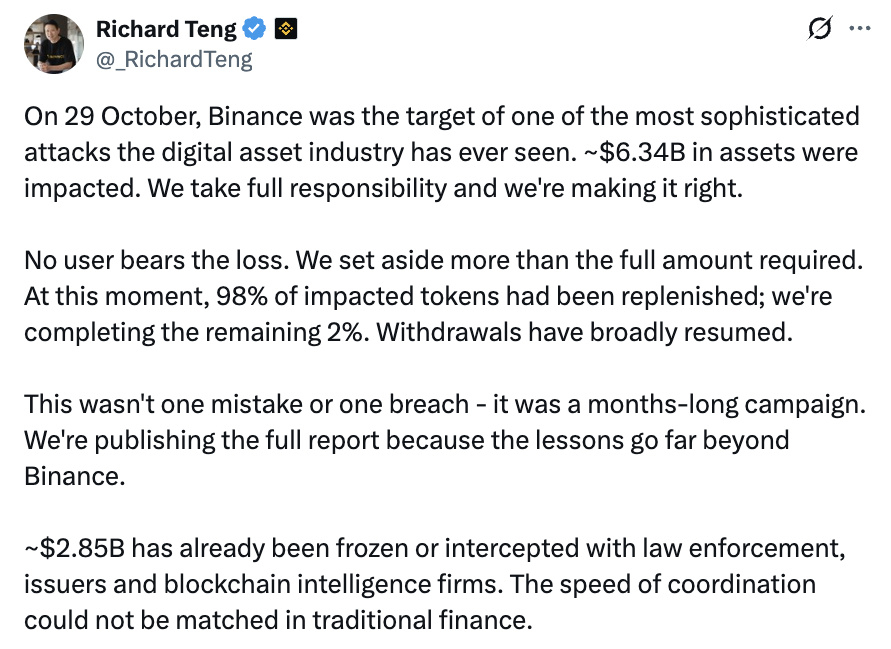
Источник: Ричард Тенг
В Binance заявили, что злоумышленники также воспользовались механизмом EIP-7702 в сети Ethereum. Он позволяет кошелькам делегировать смарт-контрактам права на проведение транзакций, благодаря чему несанкционированные переводы могли продолжаться даже после приостановки биржей вывода средств. Система кошельков Binance на основе многосторонних вычислений (MPC), в которой контроль над подписанием транзакций распределён между несколькими участниками, затруднила отзыв этих разрешений.
В результате взлома пострадали цифровые активы на сумму около 6,3 миллиарда долларов. Согласно последним данным Binance, удалось заморозить или перехватить активы на сумму 2,85 миллиарда долларов. Биржа заявила, что покроет убытки сама, а не переложит их на клиентов, и сообщила, что по состоянию на 31 октября восстановила 98% затронутых токенов.
Федеральное бюро расследований США (ФБР) возложило ответственность за эту атаку — крупнейший взлом в истории криптовалют — на северокорейских хакеров. Во вторник Ким Ё Чжон, сестра лидера Северной Кореи Ким Чен Ына, отвергла причастность страны, заявив, что обвинение ФБР продиктовано политическими мотивами и призвано навредить международной репутации Северной Кореи.
Журнал: хакеры Binance спешили перевести миллиарды, пока их не заморозили