Во вторник вечером Binance опубликовала первый подробный отчёт о расследовании: в нём объясняется, как удалось вывести 6,34 млрд долларов.
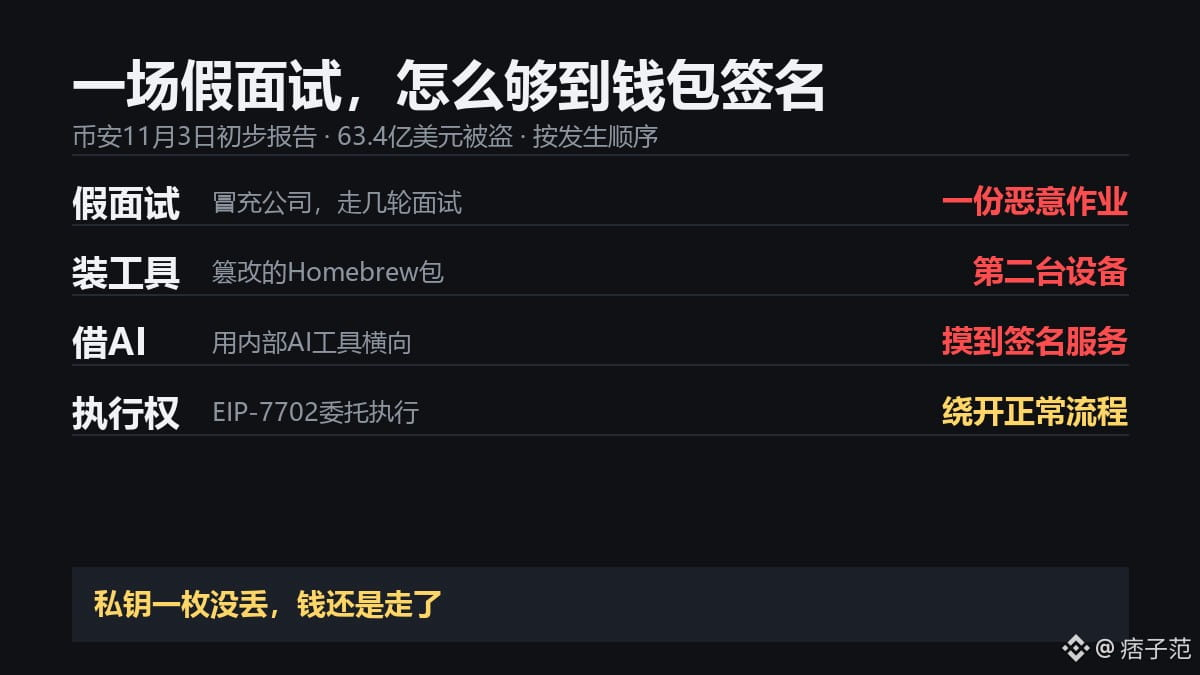
Всё началось с найма. Злоумышленники выдали себя за сотрудников одной компании и связались с работником Binance, провели несколько раундов собеседований, а в конце дали ему «тестовое задание», которое нужно было запустить на рабочем компьютере. Это задание оказалось вредоносным кодом. На другой компьютер вредоносное ПО попало при установке инструмента для программирования с ИИ — вместе с изменённым пакетом Homebrew.
Получив доступ к двум устройствам, злоумышленники не стали искать приватные ключи. Вместо этого они воспользовались внутренним ИИ-инструментом Binance, через него добрались до инфраструктуры кошельков и получили права на подпись. В первом объявлении от 30 октября говорилось, что был взломан ноутбук сотрудника техподдержки и злоумышленники проникли в сервисный контейнер. Теперь в самом отчёте сказано, что точек проникновения было больше одной.
Как и в предыдущем объявлении, средства вывели через EIP-7702: право на выполнение операций с горячими кошельками делегировали контракту злоумышленников, обойдя обычную процедуру вывода.
Что касается средств: Binance зарезервировала на компенсации сумму, превышающую 100% ущерба, и возместила 98% стоимости затронутых токенов. Около 2,85 млрд долларов заморожено или заблокировано; проверка ещё продолжается. Замороженные средства пока не вернулись на счета. Убытки Binance покрывает сама.
Один аналитик прямо заявил: нет доказательств того, что ИИ участвовал в планировании атаки. Но права доступа внутреннего ИИ-инструмента позволили скомпрометированному компьютеру сотрудника добраться до сервиса подписи кошельков.
В дальнейшем, оценивая безопасность биржи, не верьте одним лишь заявлениям о том, что приватные ключи не утекли: в этот раз они действительно не утекли. Смотрите, рассказывает ли биржа о точках проникновения и мерах изоляции. Если в объявлении этого нет — значит, об этом ничего не сказано.
Всё началось с найма. Злоумышленники выдали себя за сотрудников одной компании и связались с работником Binance, провели несколько раундов собеседований, а в конце дали ему «тестовое задание», которое нужно было запустить на рабочем компьютере. Это задание оказалось вредоносным кодом. На другой компьютер вредоносное ПО попало при установке инструмента для программирования с ИИ — вместе с изменённым пакетом Homebrew.
Получив доступ к двум устройствам, злоумышленники не стали искать приватные ключи. Вместо этого они воспользовались внутренним ИИ-инструментом Binance, через него добрались до инфраструктуры кошельков и получили права на подпись. В первом объявлении от 30 октября говорилось, что был взломан ноутбук сотрудника техподдержки и злоумышленники проникли в сервисный контейнер. Теперь в самом отчёте сказано, что точек проникновения было больше одной.
Как и в предыдущем объявлении, средства вывели через EIP-7702: право на выполнение операций с горячими кошельками делегировали контракту злоумышленников, обойдя обычную процедуру вывода.
Что касается средств: Binance зарезервировала на компенсации сумму, превышающую 100% ущерба, и возместила 98% стоимости затронутых токенов. Около 2,85 млрд долларов заморожено или заблокировано; проверка ещё продолжается. Замороженные средства пока не вернулись на счета. Убытки Binance покрывает сама.
Один аналитик прямо заявил: нет доказательств того, что ИИ участвовал в планировании атаки. Но права доступа внутреннего ИИ-инструмента позволили скомпрометированному компьютеру сотрудника добраться до сервиса подписи кошельков.
В дальнейшем, оценивая безопасность биржи, не верьте одним лишь заявлениям о том, что приватные ключи не утекли: в этот раз они действительно не утекли. Смотрите, рассказывает ли биржа о точках проникновения и мерах изоляции. Если в объявлении этого нет — значит, об этом ничего не сказано.