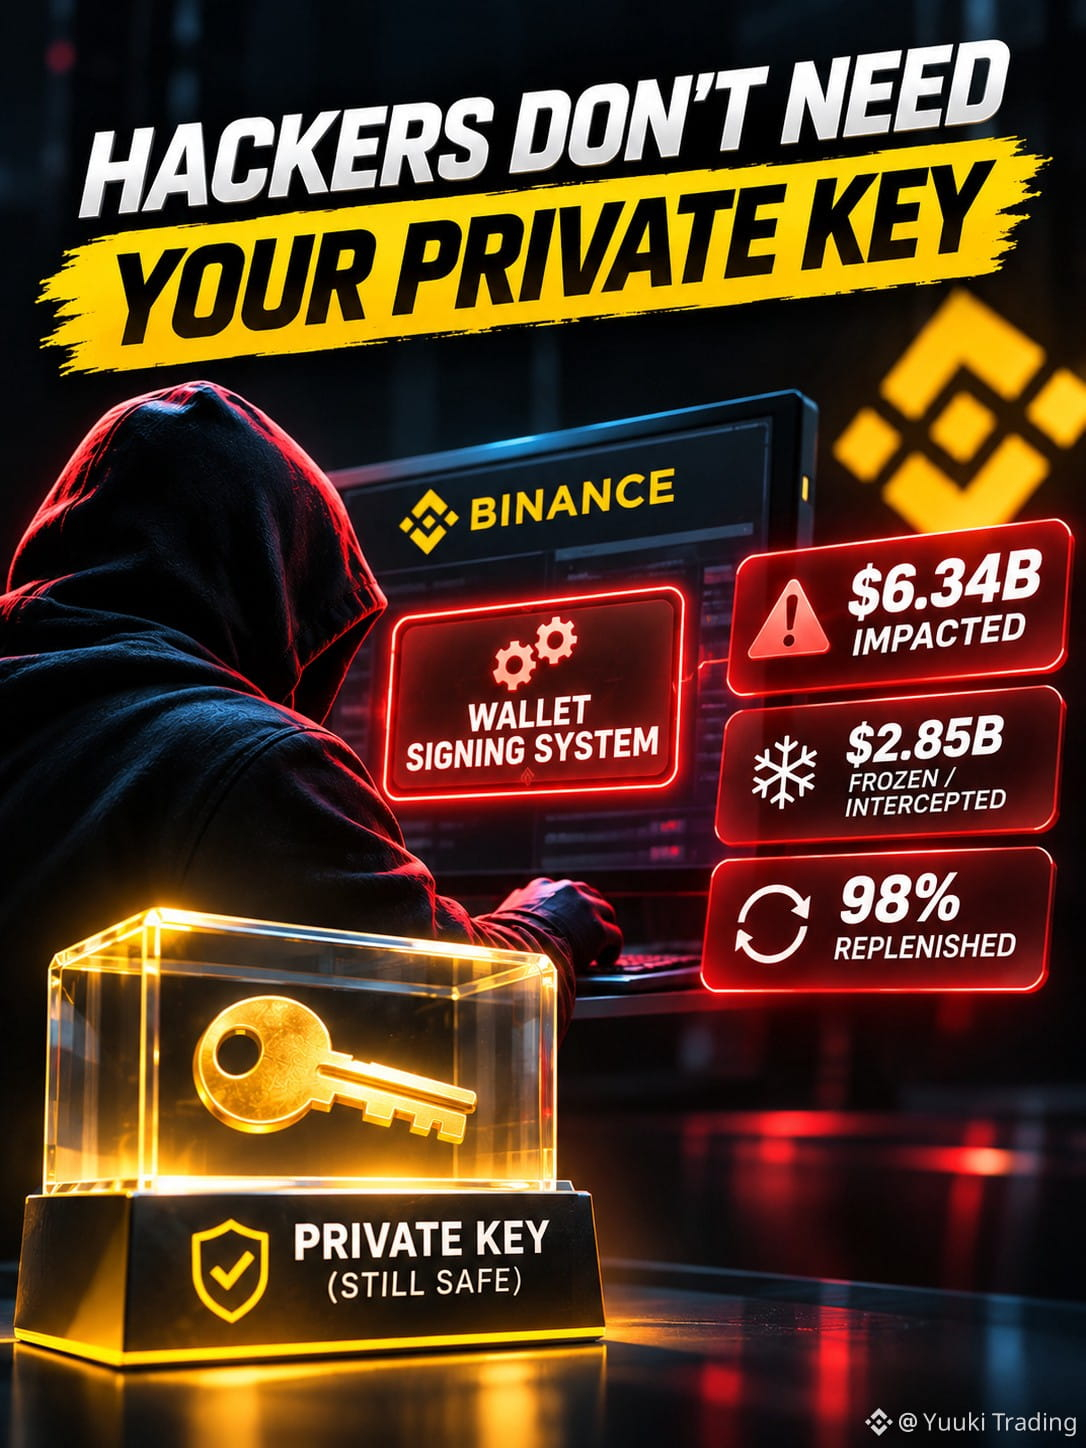
Активы на сумму $6,34 млрд оказались затронуты.
Но, прочитав отчет Binance об атаке 29 октября, я не думаю, что сама сумма — самое пугающее.
Самое пугающее вот что:
Возможно, злоумышленникам вообще не понадобился приватный ключ.
Им было достаточно получить контроль над системой, которой разрешено им пользоваться.
Эта атака не произошла за одну ночь.
Как сообщается, злоумышленники использовали социальную инженерию, фальшивые собеседования при приеме на работу, вредоносное ПО, скомпрометированные устройства сотрудников, украденные учетные данные, внутренние инструменты на базе ИИ и права на развертывание…
пока в итоге не добрались до сервиса подписи транзакций кошелька.
После этого они смогли инициировать транзакции в обход обычного процесса вывода средств.
XRP, SOL, OP, BTC и ETH были перемещены с горячих кошельков Binance.
Общая сумма затронутых активов: около $6,34 млрд
Binance сообщает, что около $2,85 млрд удалось заморозить или перехватить, а 98% затронутых токенов были восполнены.
Но здесь важно различать два понятия:
Восполнено 98% ≠ возвращено от злоумышленников 98%.
Восполнение означает, что Binance использовала собственные средства, чтобы компенсировать недостающие активы.
Но больше всего меня зацепило упоминание EIP-7702.
Злоумышленники создали ончейн-авторизацию для смарт-контракта, который находился под их контролем.
Это означало, что даже после приостановки выводов Binance не могла немедленно остановить некоторые несанкционированные перемещения активов.
В горячем кошельке также использовалась MPC-схема, поэтому не было единого приватного ключа, с помощью которого можно было бы мгновенно отозвать вредоносную авторизацию.
Этот инцидент изменил мое представление о безопасности кошельков.
Раньше вопрос был таким:
«В безопасности ли приватный ключ?»
Возможно, лучше спросить:
Кто может заставить систему подписать транзакцию?
Кто может развернуть код?
Какие учетные данные дают доступ к сервису подписи?
Насколько далеко может зайти злоумышленник, получив контроль над устройством одного сотрудника?
Приватный ключ все еще может находиться ровно там, где ему и положено.
Но если злоумышленник может заставить инфраструктуру подписывать транзакции от его имени…
разве это чем-то отличается от владения ключом?
Но, прочитав отчет Binance об атаке 29 октября, я не думаю, что сама сумма — самое пугающее.
Самое пугающее вот что:
Возможно, злоумышленникам вообще не понадобился приватный ключ.
Им было достаточно получить контроль над системой, которой разрешено им пользоваться.
Эта атака не произошла за одну ночь.
Как сообщается, злоумышленники использовали социальную инженерию, фальшивые собеседования при приеме на работу, вредоносное ПО, скомпрометированные устройства сотрудников, украденные учетные данные, внутренние инструменты на базе ИИ и права на развертывание…
пока в итоге не добрались до сервиса подписи транзакций кошелька.
После этого они смогли инициировать транзакции в обход обычного процесса вывода средств.
XRP, SOL, OP, BTC и ETH были перемещены с горячих кошельков Binance.
Общая сумма затронутых активов: около $6,34 млрд
Binance сообщает, что около $2,85 млрд удалось заморозить или перехватить, а 98% затронутых токенов были восполнены.
Но здесь важно различать два понятия:
Восполнено 98% ≠ возвращено от злоумышленников 98%.
Восполнение означает, что Binance использовала собственные средства, чтобы компенсировать недостающие активы.
Но больше всего меня зацепило упоминание EIP-7702.
Злоумышленники создали ончейн-авторизацию для смарт-контракта, который находился под их контролем.
Это означало, что даже после приостановки выводов Binance не могла немедленно остановить некоторые несанкционированные перемещения активов.
В горячем кошельке также использовалась MPC-схема, поэтому не было единого приватного ключа, с помощью которого можно было бы мгновенно отозвать вредоносную авторизацию.
Этот инцидент изменил мое представление о безопасности кошельков.
Раньше вопрос был таким:
«В безопасности ли приватный ключ?»
Возможно, лучше спросить:
Кто может заставить систему подписать транзакцию?
Кто может развернуть код?
Какие учетные данные дают доступ к сервису подписи?
Насколько далеко может зайти злоумышленник, получив контроль над устройством одного сотрудника?
Приватный ключ все еще может находиться ровно там, где ему и положено.
Но если злоумышленник может заставить инфраструктуру подписывать транзакции от его имени…
разве это чем-то отличается от владения ключом?