Сети, занимающиеся отмыванием криптовалюты, часто используют вложенные сервисы, чтобы скрыть украденные средства, и HitBTC неоднократно становилась важным звеном в таких операциях, особенно для группировок, связанных с Северной Кореей.
Чтобы понять механизм этих операций, вложенные структуры — например, внебиржевые площадки, платформы для мгновенного обмена и небольшие биржи — получают доступ к пулам ликвидности крупных бирж через API. В публичных записях блокчейна видны только адреса основной биржи, тогда как внутренние журналы указывают лишь брокера, фактически скрывая настоящего отправителя средств за дополнительным уровнем анонимности.
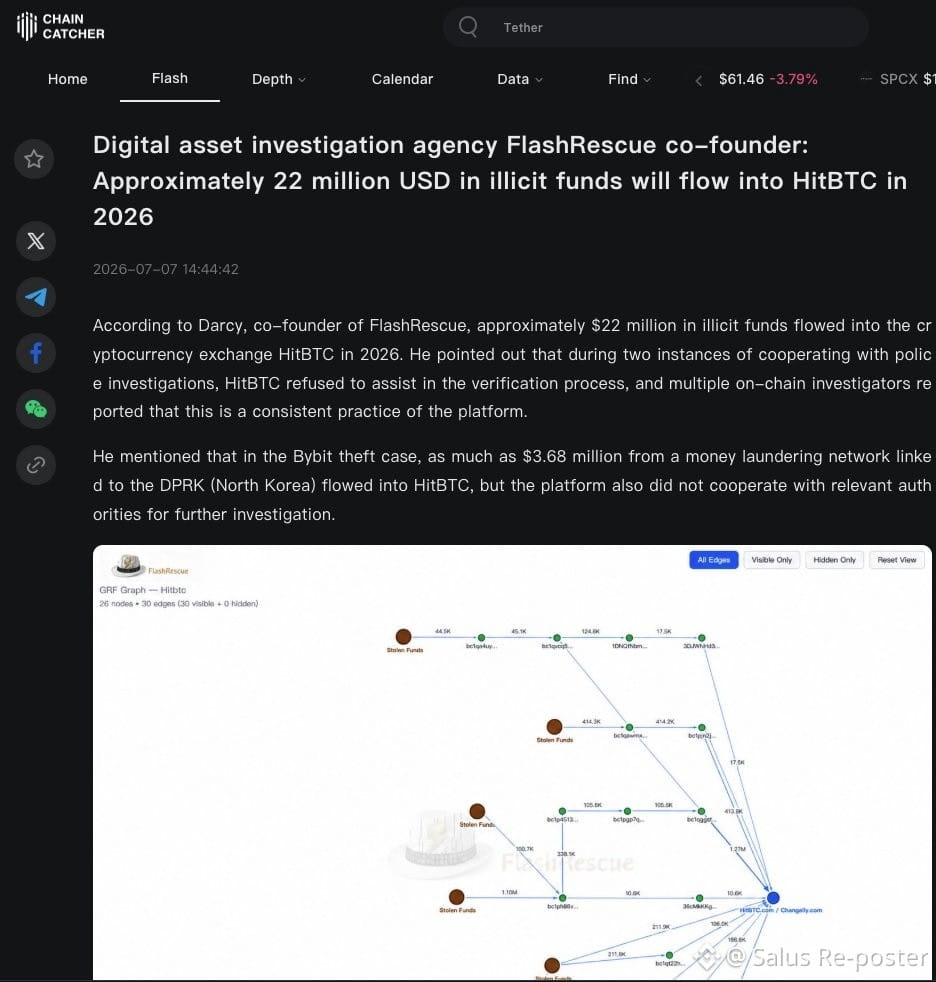
Из-за этой схемы HitBTC оказалась в центре внимания в связи с несколькими крупными инцидентами в сфере безопасности. После исторического взлома Bybit на 1,4 млрд долларов на биржу поступило не менее 3,68 млн долларов, связанных с незаконными финансовыми сетями Северной Кореи. Когда Bybit обратилась к бирже с просьбой о сотрудничестве в расследовании, она практически не получила ответа. Кроме того, в нашем предыдущем материале сообщалось, что к июлю этого года на HitBTC поступило около 22 млн долларов подозрительных средств (https://www.chaincatcher.com/en/article/2275277).
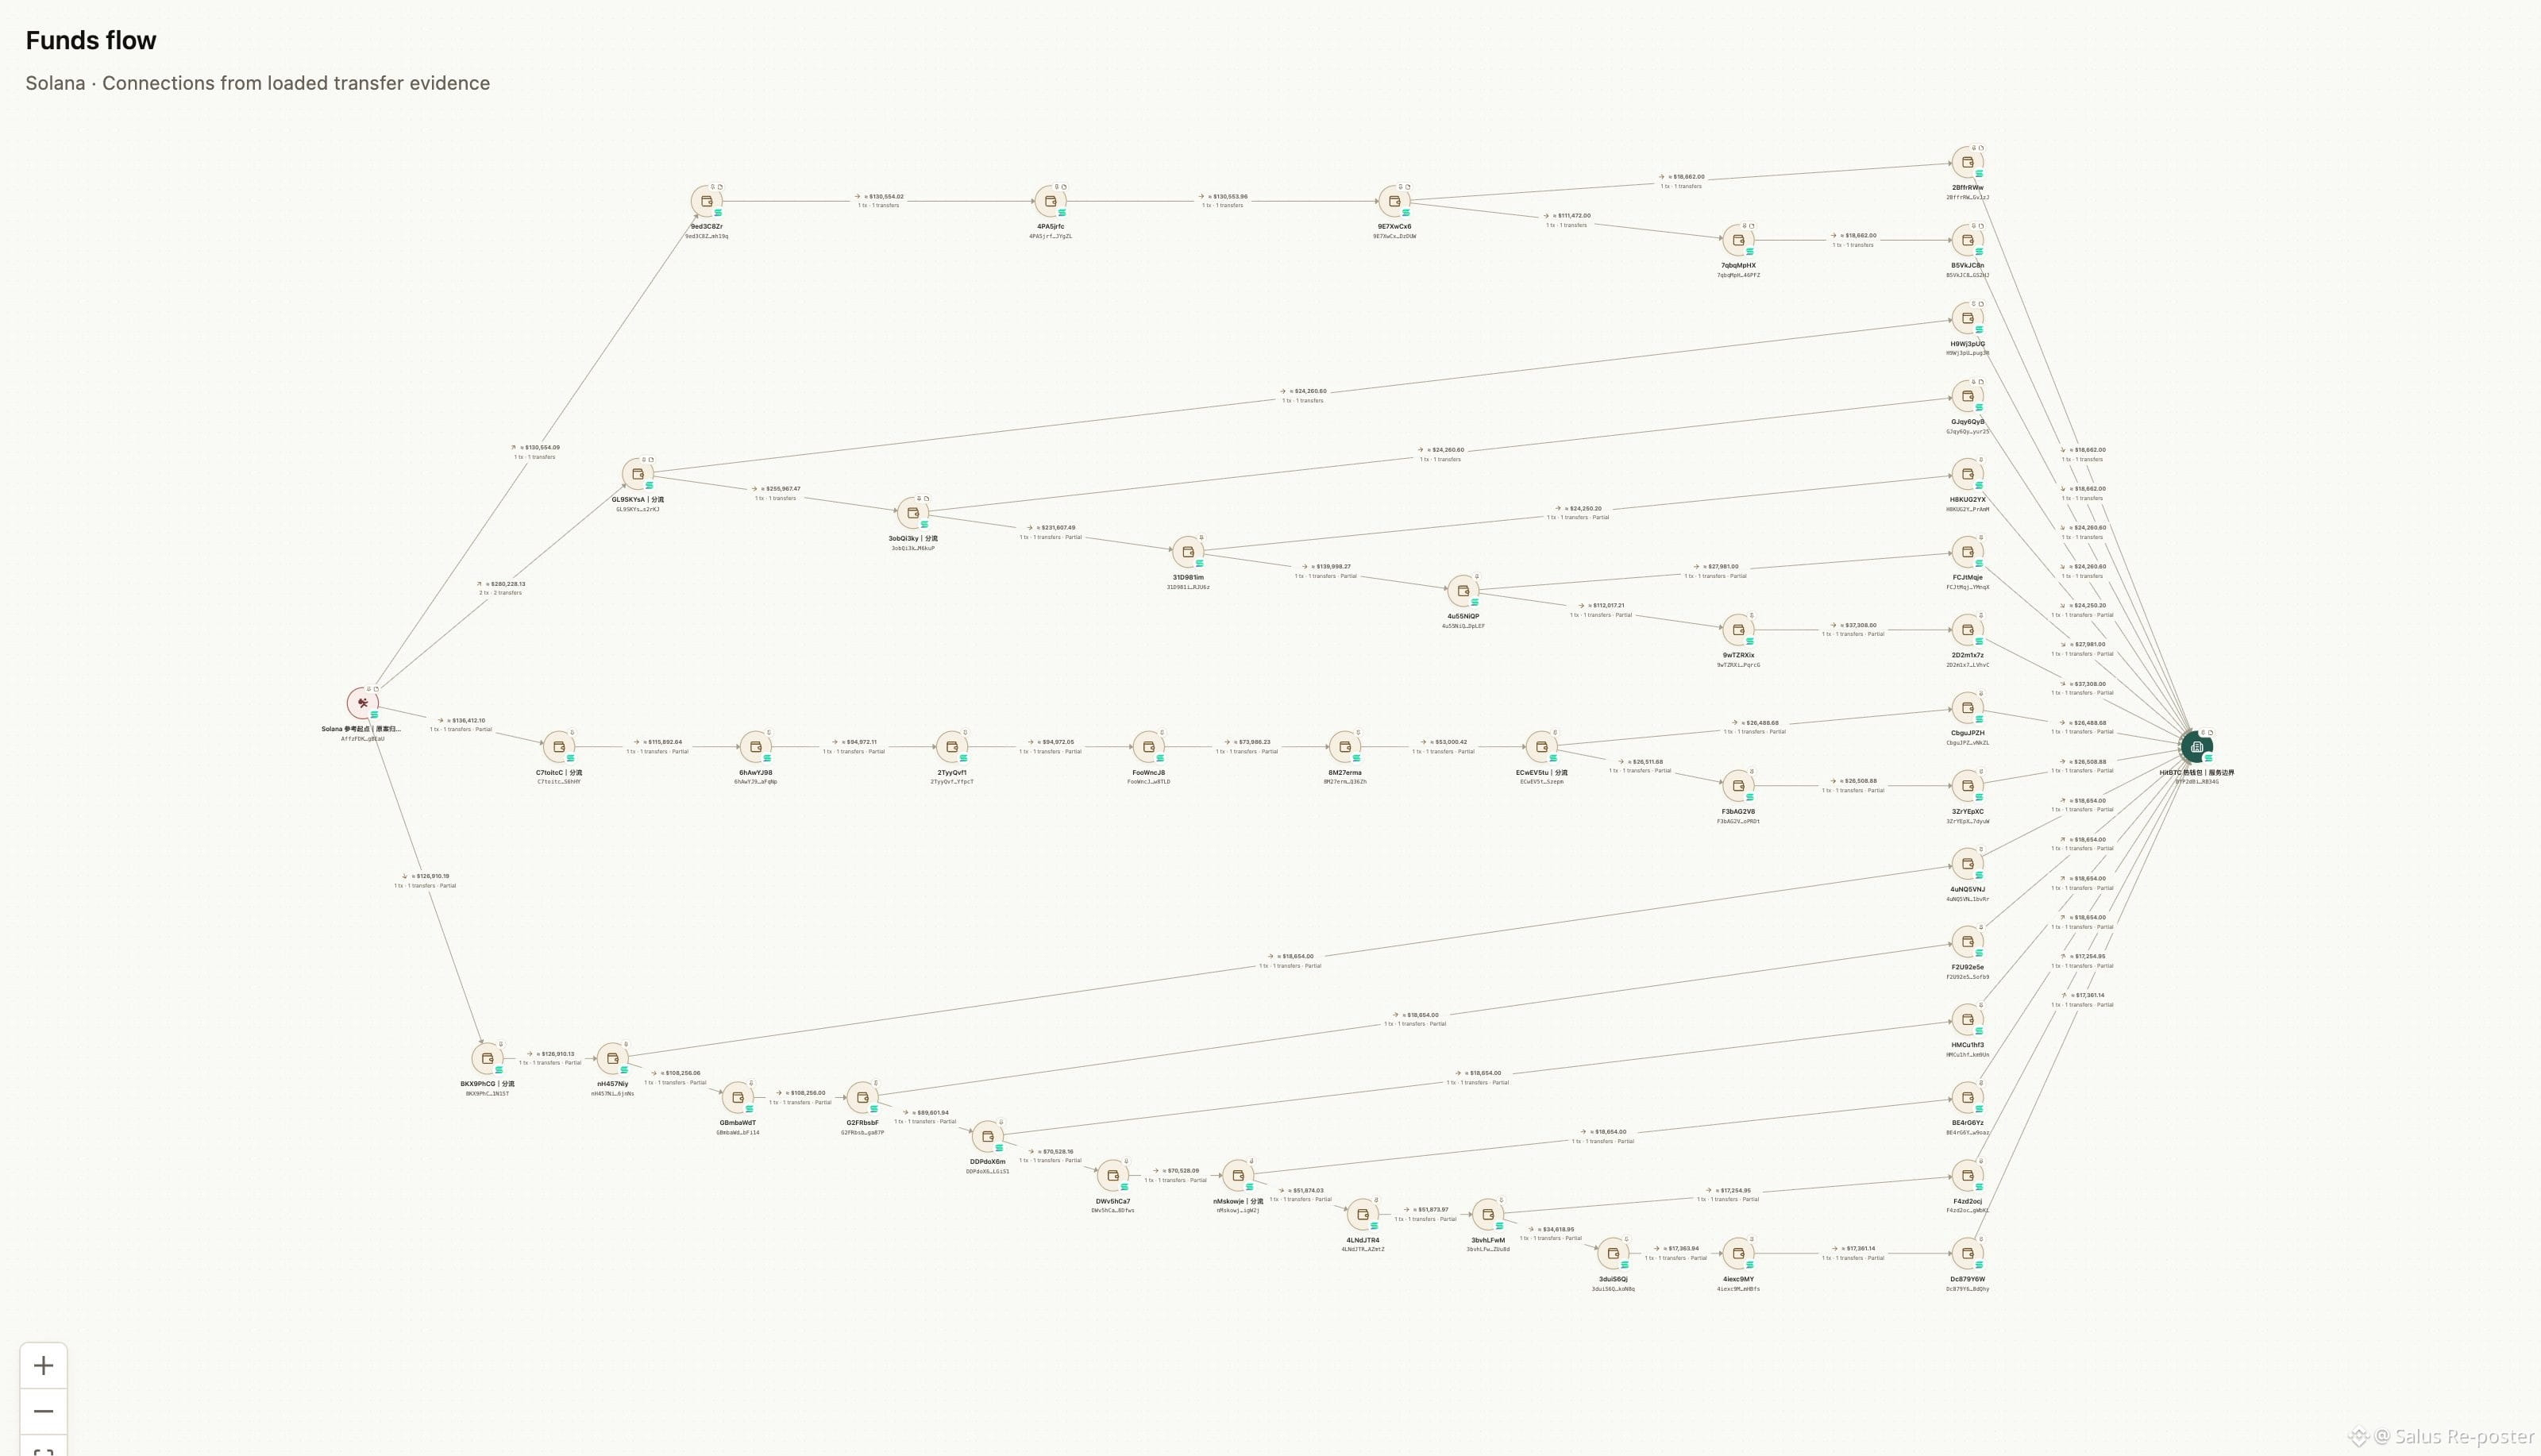
В последнем случае HitBTC вновь оказалась на пути отмывания средств после крупного инцидента в криптоиндустрии. 3 ноября в 08:51 UTC на горячий кошелёк HitBTC @hitbtc поступили 3 600 SOL, полученные в результате кражи с Binance. Злоумышленники перемещали эти средства по различным маршрутам, используя автоматизированные скрипты и стратегию цепочки последовательного дробления средств.
Чтобы понять механизм этих операций, вложенные структуры — например, внебиржевые площадки, платформы для мгновенного обмена и небольшие биржи — получают доступ к пулам ликвидности крупных бирж через API. В публичных записях блокчейна видны только адреса основной биржи, тогда как внутренние журналы указывают лишь брокера, фактически скрывая настоящего отправителя средств за дополнительным уровнем анонимности.
Из-за этой схемы HitBTC оказалась в центре внимания в связи с несколькими крупными инцидентами в сфере безопасности. После исторического взлома Bybit на 1,4 млрд долларов на биржу поступило не менее 3,68 млн долларов, связанных с незаконными финансовыми сетями Северной Кореи. Когда Bybit обратилась к бирже с просьбой о сотрудничестве в расследовании, она практически не получила ответа. Кроме того, в нашем предыдущем материале сообщалось, что к июлю этого года на HitBTC поступило около 22 млн долларов подозрительных средств (https://www.chaincatcher.com/en/article/2275277).
В последнем случае HitBTC вновь оказалась на пути отмывания средств после крупного инцидента в криптоиндустрии. 3 ноября в 08:51 UTC на горячий кошелёк HitBTC @hitbtc поступили 3 600 SOL, полученные в результате кражи с Binance. Злоумышленники перемещали эти средства по различным маршрутам, используя автоматизированные скрипты и стратегию цепочки последовательного дробления средств.