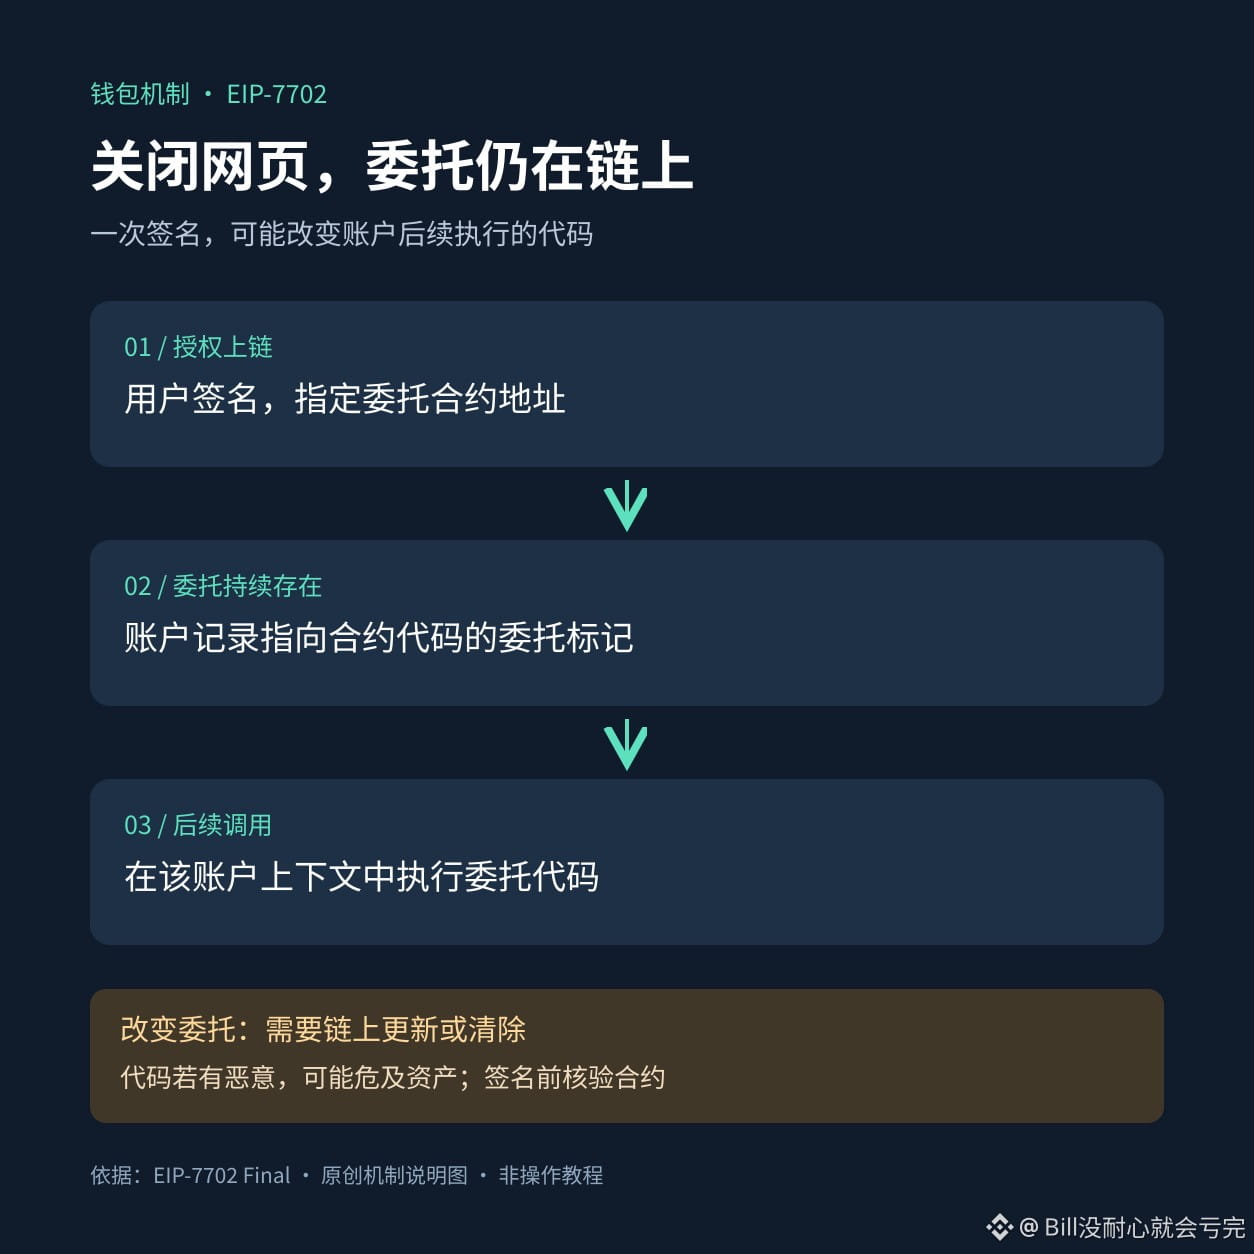
Делегирование EIP-7702 не исчезает, когда вы закрываете веб-страницу. Когда кошелёк предлагает обновление или делегирование, внимательно проверьте, какому контракту он собирается поручить выполнение кода от имени вашего аккаунта.
В препринте по безопасности, опубликованном на arXiv 30 октября, исследуется атака, при которой вредоносное делегирование автоматически переводит поступающие ETH. Работа ещё не прошла рецензирование, поэтому её выводы нельзя считать окончательными, однако описанный риск имеет чёткую основу в протоколе: официальная спецификация предусматривает сохранение делегирования до его обновления или отмены в блокчейне. Не считайте его одноразовой подписью для входа, срок действия которой истекает после использования.
Обычные смарт-кошельки могут использовать эту возможность, чтобы объединять операции и оплачивать комиссии за пользователя. Но та же возможность выполнять код в руках вредоносного контракта может поставить активы под угрозу. Перед подписанием проверьте контракт, указанный поставщиком кошелька. Если делегирование вам незнакомо — остановитесь. При обнаружении подозрительной активности закрытие сайта не устранит риск, и не спешите пополнять исходный адрес ETH.
Смарт-кошельки по-прежнему несут риски, связанные с контрактами и подписями. Проверяйте всё внимательно.
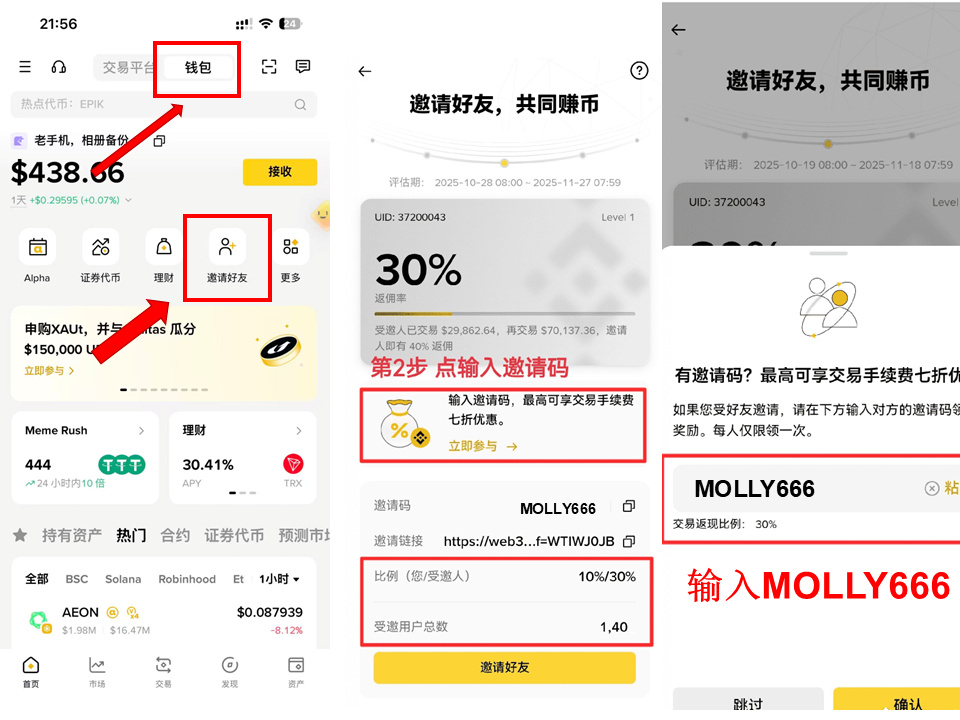
Код приглашения в Binance Wallet: MOLLY666
В препринте по безопасности, опубликованном на arXiv 30 октября, исследуется атака, при которой вредоносное делегирование автоматически переводит поступающие ETH. Работа ещё не прошла рецензирование, поэтому её выводы нельзя считать окончательными, однако описанный риск имеет чёткую основу в протоколе: официальная спецификация предусматривает сохранение делегирования до его обновления или отмены в блокчейне. Не считайте его одноразовой подписью для входа, срок действия которой истекает после использования.
Обычные смарт-кошельки могут использовать эту возможность, чтобы объединять операции и оплачивать комиссии за пользователя. Но та же возможность выполнять код в руках вредоносного контракта может поставить активы под угрозу. Перед подписанием проверьте контракт, указанный поставщиком кошелька. Если делегирование вам незнакомо — остановитесь. При обнаружении подозрительной активности закрытие сайта не устранит риск, и не спешите пополнять исходный адрес ETH.
Смарт-кошельки по-прежнему несут риски, связанные с контрактами и подписями. Проверяйте всё внимательно.
Код приглашения в Binance Wallet: MOLLY666