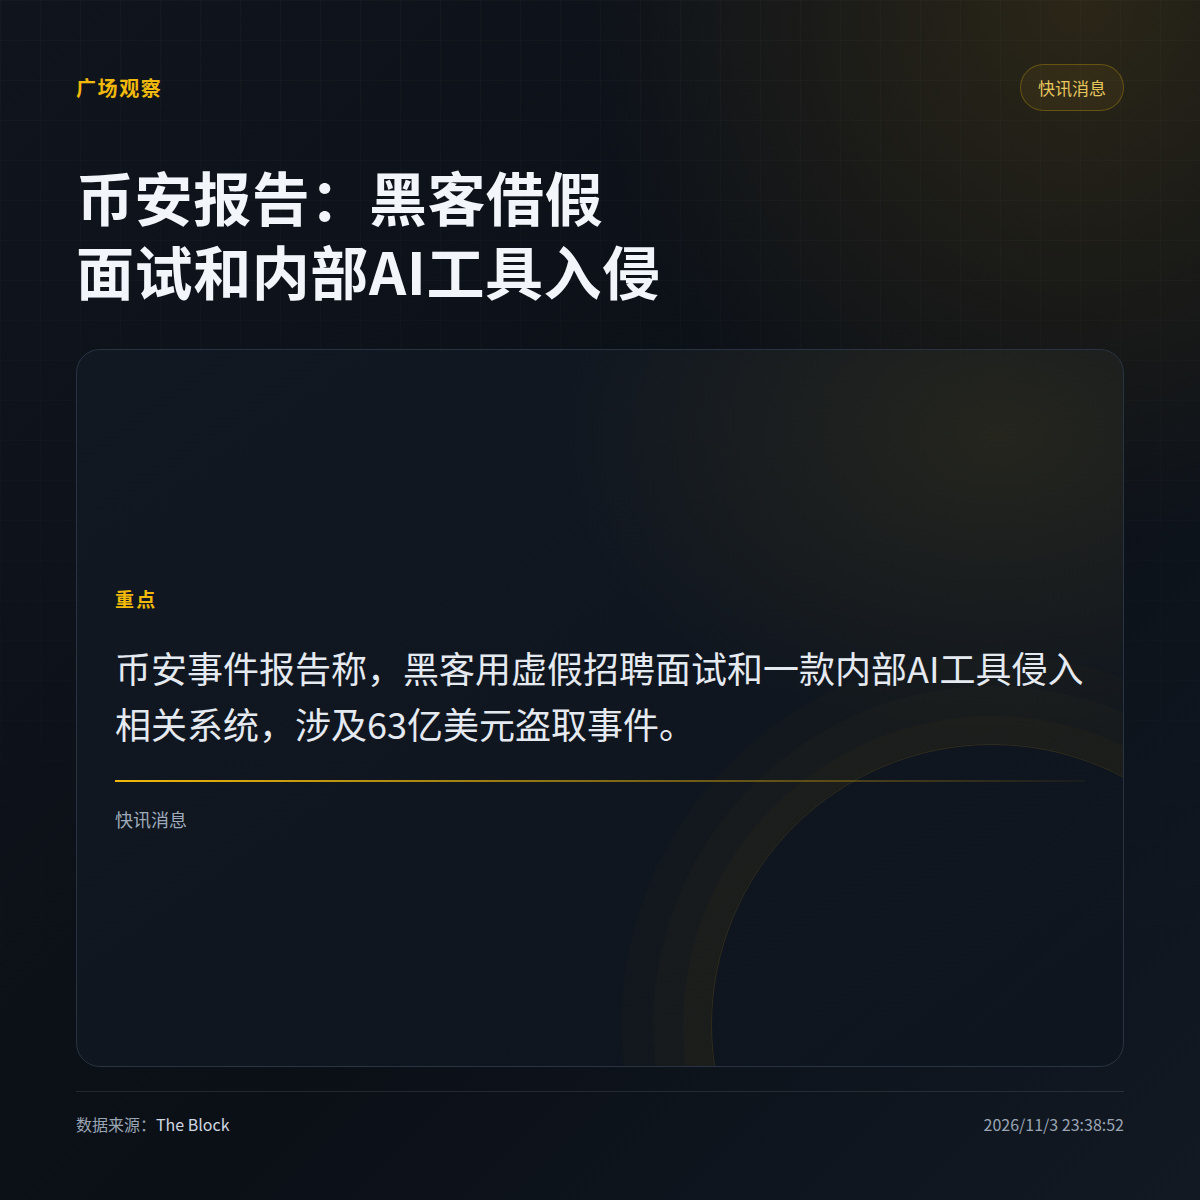
Binance заявила, что хакеры проникли в системы с помощью фальшивого собеседования и внутреннего ИИ-инструмента, похитив активы на 6,3 млрд долларов. Как сообщает The Block со ссылкой на отчёт Binance об инциденте от 3 ноября, злоумышленники получили доступ к системам, связанным с этой кражей, благодаря фальшивому собеседованию при приёме на работу и внутреннему ИИ-инструменту.
· В сообщении указаны лишь два элемента схемы взлома — фальшивое собеседование и внутренний ИИ-инструмент. Хронология атаки, состав похищенных активов и дальнейшее движение средств не раскрыты.
· Подробности отчёта о том, кому приписывают атаку и какую именно роль в ней сыграл внутренний ИИ-инструмент, в исходных материалах не приводятся. Следует обращаться к оригиналу отчёта Binance.
Что вам интереснее выяснить в первую очередь: как с помощью фальшивого собеседования удалось обойти проверку или на каком этапе использовали внутренний ИИ-инструмент?
· В сообщении указаны лишь два элемента схемы взлома — фальшивое собеседование и внутренний ИИ-инструмент. Хронология атаки, состав похищенных активов и дальнейшее движение средств не раскрыты.
· Подробности отчёта о том, кому приписывают атаку и какую именно роль в ней сыграл внутренний ИИ-инструмент, в исходных материалах не приводятся. Следует обращаться к оригиналу отчёта Binance.
Что вам интереснее выяснить в первую очередь: как с помощью фальшивого собеседования удалось обойти проверку или на каком этапе использовали внутренний ИИ-инструмент?