
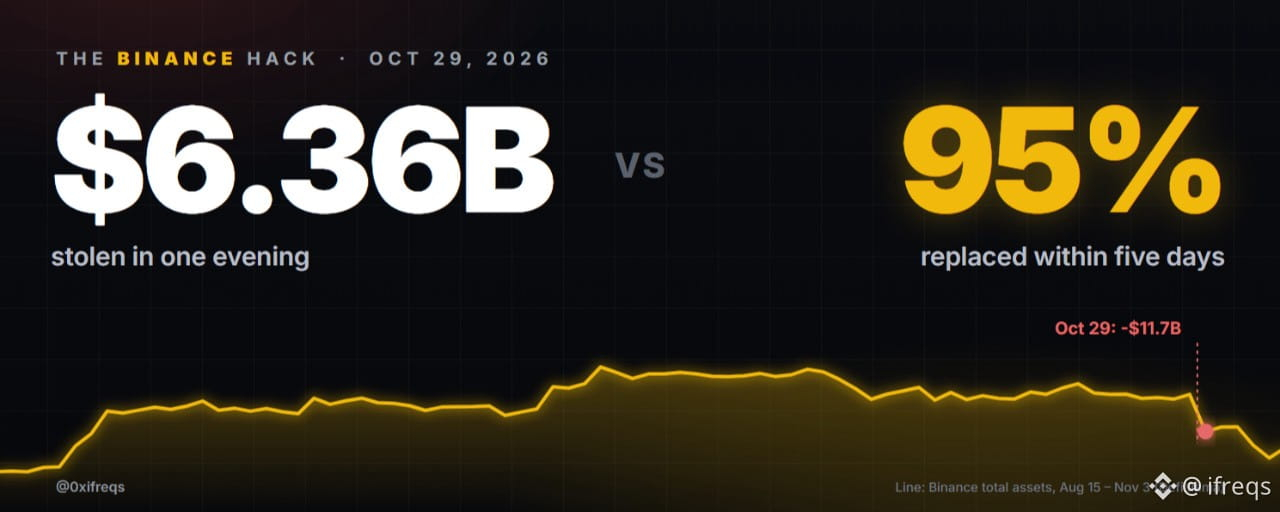

29 октября кто-то за один вечер опустошил горячие кошельки Binance в десяти блокчейнах.
По оценке TRM Labs, общая сумма составляет $6,36 млрд. Elliptic оценивает её в $6,43 млрд. В любом случае это крупнейшая кража криптовалюты за всю историю — примерно в четыре раза больше, чем $1,5 млрд, похищенные у Bybit в феврале 2025 года.
Пять дней спустя Binance заявила, что возместила 95% суммы из собственных средств. Вывод средств постепенно возобновляется, а ФБР назвало Северную Корею.
Но эта история ещё не закончена. Официальная причина пока не установлена, около $3,2 млрд всё ещё находятся в кошельках, связанных с атакующими, а отмывание денег только началось.
Вот всё, что мне удалось проверить, по порядку: что произошло, как, кто это сделал, гонка за заморозку, реакция Binance, где сейчас деньги и что может быть дальше.
Кратко
→ Что произошло: 29 октября с 20:05 до 23:56 UTC из горячих кошельков Binance вывели около 6,36 млрд долларов в 10 сетях.
→ Как это произошло: Binance указывает на ноутбук скомпрометированного DevOps-инженера и «дополнительные точки взлома». В Ethereum злоумышленник использовал EIP-7702 с 50 предварительно подписанными разрешениями.
→ Кто: ФБР связывает атаку с северокорейской группировкой TraderTraitor. Северная Корея это отрицает.
→ Заморожено: около 2,85 млрд долларов заморожено или конфисковано, в основном в USDT и USDC. До введения заморозок обменяли стейблкоины примерно на 786 млн долларов.
→ Binance: выделено 6,34 млрд долларов, покрыто 95%, SAFU перечислил 7 499 BTC, сделан снимок Proof of Reserves с ZK-доказательством. Вывод средств возобновили 1 и 3 ноября.
→ Пользователи: чистый отток составил 3,64 млрд долларов за первые девять часов. CZ утверждает, что 98% пользователей остались, а пополнения теперь превышают выводы.
→ Пока не решено: постмортема нет, оставшиеся 5% токенов всё ещё покупают, SAFU нужно пополнить, около 3,24 млрд долларов всё ещё в кошельках злоумышленников.
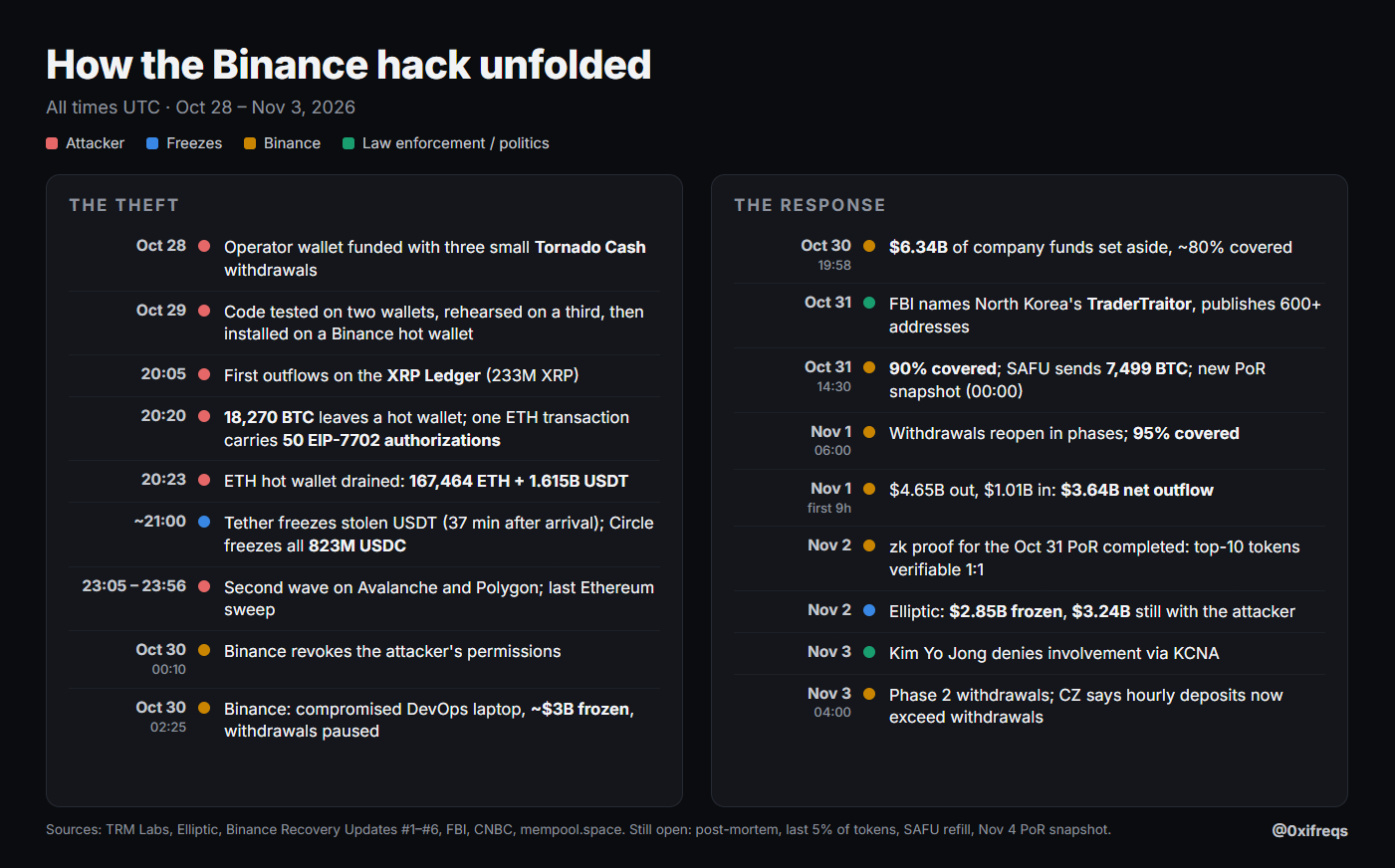
Как развивался взлом Binance. Источники: TRM Labs, Elliptic, Binance, ФБР, CNBC
1. Что произошло, поминутно
★ Кража началась 29 октября в 20:05 UTC в сети XRP Ledger и продолжалась волнами до 23:56 UTC.
→ 20:05–20:09: из пяти кошельков Binance вывели 233,46 млн XRP (около 296 млн долларов).
→ 20:20: горячий биткоин-кошелёк отправил 18 270 BTC (около 1,47 млрд долларов), разделив их между 19 адресами в течение получаса. С тех пор эти средства не перемещались.
→ 20:20: в Ethereum одна транзакция содержала 50 разрешений. Примерно через три минуты с кошелька вывели весь баланс: 167 464 ETH и 63 токена, включая 1,615 млрд USDT.
→ 23:05: вторая волна затронула Avalanche и Polygon. 23:56: последний вывод средств из Ethereum.
★ По сетям, согласно TRM: Ethereum — 3,79 млрд долларов, Bitcoin — 1,47 млрд, Tron — 628 млн, XRP Ledger — 296 млн, Solana — 96 млн, Arbitrum/Optimism/Base — 39 млн, Avalanche — 28 млн, Polygon — 10 млн.
→ По данным Elliptic, стейблкоины составляли 54% от общей суммы (3,46 млрд долларов). Именно эта деталь определила ход следующих четырёх часов.
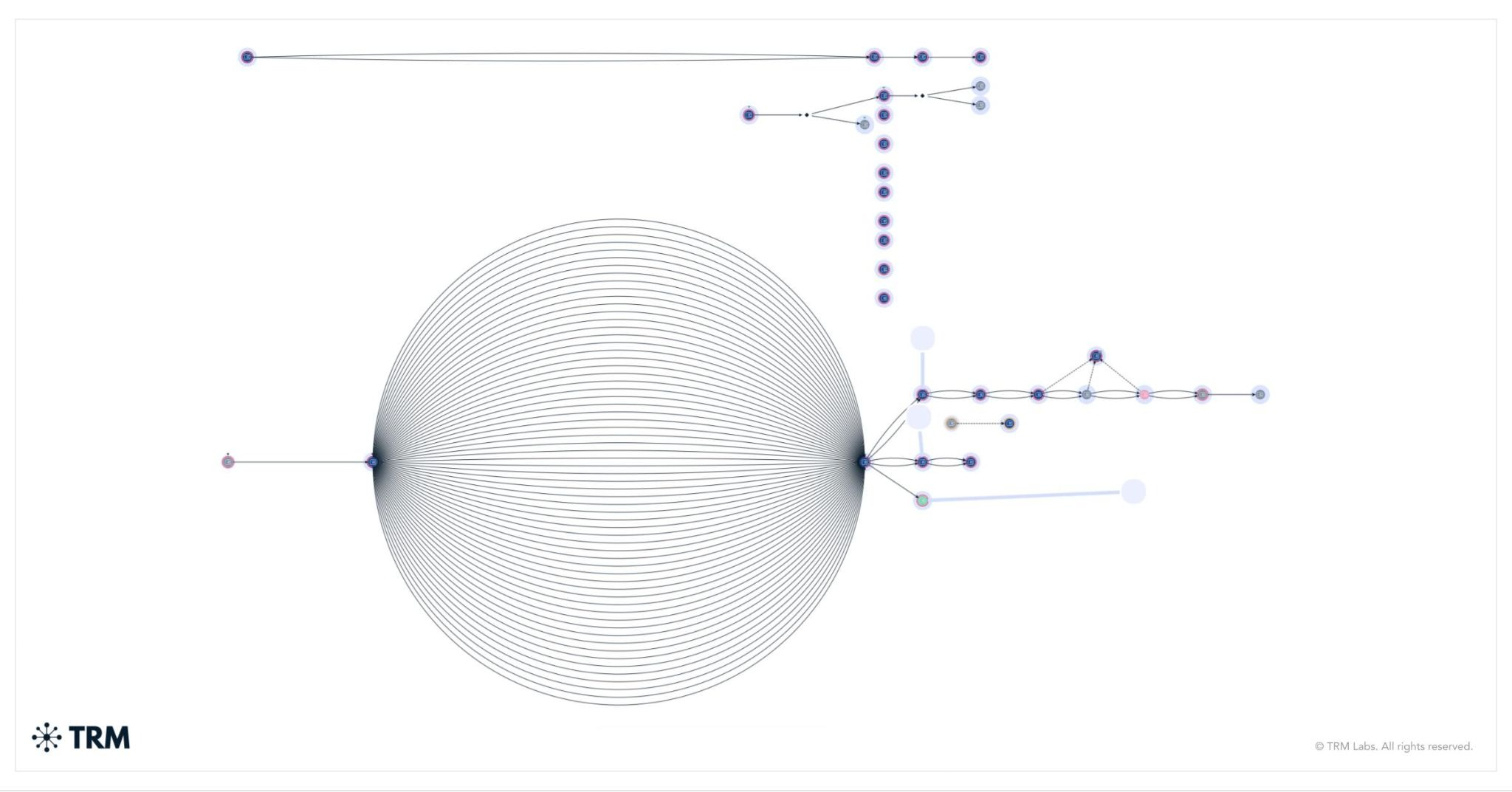
Общая схема кражи 29 октября от TRM Labs
2. Как была устроена атака
★ Первое объяснение Binance появилось 30 октября в 02:25 UTC. Ноутбук скомпрометированного DevOps-инженера позволил злоумышленнику получить доступ к контейнеру сервиса и «отправить несанкционированные транзакции на вывод средств».
→ Примерно через шесть часов Binance заявила, что в ходе расследования «обнаружила дополнительные точки взлома».
→ Компания также сообщила, что не обнаружила доказательств утечки закрытых ключей кошельков.
★ Анализ транзакций в блокчейне, проведённый TRM, показывает, как был использован этот доступ:
→ 28 октября кошелёк оператора пополнили тремя небольшими переводами из Tornado Cash.
→ 29 октября злоумышленник протестировал код на двух кошельках, отрепетировал атаку на третьем, а затем установил его на горячий кошелёк Binance.
→ В Ethereum злоумышленник использовал EIP-7702, позволяющий обычному кошельку передать свою логику смарт-контракту. Горячий кошелёк подписал 50 разрешений, указывавших на смарт-контракт для вывода средств под контролем злоумышленника. У каждого разрешения был следующий по порядку nonce, поэтому как минимум одно должно было быть действительным.
→ Делегирование оставалось активным, поэтому злоумышленник продолжал выводить средства в 20:41, 20:59, 21:04, 21:44, 22:39 и 23:56 UTC.
→ В других сетях средства вывели обычными подписанными переводами.
★ По-моему, это не похоже на кражу ключа. Скорее, злоумышленник заставил собственную систему Binance подписать транзакции за неё. TRM пришла к такому же выводу, но Binance пока не опубликовала первопричину.
3. Кто это сделал
★ 31 октября ФБР заявило, что за атакой стоит Северная Корея, и назвало эту деятельность «TraderTraitor». Оно опубликовало более 600 адресов злоумышленников в Ethereum, Bitcoin и Solana.
→ Оно призвало операторов THORNode, провайдеров RPC, сервисы мгновенного обмена и DeFi-приложения блокировать связанные с ними транзакции.
→ TRM и Chainalysis уже связывали атаку с TraderTraitor. Это та же схема, что и в случаях с Bybit (февраль 2025 года) и KelpDAO (апрель 2026 года): небольшие пополнения через Tornado Cash, подготовка задолго до атаки и заранее собранные подписи, использованные одним залпом.
→ 3 ноября Ким Ё Чжон через государственные СМИ отрицала причастность и назвала обвинение «серьёзной политической провокацией».
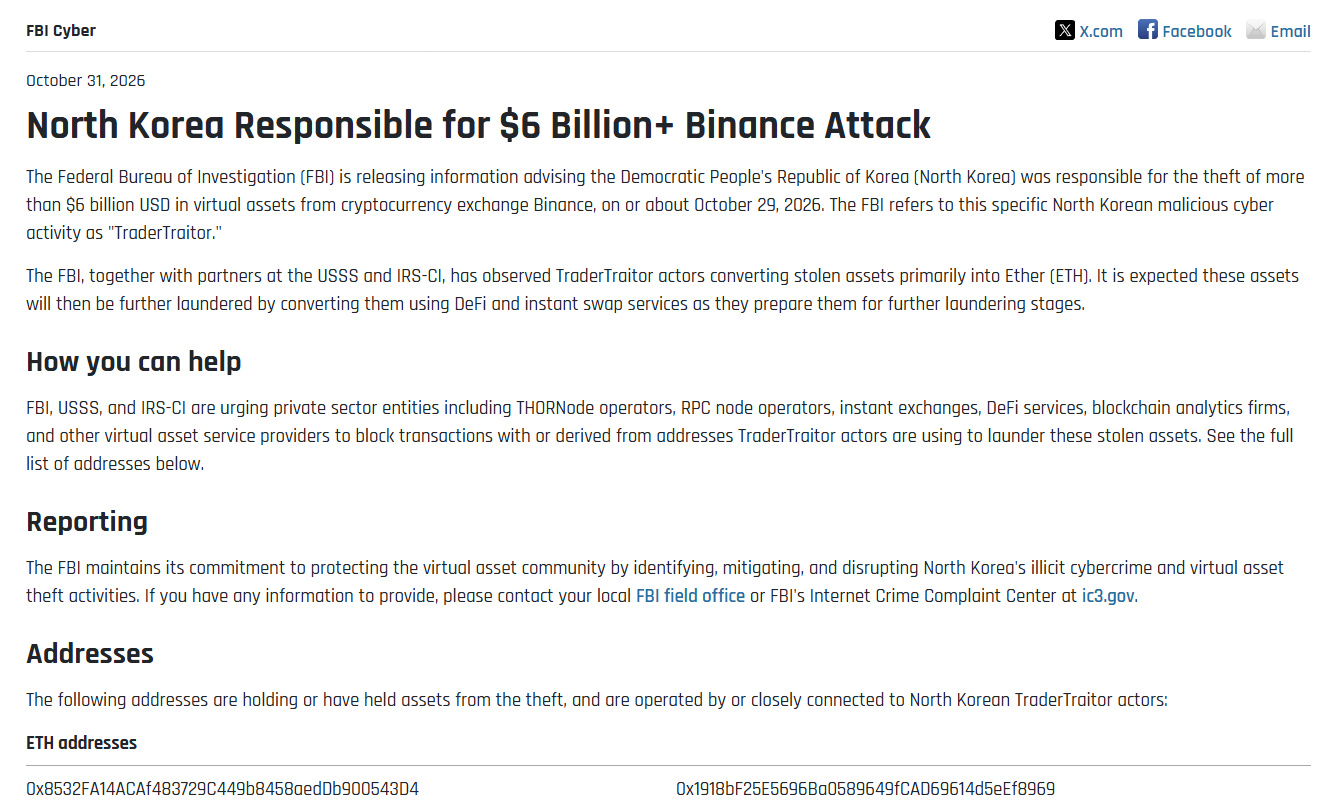
Предупреждение ФБР по кибербезопасности, 31 октября 2026 года
4. Гонка за заморозку
★ Стейблкоины можно заморозить. $BTC и $ETH — нельзя. Поэтому первой задачей злоумышленника было обменять стейблкоины, пока эмитенты не успели отреагировать.
→ Tether заморозила украденные USDT в сети Ethereum через 37 минут после их поступления. До этого около 434 млн USDT обменяли на ETH на DEX, например Uniswap, а на Aave заняли 19 762 ETH под залог 59,9 млн USDT.
→ В сети Tron до заморозки обменяли 234 млн USDT на TRX через SunSwap.
→ Circle заморозила все 823 млн украденных USDC до того, как их успели обменять.
→ Ripple заморозила 40,5 млн RLUSD, а World Liberty — 27,8 млн USD1. Совет безопасности Arbitrum заморозил 8 426 ETH и 74,6 млн ARB.
★ Итог, по данным Elliptic: заморожено или конфисковано около 2,85 млрд долларов, а до введения заморозок обменяли стейблкоины примерно на 786 млн долларов.
→ По-моему, заморозки помогли сохранить большую часть стейблкоинов. Но они также показали, насколько велика власть нескольких эмитентов над деньгами «в блокчейне», и у этой медали две стороны.
5. Как отреагировала Binance
★ Локализация последствий: вывод средств приостановили, затронутые разрешения отозвали. Пополнение оставалось доступным.
★ Средства: 30 октября Binance выделила 6,34 млрд долларов из средств компании, из них 5 млрд — в тех же токенах, которые были украдены.
→ Покрытие выросло примерно с 80% (30 октября) до 90% (31 октября), а затем до 95% (1 ноября). Оставшиеся 5% — это менее крупные токены, которые Binance всё ещё докупает на рынке и внебиржевых площадках.
→ Средства поступили из SAFU, фонда страхования фьючерсов, резерва BTC и корпоративной казны.
→ 31 октября в 14:51 UTC с биткоин-адреса SAFU вывели 7 499 BTC. Сейчас на нём 7 500 BTC — половина прежнего баланса. Binance заявила, что пополнит SAFU примерно до 1 млрд долларов.
→ CZ: «Binance не занимала деньги. Binance не продавала активы. Binance не привлекала средства».
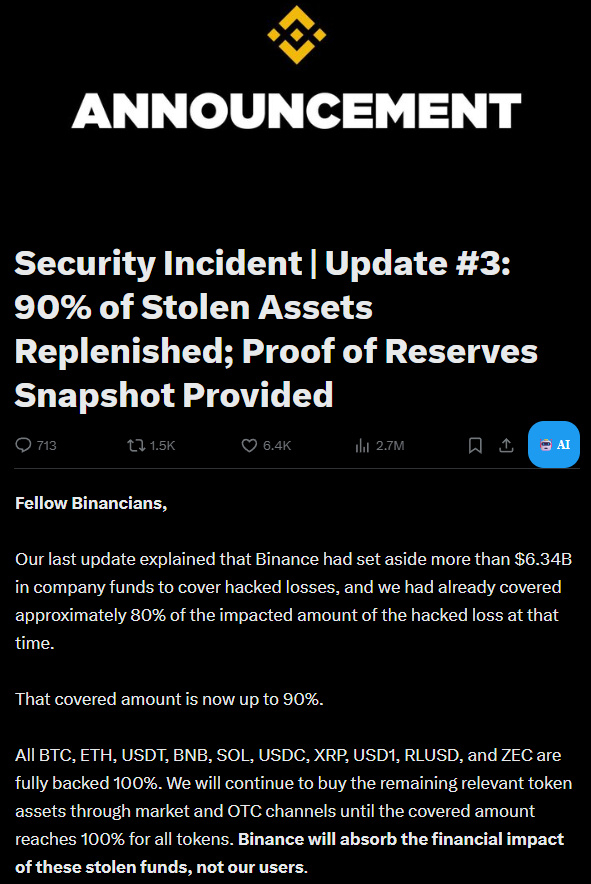
Обновление Binance о возмещении средств № 3, 31 октября
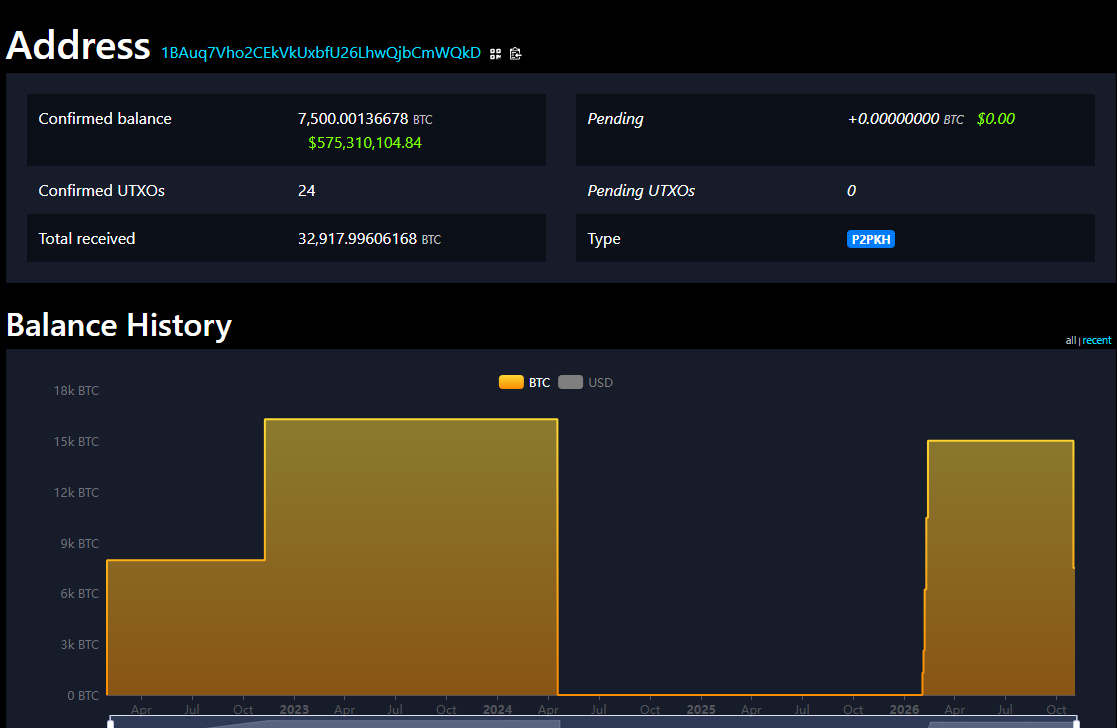
История баланса BTC-адреса SAFU, mempool.space
★ Проверка: новый снимок Proof of Reserves сделан на 31 октября, 00:00 UTC. ZK-доказательство к нему подготовили 2 ноября.
→ Владельцы 10 крупнейших токенов (BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC) теперь могут сами проверить, что их балансы обеспечены как минимум 1:1.
→ Следующий снимок, который охватит больше токенов, планируется на 4 ноября.
★ Вывод средств: первый этап возобновили 1 ноября с 06:00 до 09:00 UTC, в приоритетном порядке обрабатывая заявки пользователей за прошлую неделю. Второй этап начался 3 ноября в 04:00 UTC.
6. Реакция рынка и пользователей
★ Цена: на Binance BTC за следующие семь часов упал с 80 864 до 76 500 долларов (−5,4%). ETH подешевел на 6,8%, а $BNB в течение первого часа упал на 8,7%, до 680 долларов.
→ За 24 часа ликвидировали позиции примерно на 1,5 млрд долларов, в основном длинные, по данным CoinGlass.
→ BNB так и не восстановился: сейчас он стоит около 696 долларов против примерно 744 долларов до взлома.
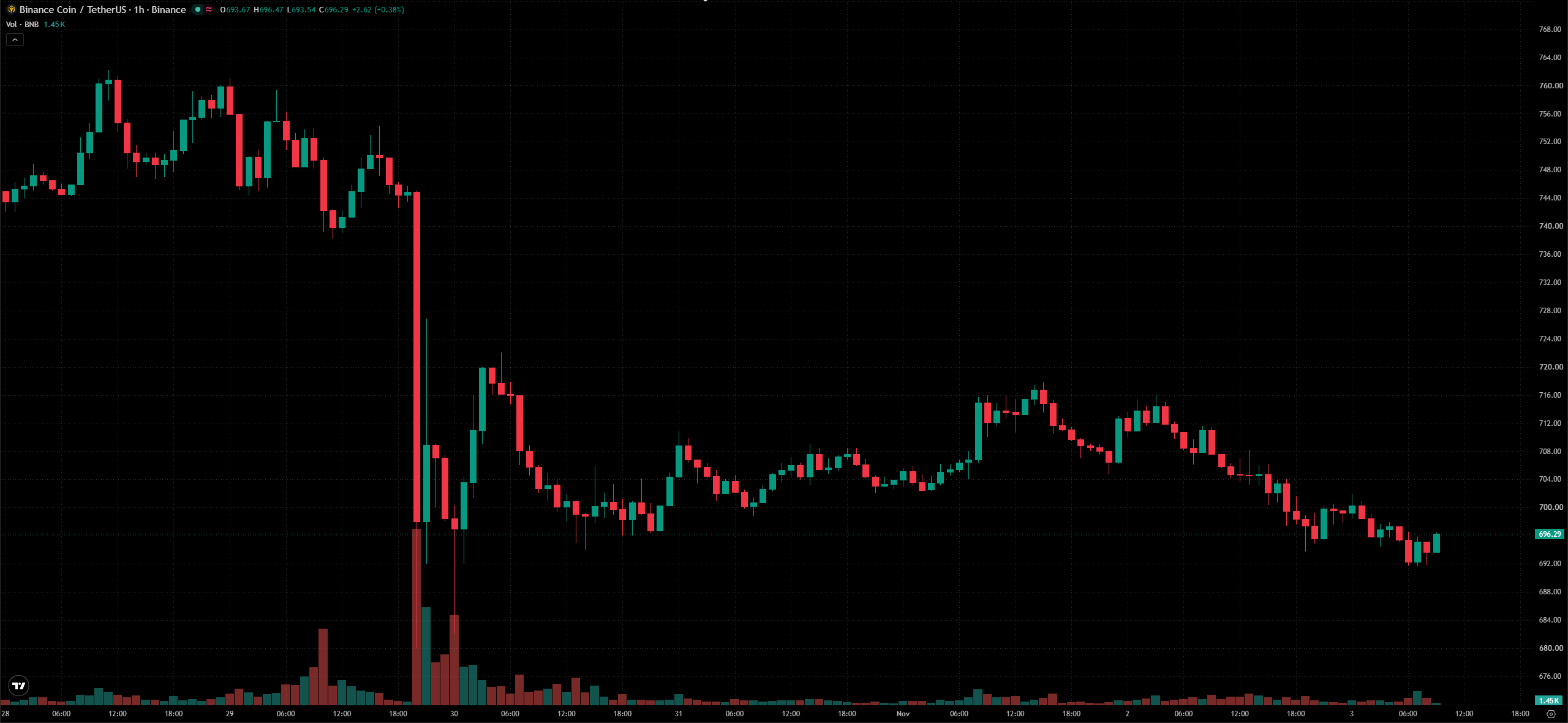
BNB/USDT, часовой график Binance, 28 октября — 3 ноября (TradingView)
★ Потоки: после возобновления вывода пользователи за девять часов вывели 4,65 млрд долларов и внесли 1,01 млрд. Чистый отток составил 3,64 млрд долларов, сообщает CNBC.
→ По данным DefiLlama, активы Binance составляли 144,9 млрд долларов 29 октября, 133,2 млрд — на следующий день и 124,8 млрд — 3 ноября; сейчас они снова выросли примерно до 128 млрд. Часть изменений связана с ценами, а не только с выводами.
→ CZ заявил, что 98% «решили остаться». 3 ноября он сообщил, что почасовой объём пополнений теперь превышает объём выводов, а на другие биржи ушло лишь 6–10% выведенных средств.
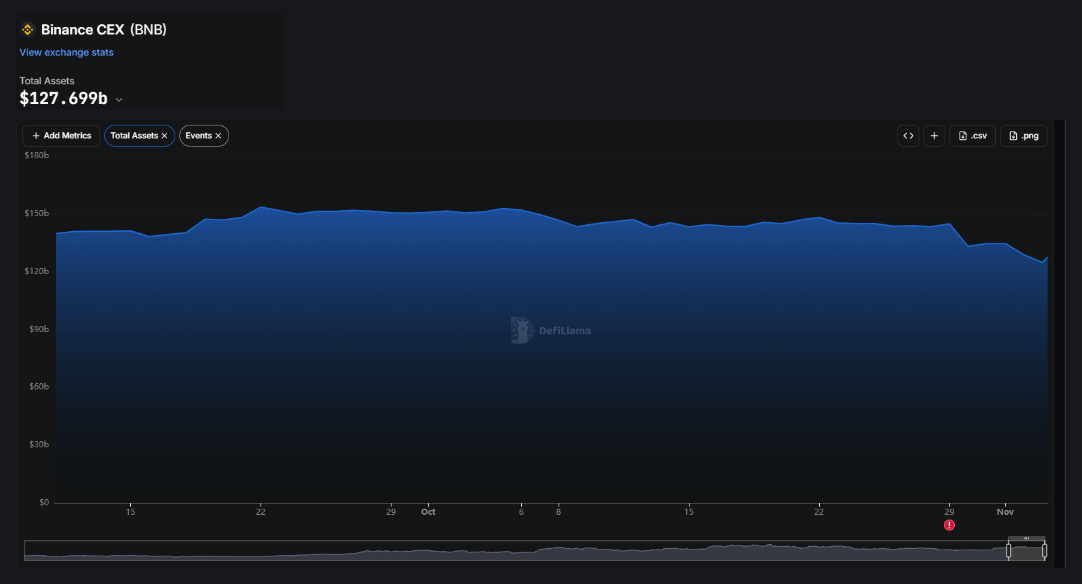
Общий объём активов Binance, DefiLlama
→ По-моему, банковской паники не было. Ушло около 3% активов — меньше, чем я ожидал после крупнейшего взлома в истории.
7. Где сейчас деньги
★ Elliptic насчитала около 12 000 кошельков, 11 сетей и более 40 000 транзакций менее чем за четыре дня. Это примерно один новый кошелёк каждые 25 секунд, так что процесс явно автоматизирован.
→ На адресах, связанных со злоумышленником, всё ещё находится около 3,24 млрд долларов, в основном в ETH и BTC. Обналичена лишь незначительная сумма.
→ Основным маршрутом стала сеть Tron. Из одного распределительного кошелька 684,6 млн TRX разошлись примерно по 7 700 адресам, а затем прошли через шесть мостов. Из Tron в Ethereum перевели не менее 147 млн долларов.
→ 31 октября злоумышленник задействовал новые маршруты: обмен на USDD, который позиционирует себя как устойчивый к заморозке стейблкоин, и переводы через хранилище JustLend.
→ С 1 ноября начали перемещаться ETH, SOL, NEAR и XRP. Около 28 BTC прошли через coinjoin-транзакции — это первый признак попытки смешивания.
→ Один случай замедлил процесс. Реорганизация Ethereum привела к двойному возврату средств при депозите в THORChain и вынудила THORChain экстренно приостановить работу, сообщает Chainalysis.
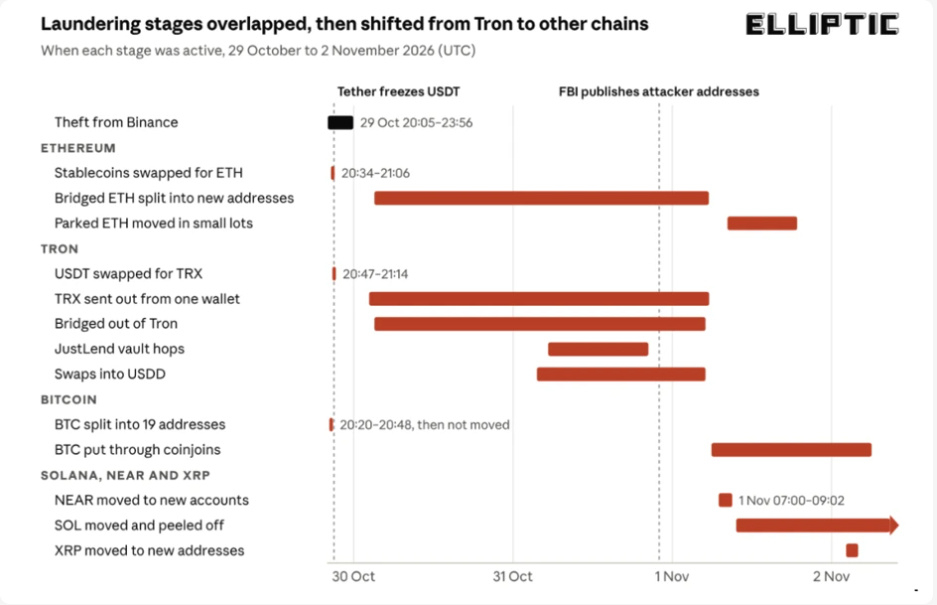
Этапы отмывания средств, 29 октября — 2 ноября (Elliptic)
★ Это происходит медленнее, чем в случае Bybit, где весь украденный ETH переместили за 10 дней. Elliptic ожидает, что в течение нескольких месяцев средства будут постепенно обменивать на BTC и выводить через внебиржевых брокеров.
8. Всё ли разрешилось?
★ Для пользователей Binance — в основном да. Для отрасли — нет.
→ Разрешилось: 10 крупнейших токенов обеспечены 1:1, и это можно проверить; покрыто 95% средств, вывод возобновляется, а объём пополнений превышает объём выводов.
→ Не разрешилось:
первопричина не опубликована, постмортема нет
оставшиеся 5% токенов
пополнение SAFU, для которого не назвали сроков
около 3,24 млрд долларов всё ещё в руках злоумышленников
неизвестно, выпустят ли замороженные USDT и USDC заново для Binance
→ Регуляторы: Секретная служба США заявила, что отслеживает средства и работает над их заморозкой. FCA Великобритании сообщило, что Binance там не зарегистрирована, и заявило, что оценивает возможные последствия.
9. Как этого можно было избежать и что нужно изменить
★ Для бирж:
→ Отслеживать делегирования EIP-7702 на казначейских кошельках в реальном времени и оповещать о любом делегировании (TRM).
→ Отклонять неожиданные разрешения 7702. Запрос множества разрешений с последовательными nonce сам по себе должен считаться признаком компрометации.
→ Защищать системы, которые могут запрашивать подписи, а не только ключи. Подписант подпишет всё, что поступит через скомпрометированный канал запроса.
→ Разделять процессы подписания по сетям и уровням кошельков, чтобы одна компрометация не могла опустошить десять сетей за один вечер.
→ Ограничить объём средств в горячих кошельках и добавить автоматические аварийные выключатели. В этом случае отток прекратился только после приостановки вывода средств — примерно через четыре часа после первого перевода.
→ Защитить компьютеры разработчиков:
отделить повседневную разработку от административного доступа и доступа к подписанию
использовать учётные данные с коротким сроком действия
открывать незапрошенные «тестовые задания по программированию» только в изолированной среде; фальшивые тестовые задания при приёме на работу — известная приманка TraderTraitor
★ Для пользователей:
→ Баланс на бирже — это долговое обязательство. На этот раз его полностью выполнили. Не думайте, что так будет всегда.
→ Сверяйте свой баланс с Proof of Reserves и храните долгосрочные активы самостоятельно.
→ Пользуйтесь только официальными каналами. После каждого взлома резко учащаются фишинговые атаки.
10. Возможные сценарии
★ Базовый сценарий: Binance закрывает оставшиеся 5%, публикует постмортем и пополняет SAFU. Злоумышленник в течение нескольких месяцев постепенно отмывает средства, обменивая их на BTC через внебиржевые площадки; часть замороженных средств в итоге возвращают.
★ Благоприятный сценарий: удаётся заморозить больше из примерно 3,24 млрд долларов, когда средства проходят через биржи, внебиржевые площадки и мосты, используя список ФБР. Постмортем показывает, что причиной стал локальный сбой, который можно устранить.
★ Неблагоприятный сценарий: постмортем выявляет более глубокие проблемы, регуляторы используют инцидент как повод для действий, отток средств возобновляется или ту же схему применяют против другой биржи.
→ В масштабах всей отрасли ждите пристального внимания к EIP-7702, более строгих ограничений на горячие кошельки и громких споров о праве эмитентов стейблкоинов замораживать средства.
Заголовки говорят о краже 6,3 млрд долларов.
Но, возможно, важнее цифра 95%: менее чем за неделю Binance покрыла крупнейший взлом в истории за счёт собственного баланса.
Но деньги не исчезли. Они распределены примерно по 12 000 кошельков, и каждые 25 секунд появляется новый.
Если бы вы отвечали за горячие кошельки биржи, что бы изменили в первую очередь?
Источники
Binance в X: первоначальное расследование (30 октября), обновление расследования (30 октября), обновления о возмещении средств № 2–6 (30 октября — 3 ноября)
FBI Cyber: «Северная Корея ответственна за атаку на Binance на сумму свыше 6 млрд долларов» (31 октября)
TRM Labs: «Северная Корея похитила у Binance 6,36 млрд долларов США в крупнейшем взломе в истории»
Elliptic: «Как Северная Корея отмывает украденные у Binance 6,4 млрд долларов» (2 ноября)
CNBC: чистый отток средств (2 ноября); отрицание причастности Северной Кореей и отслеживание средств Elliptic/Chainalysis (3 ноября)
Cointelegraph в X со ссылкой на Chainalysis: приостановка THORChain после реорганизации Ethereum (31 октября)
CZ в X (1–3 ноября)
DefiLlama (Binance CEX), mempool.space (адрес SAFU), TradingView/Binance (цены), CoinGlass со ссылкой на BeInCrypto (ликвидации)
StepSecurity: уроки по защите компьютеров разработчиков (30 октября)
Статья Википедии «Взлом Binance в 2026 году» для сверки хронологии