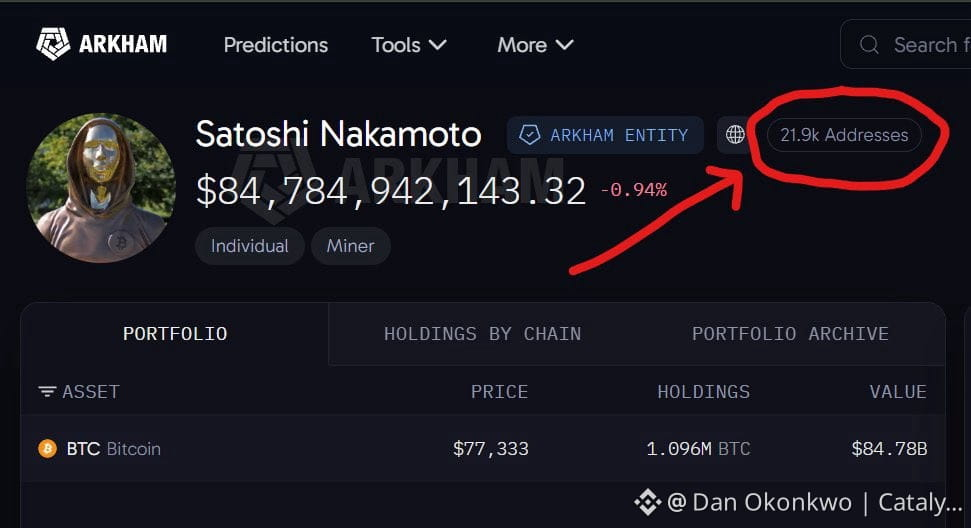
⚠️Почему хакеры до сих пор не могут добраться до кошелька Сатоши?👇👇1,096 млн BTC стоимостью 84,78 млрд долларов остаются нетронутыми уже 17 лет.
1. Никакого мастер-ключа — только 21 900 отдельных замков
Сегодня в большинстве кошельков используется одна сид-фраза, которая управляет всем. Клиент v0.1 2009 года работал иначе. Каждый раз, когда он добывал 50 BTC, он генерировал совершенно новый приватный ключ, никак не связанный с остальными.
Даже если бы кто-то взломал один ключ, он получил бы 50 BTC. Остальные 21 899 остались бы недоступны — без каких-либо зацепок.
2. Случайность 256-битного уровня не оставляет ИИ ничего, чему можно научиться
ИИ хорошо находит закономерности, а в полной случайности их нет. Даже если все суперкомпьютеры Земли будут перебирать варианты, на угадывание одного ключа ушли бы десятки миллиардов лет.
3. Кошелёк не подключали к сети и никогда не перемещали средства — поэтому следов нет
Ключи хранились в офлайн-файле wallet.dat. Они никогда не находились в облаке и не были привязаны к онлайн-аккаунту, который кто-либо мог бы взломать. Ни с одного адреса для майнинга не отправили ни одной монеты. Нет транзакций — значит, подписи никогда не публиковались, и не за что зацепиться, чтобы провести обратные вычисления.
4. Единственная реальная угроза — квантовые вычисления
Современные адреса не раскрывают открытый ключ, пока с них не отправят средства. Адреса Сатоши 2009 года раскрывают его: открытые ключи записаны прямо в блокчейне, где их может увидеть кто угодно.
Сегодняшние компьютеры и ИИ по-прежнему не могут их взломать. Но достаточно мощный квантовый компьютер теоретически мог бы использовать эти открытые ключи, чтобы вычислить приватные. Это единственная реальная угроза этому состоянию #BTC #Satoshi #Hack #AI
1. Никакого мастер-ключа — только 21 900 отдельных замков
Сегодня в большинстве кошельков используется одна сид-фраза, которая управляет всем. Клиент v0.1 2009 года работал иначе. Каждый раз, когда он добывал 50 BTC, он генерировал совершенно новый приватный ключ, никак не связанный с остальными.
Даже если бы кто-то взломал один ключ, он получил бы 50 BTC. Остальные 21 899 остались бы недоступны — без каких-либо зацепок.
2. Случайность 256-битного уровня не оставляет ИИ ничего, чему можно научиться
ИИ хорошо находит закономерности, а в полной случайности их нет. Даже если все суперкомпьютеры Земли будут перебирать варианты, на угадывание одного ключа ушли бы десятки миллиардов лет.
3. Кошелёк не подключали к сети и никогда не перемещали средства — поэтому следов нет
Ключи хранились в офлайн-файле wallet.dat. Они никогда не находились в облаке и не были привязаны к онлайн-аккаунту, который кто-либо мог бы взломать. Ни с одного адреса для майнинга не отправили ни одной монеты. Нет транзакций — значит, подписи никогда не публиковались, и не за что зацепиться, чтобы провести обратные вычисления.
4. Единственная реальная угроза — квантовые вычисления
Современные адреса не раскрывают открытый ключ, пока с них не отправят средства. Адреса Сатоши 2009 года раскрывают его: открытые ключи записаны прямо в блокчейне, где их может увидеть кто угодно.
Сегодняшние компьютеры и ИИ по-прежнему не могут их взломать. Но достаточно мощный квантовый компьютер теоретически мог бы использовать эти открытые ключи, чтобы вычислить приватные. Это единственная реальная угроза этому состоянию #BTC #Satoshi #Hack #AI