После обновления BTCPay Server не стоит считать старый сервер безопасной средой.
2 ноября команда проекта подтвердила, что недавние атаки с кражей средств из горячих кошельков затронули версии 2.4.1 и более ранние. Горячий кошелёк хранит ключи для расходования средств на сервере; устранение уязвимости в ПО не лишает злоумышленников доступа, полученного ранее. Даже если баланс не изменился, это не исключает взлома машины.
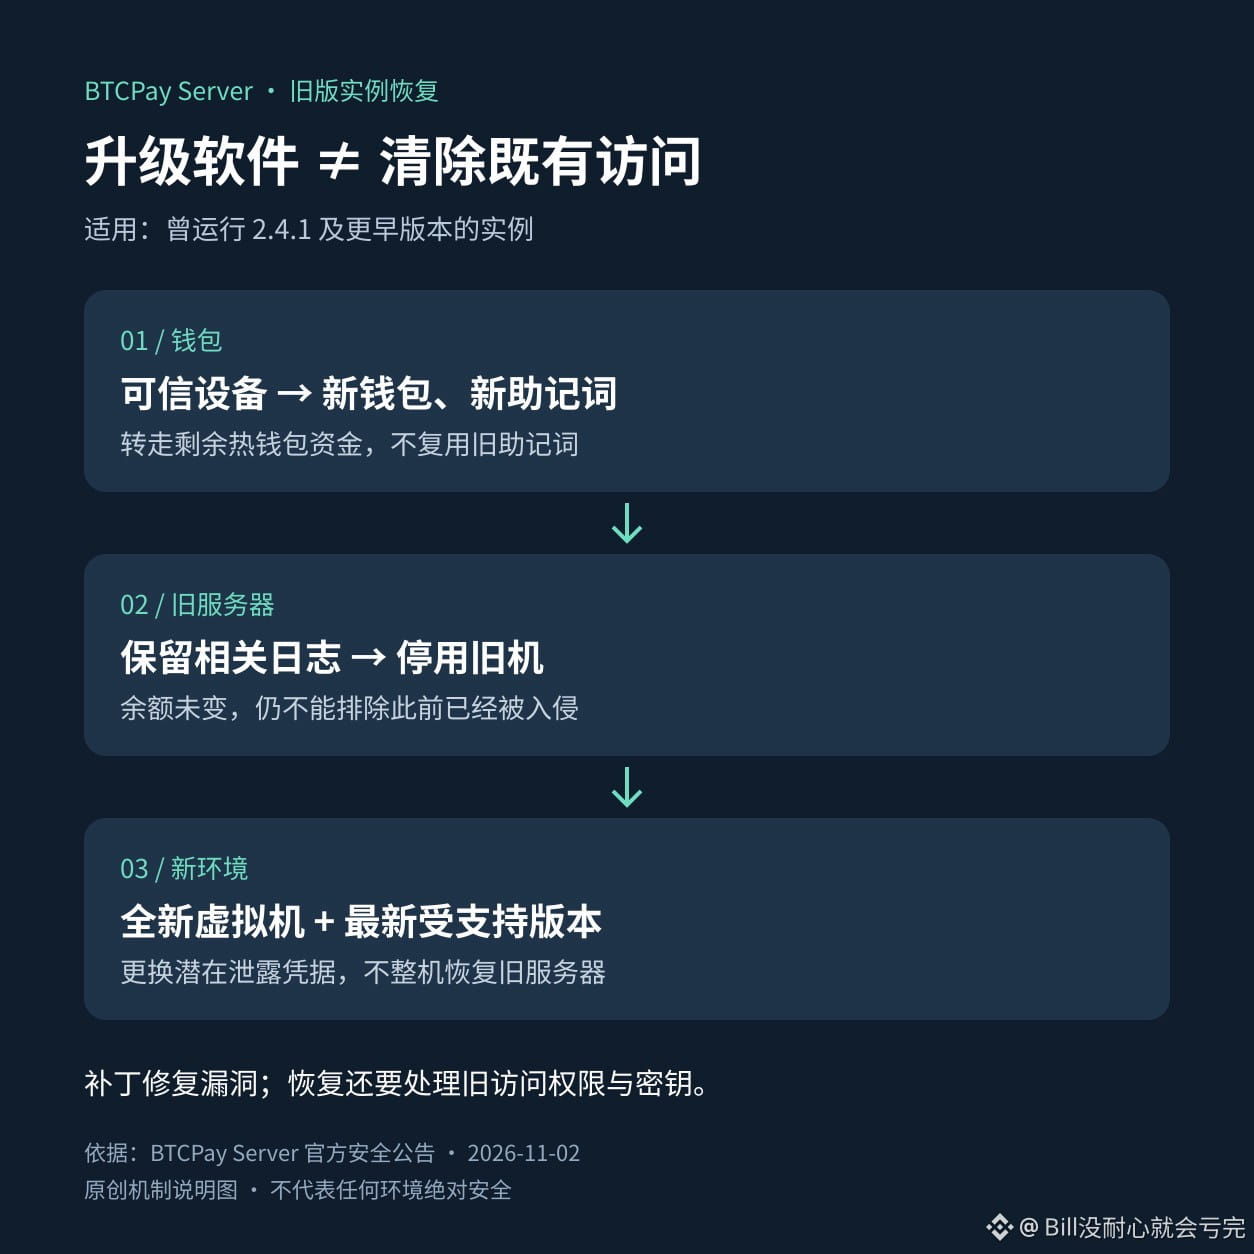
Официальные рекомендации по восстановлению таких экземпляров старых версий гораздо радикальнее: создать кошелёк на доверенном устройстве с новой сид-фразой и перевести оставшиеся средства из горячего кошелька; сохранить соответствующие журналы, а затем отключить старую машину; после этого установить последнюю поддерживаемую версию на совершенно новой виртуальной машине и заменить учётные данные, которые могли быть раскрыты. Не восстанавливайте старый сервер целиком и не используйте прежнюю сид-фразу повторно.
Этот случай служит напоминанием для компаний, самостоятельно размещающих сервисы приёма платежей: обновление ПО, пересоздание сервера и замена ключей решают разные задачи. По данным команды проекта, кошельки, в которых ключи для расходования средств хранятся за пределами сервера, не пострадали от этой кражи, однако серверы со старыми версиями всё равно рекомендуется пересоздать.
В горячих кошельках следует хранить только средства, необходимые для повседневной работы; операции в блокчейне по-прежнему сопряжены с рисками.
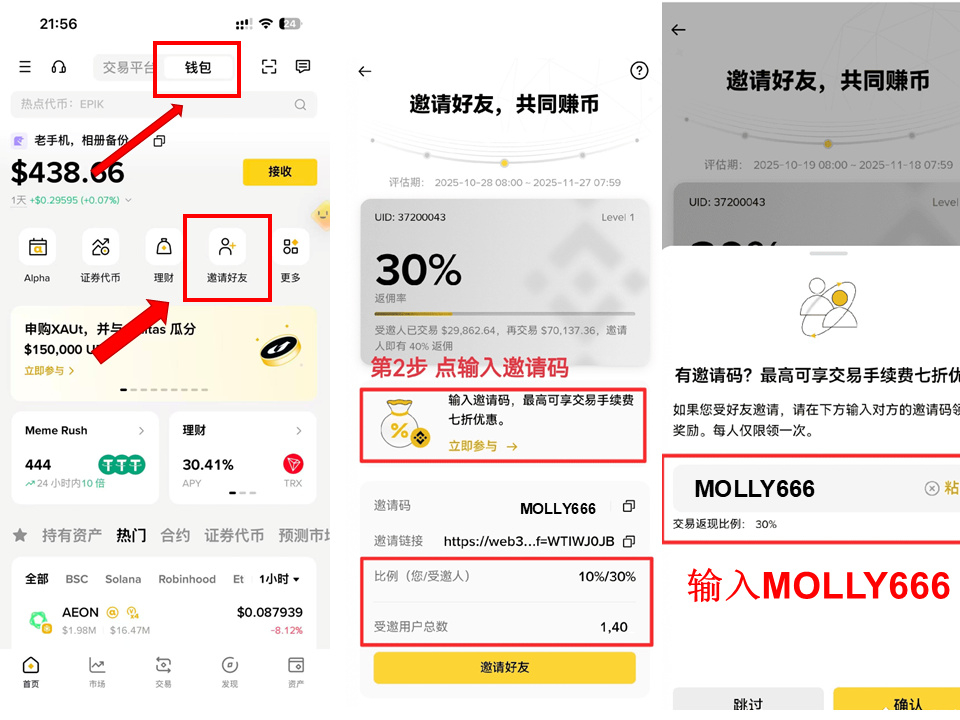
Пригласительный код кошелька Binance: MOLLY666
2 ноября команда проекта подтвердила, что недавние атаки с кражей средств из горячих кошельков затронули версии 2.4.1 и более ранние. Горячий кошелёк хранит ключи для расходования средств на сервере; устранение уязвимости в ПО не лишает злоумышленников доступа, полученного ранее. Даже если баланс не изменился, это не исключает взлома машины.
Официальные рекомендации по восстановлению таких экземпляров старых версий гораздо радикальнее: создать кошелёк на доверенном устройстве с новой сид-фразой и перевести оставшиеся средства из горячего кошелька; сохранить соответствующие журналы, а затем отключить старую машину; после этого установить последнюю поддерживаемую версию на совершенно новой виртуальной машине и заменить учётные данные, которые могли быть раскрыты. Не восстанавливайте старый сервер целиком и не используйте прежнюю сид-фразу повторно.
Этот случай служит напоминанием для компаний, самостоятельно размещающих сервисы приёма платежей: обновление ПО, пересоздание сервера и замена ключей решают разные задачи. По данным команды проекта, кошельки, в которых ключи для расходования средств хранятся за пределами сервера, не пострадали от этой кражи, однако серверы со старыми версиями всё равно рекомендуется пересоздать.
В горячих кошельках следует хранить только средства, необходимые для повседневной работы; операции в блокчейне по-прежнему сопряжены с рисками.
Пригласительный код кошелька Binance: MOLLY666