

Многие включают антифишинговый код Binance и считают его чем-то вроде блокировки аккаунта. Но он работает скорее как водяной знак. Вы выбираете короткое слово из 6–8 символов, Binance указывает его во всех подлинных электронных письмах, а в поддерживаемых регионах — и во всех отправляемых вам SMS. Любое сообщение без этого слова (или с другим словом) — поддельное.
Настроить код можно на сайте: Аккаунт → Безопасность → Расширенные настройки безопасности → «Включить» рядом с пунктом «Антифишинговый код». В приложении: Информация об аккаунте → Безопасность. Настройка занимает около двух минут. Для подтверждения понадобится двухфакторная аутентификация или ключ доступа.
👉 Создайте аккаунт Binance с кодом GETREWARD и проверьте приветственный бонус до $19,800 для подходящих пользователей
Настройка — самая простая часть. Сложнее понять, что именно доказывает слово, а что нет, потому что именно на этом люди всё ещё попадаются. Ниже вы найдёте точные шаги, примеры кодов, которые проходят и не проходят правила, восемь распространённых мифов с фактами рядом, 30-секундную проверку входящих и что делать, если вы уже нажали на что-то.
Что доказывает код антифишинга, а что он не проверяет?
Он доказывает одну вещь. Сообщение с вашим текущим словом пришло от Binance, потому что только Binance и вы знаете, какое слово вы выбрали.
Он не доказывает, что каждая ссылка в сообщении всё ещё та ссылка, которую отправил Binance, что ваш почтовый ящик приватен или что человек по телефону — сотрудник. Он также ничего не делает на самой странице входа. Тот, у кого есть ваш пароль и ваш 2FA, сможет войти независимо от того, есть код или нет.
Думайте об этом как о фильтре для входящих сообщений. Защита входа по-прежнему обеспечивается 2FA или ключами доступа, а защита вывода — настройками вроде белого списка адресов.
Как включить это на сайте?
Весь путь — это пять кликов плюс проверка. Делайте это на компьютере, которому доверяете, вводя адрес сами в адресную строку, а не по ссылке из письма.
Откройте Security: войдите в систему, наведите курсор на значок профиля в правом верхнем углу, нажмите «Account», затем «Security» в левом меню.
Вверху этой страницы перечислены ваши способы входа. Быстро посмотрите на них перед прокруткой, потому что отсутствующий аутентификатор или старый неиспользуемый адрес электронной почты лучше исправить в первую очередь.
Если у «Authenticator App» или «Phone Number» указано OFF, код всё равно будет работать, но у вас будет меньше способов подтвердить изменение и позже восстановить аккаунт.
Найдите Advanced Security: прокрутите до блока «Advanced Security». В строке Anti-Phishing Code будет показано OFF и кнопка «Enable», пока вы не зададите код.
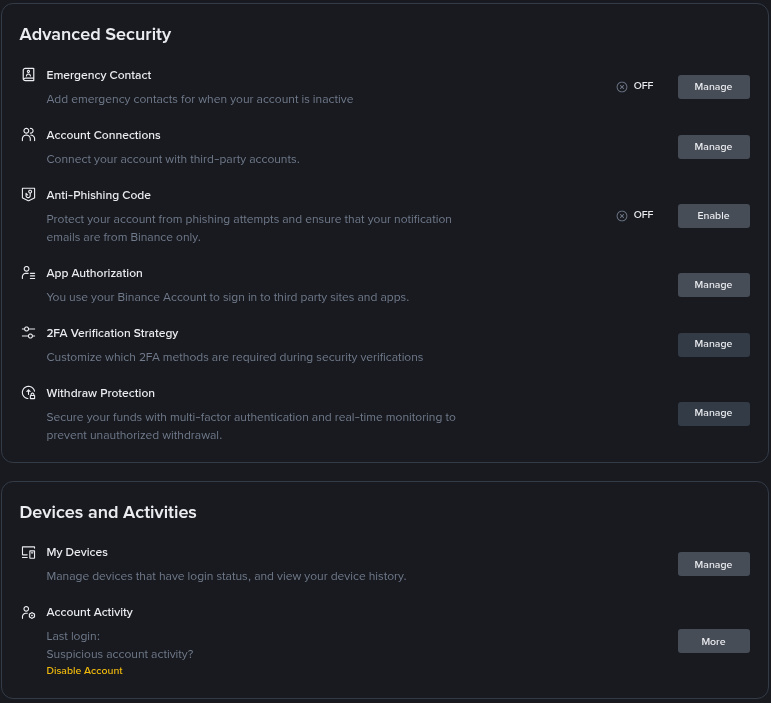
Начните настройку: нажмите «Enable», затем «Create» на следующем экране.
Введите своё слово: введите нужный код и нажмите «Submit». Правила указаны в следующем разделе.
Подтвердите: завершите проверку безопасности своим методом 2FA или ключом доступа. С этого момента настоящие письма и поддерживаемые SMS будут содержать слово.
В приложении порядок другой. Нажмите значок меню, затем свой профиль, чтобы перейти в «Account Info», выберите «Security», нажмите «Anti-Phishing Code», а затем «Create». Правила и проверка те же.
Чтобы изменить его позже, в той же строке вместо «Enable» будет «Change». Binance рекомендует время от времени обновлять его, как пароль, и сразу же, если вы думаете, что кто-то его увидел.
Какие коды принимает Binance?
Текущие правила просты. Код должен содержать от 6 до 8 символов, он должен сочетать как минимум три из четырёх типов символов (заглавные буквы, строчные буквы, цифры и подчёркивание) и не может содержать никаких других специальных символов.
Вот как реальные попытки проходят эти правила:
Kite_204: Принято. Восемь символов, и присутствуют все четыре типа.
KITE_77: Принято. Семь символов, есть заглавные буквы, подчёркивание и цифры — это три типа.
kite204: Отклонено. Только строчные буквы и цифры, то есть два типа.
lime_ox: Отклонено по той же причине: строчные буквы плюс подчёркивание.
Kite-204: Отклонено. Дефис считается специальным символом.
Ab_1: Отклонено. Четыре символа — это меньше минимума.
Mountain_26: Отклонено. Одиннадцать символов — это больше максимума.
В старых руководствах на других сайтах по-прежнему указывают диапазон от 4 до 20 символов. Это было прежнее правило. Если форма отклоняет ваше слово, проверьте его по текущим правилам выше, прежде чем считать, что страница сломана.
Выберите что-то, что вы заметите с первого взгляда и что никак не связано с вами. Имя питомца с цифрами легко запомнить, но это как раз то, что люди публикуют в интернете.
Восемь мифов о коде антифишинга Binance
Миф 1. Более длинный и сложный код безопаснее
Факт: Никто не угадывает ваш код. При 63 возможных символах (26 заглавных, 26 строчных, 10 цифр и подчёркивание) получается около 62,5 миллиарда комбинаций из шести символов и около 248 триллионов из восьми. Мошенник не будет пытаться перебирать их все. Единственный способ узнать ваше слово — увидеть его, поэтому секретность куда важнее длины.
Миф 2. Код не даёт хакерам войти в мой аккаунт
Факт: Он только помечает сообщения. Если вы введёте пароль и код 2FA на поддельной странице входа, злоумышленник сможет сразу их использовать, а код антифишинга тут ни при чём. Его задача — не дать вам попасть на поддельную страницу с самого начала.
Миф 3. Если моё слово есть в письме, каждая ссылка в нём безопасна
Факт: Слово показывает, что письмо пришло от Binance. Но всё же безопаснее открывать приложение или вводить адрес вручную, а не нажимать на ссылку. Если ваш почтовый ящик взломали, злоумышленник может прочитать ваше слово в любом старом письме Binance и вставить его в подделку. Правильное слово — хороший знак, но не пропуск.
Миф 4. Служба поддержки Binance может попросить мой код для подтверждения личности
Факт: Он никому не нужен. Любой, кто просит ваш код антифишинга в чате, по телефону или в форме, пытается его собрать, чтобы следующая подделка выглядела настоящей. Саму просьбу воспринимайте как предупреждение.
Миф 5. Каждое SMS от Binance теперь будет показывать моё слово
Факт: Версию для SMS запускали поэтапно в зависимости от региона, и она может ещё не покрывать ваш. Проверьте следующее настоящее сообщение, которое вы получите от Binance. Если в нём нет вашего слова, не считайте, что SMS-функция сломана, и по-прежнему относитесь с подозрением к любому сообщению со ссылкой или номером телефона.
Миф 6. Письмо без кода всегда поддельное
Факт: Почти всегда, но есть одно честное исключение. Письма, отправленные до того, как вы задали слово, его не содержат, поэтому трёхмесячное подтверждение депозита без вашего слова — это нормально. Проверка применяется к сообщениям, которые приходят после настройки.
Та же логика ловит и более хитрый приём. Если вы поменяете своё слово 10 ноября, а 14 ноября придёт письмо со старым словом, значит кто-то скопировал более раннее сообщение. Настоящая почта после изменения использует новое слово.
Миф 7. После настройки мне больше никогда не нужно к нему прикасаться
Факт: Ваше слово утечёт легче, чем пароль, потому что оно открыто показывается в каждом сообщении. Оно может появиться в предварительном просмотре на заблокированном экране, в скриншоте письма о депозите, отправленном другу, или в обращении в поддержку, куда вы вставили всё сообщение целиком. Любой из этих случаев — повод сменить его в тот же день.
Миф 8. Фишинг приходит только по электронной почте
Факт: Сейчас многие попытки приходят через сообщения в Telegram, комментарии в соцсетях, поисковую рекламу и телефонные звонки. Ни в одном из этих каналов никогда не будет вашего слова, так что код там не поможет. Используйте страницу Binance Verify, чтобы проверить сайт, адрес электронной почты или аккаунт в соцсети, прежде чем доверять им. Наше руководство по выявлению самых распространённых мошеннических схем Binance разбирает эти каналы по одному.
Как проверить письмо Binance за 30 секунд?
Каждый раз делайте одни и те же три проверки в одном и том же порядке, пока это не станет автоматическим.
Найдите слово: найдите ваш код там, где он появился в первом настоящем письме после настройки. Если его нет или оно другое — остановитесь.
Прочитайте, о чём оно просит: сообщения, которые просят перевести средства, сообщить код или позвонить по номеру, заслуживают дополнительной проверки, даже если в них правильное слово.
Действуйте внутри приложения: откройте приложение или введите адрес сами, а затем найдите такое же предупреждение в своём аккаунте. Если его там нет, письмо не касалось ничего реального.
Краткая проверка на трёх сообщениях, если предположить, что ваше слово — Kite_204:
Сообщение A: «Вход с нового устройства» с Kite_204 вверху. Настоящее. Если входили не вы, смените пароль из приложения, а не через кнопку в письме.
Сообщение B: «Ваш вывод приостановлен, подтвердите в течение 24 часов» без слова вообще. Подделка. Удалите его и, если хотите, сообщите о нём.
Сообщение C: «Обновление безопасности, переведите активы на защищённый кошелёк» с Kite_204. Ваше слово скопировали, а это обычно значит, что ваш почтовый ящик или старый скриншот скомпрометирован. Смените код, защитите почтовый аккаунт и никогда не переводите средства только потому, что так сказано в сообщении.
Потери времени невелики. Приблизительно 5 секунд на сообщение и 14 писем Binance за загруженную неделю — это около 70 секунд в неделю.
Что делать, если вы уже нажали на поддельную ссылку?
Тут важнее скорость, чем порядок, но эта последовательность покрывает обычный ущерб.
Ничего не вводили: закройте страницу. Один клик сам по себе редко причиняет вред в обновлённом браузере, но закройте вкладку и не возвращайтесь на неё.
Ввели пароль: немедленно смените пароль Binance на настоящем сайте или в приложении, а затем смените пароль почты, если вы использовали его где-то ещё.
Код 2FA или запрос на подтверждение ключом доступа одобрен: считайте аккаунт скомпрометированным. Проверьте «Мои устройства» на странице безопасности и удалите всё, что вы не узнаёте.
Средства под угрозой: если вы видите входы или ордера, которые не ваши, сначала отключите аккаунт, а потом разберитесь.
И опция отключения, и форма отчёта находятся в разделе Self-Service в центре поддержки:
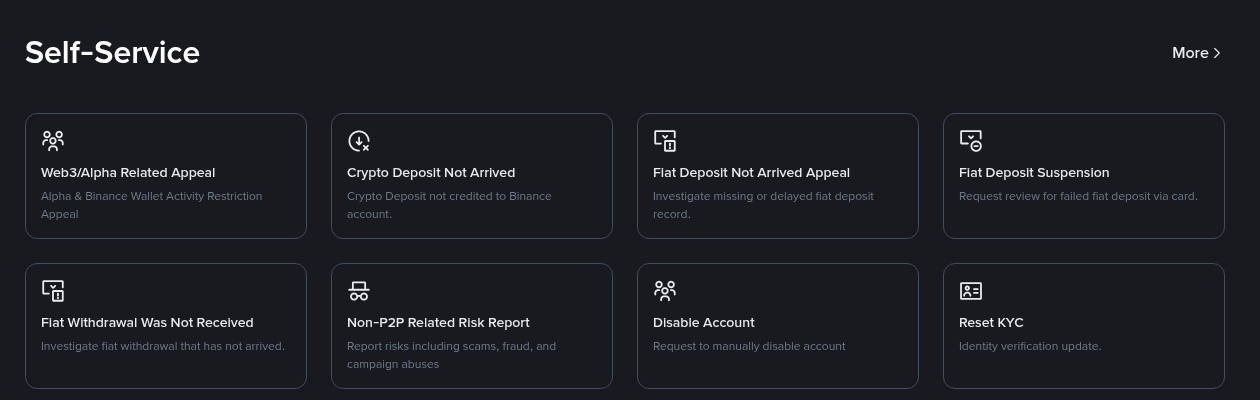
«Disable Account» замораживает торговлю и вывод средств до восстановления доступа, что даёт время. «Non-P2P Related Risk Report» — это место, где сообщают о мошенничестве, обмане и поддельных сообщениях, прикладывая скриншоты.
Когда всё успокоится, добавьте меры, которые ограничат ущерб в следующий раз. Белый список адресов для вывода означает, что даже вошедший в аккаунт злоумышленник не сможет сразу отправить средства на новый адрес. Наше руководство по настройке белого списка для вывода поможет пройти через это.
Краткий список настроек перед тем, как закрыть страницу безопасности
Слово задано: от шести до восьми символов, три типа символов, записано где-то офлайн.
Тестовое письмо видно: отметьте, где ваше слово появляется в следующем настоящем сообщении.
Предпросмотр скрыт: отключите предпросмотр сообщений на экране блокировки, если другие люди могут видеть ваш телефон.
2FA включён: приложение-аутентификатор или ключ доступа, а не только SMS.
Почтовый ящик защищён: уникальный пароль и 2FA на почтовом аккаунте, поскольку в этом ящике хранится каждая копия вашего слова.
Дата изменения отмечена: напоминание в календаре каждые несколько месяцев и немедленная смена после любой утечки.
Если вы впервые открываете аккаунт Binance, настройка слова должна быть частью первых десяти минут, сразу после 2FA. Новые пользователи, которые регистрируются с GETREWARD и выполняют задания, могут получить приветственный бонус до $19,800 для подходящих пользователей. Перед началом вы можете посмотреть текущие бонусные задания Binance.
Ни одна настройка безопасности не убирает весь риск. Код антифишинга — это один из уровней защиты, и он работает только если вы проверяете его каждый раз.
FAQ
Код антифишинга — это то же самое, что 2FA?
Нет. 2FA защищает входы и вывод средств. Код антифишинга только помечает настоящие сообщения Binance, чтобы вы могли отличать их от подделок.
Нужны ли мне 2FA или ключ доступа, чтобы задать код?
Да. Binance запрашивает проверку безопасности с помощью вашего метода 2FA или ключа доступа, прежде чем новое слово вступит в силу.
Почему старое письмо Binance не показывает моё слово?
Оно было отправлено до того, как вы задали код, или до того, как вы в последний раз его изменили. Только сообщения, отправленные после настройки, содержат текущее слово.
Можно ли использовать часть пароля как код?
Пожалуйста, не делайте этого. Слово отображается в каждом сообщении, так что любой, кто читает ваш почтовый ящик, увидит его. Не связывайте его ни с каким паролем.
Что, если в сообщении правильное слово, но оно просит меня перевести средства куда-то?
Ничего не переводите. Откройте приложение сами и найдите там тот же запрос. Настоящее уведомление безопасности не просит переводить активы на «безопасный» кошелёк.
Работает ли код в телефонных звонках Binance?
Нет. Он отображается в письмах и, где доступно, в SMS. Звонящий не может ничего доказать с его помощью, так что завершите звонок и свяжитесь со службой поддержки через приложение.
Раскрытие информации: в этой статье есть ссылка для регистрации в Binance с кодом GETREWARD. Примеры кодов, показанные здесь, вымышленные; не копируйте их как свои.