【Предупреждение о безопасности|В официальном магазине Solana Mobile час провисело фальшивое приложение «Получить аирдроп»】
Последние несколько дней все следят за безопасностью крупных бирж, но проблема возникла и на мобильных устройствах — причём куда коварнее: в официальном разделе Spotlight разместили приложение, которое запрашивало сид-фразу.
Вот что удалось проверить (официальный аккаунт Solana Mobile в X, 1 ноября; пересказы TokenPost и The Defiant):
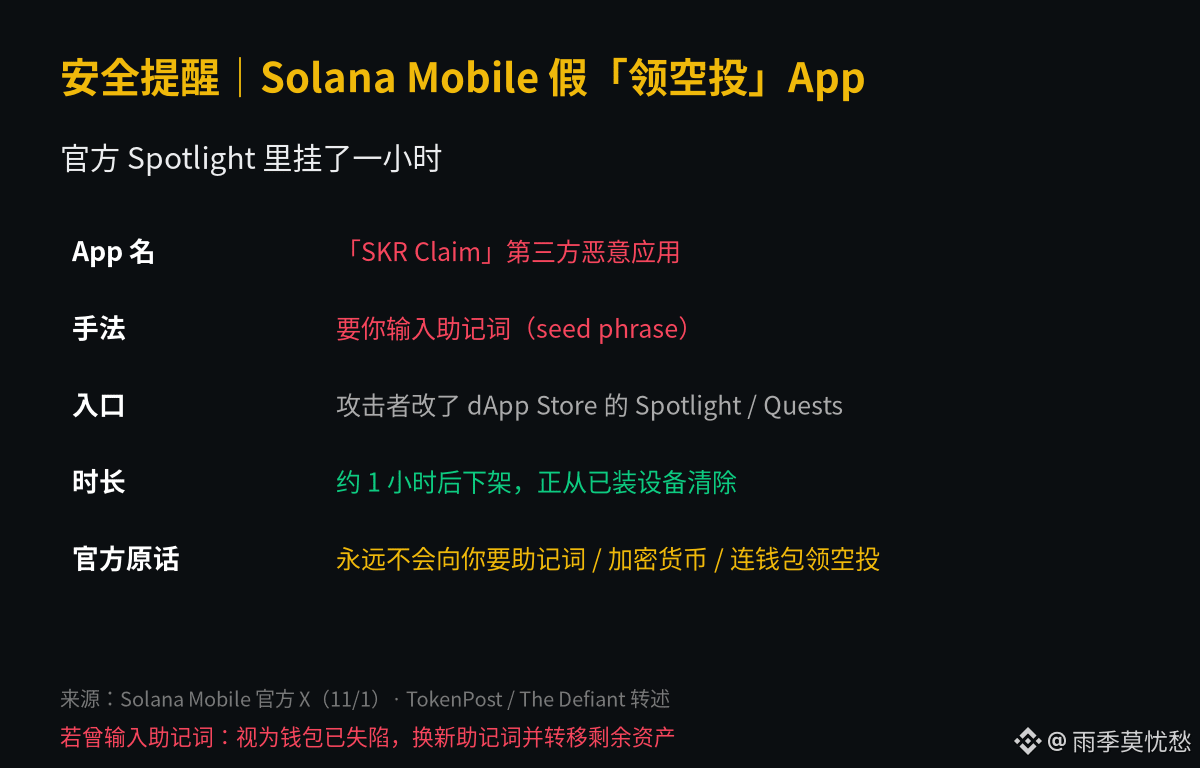
1)Стороннее вредоносное приложение «SKR Claim» добавили в Solana dApp Store. Злоумышленник без разрешения получил доступ к панели публикации и изменил содержимое разделов App Spotlight и Quests.
2)Приложение просило ввести сид-фразу. Оно провисело в Spotlight около часа, прежде чем его удалили; официальная команда сообщила, что удаляет его с устройств, на которые оно уже было установлено.
3)Официальная команда обнаружила уязвимость, позволявшую направлять ссылки на приложения, которые «ещё не были полностью опубликованы». Уязвимость уже исправили. Цитата из официального сообщения: команда никогда не попросит у вас сид-фразу или монеты и не станет требовать подключить другой кошелёк или сайт ради получения аирдропа.
Моё мнение:
В последнее время особенно часто встречаются приманки вроде «получи аирдроп SKR». Самое страшное в этот раз — точкой входа оказался Spotlight в официальном магазине, а не какая-нибудь случайная фишинговая ссылка. Правило одно: где бы у вас ни попросили сид-фразу — считайте это мошенничеством. Даже если вы действительно получаете аирдроп, пользуйтесь только способом, указанным в официальной документации (по словам команды, это Activity Tracking в Seed Vault Wallet). Если вы установили «SKR Claim» или вводили сид-фразу, считайте кошелёк скомпрометированным: создайте новую сид-фразу и как можно скорее переведите оставшиеся активы.
Это лишь сводка общедоступной информации и не является инвестиционной рекомендацией.
$SOLUSDT $BTCUSDT
#安全 #SolanaMobile #ЕжедневныеНовости
Последние несколько дней все следят за безопасностью крупных бирж, но проблема возникла и на мобильных устройствах — причём куда коварнее: в официальном разделе Spotlight разместили приложение, которое запрашивало сид-фразу.
Вот что удалось проверить (официальный аккаунт Solana Mobile в X, 1 ноября; пересказы TokenPost и The Defiant):
1)Стороннее вредоносное приложение «SKR Claim» добавили в Solana dApp Store. Злоумышленник без разрешения получил доступ к панели публикации и изменил содержимое разделов App Spotlight и Quests.
2)Приложение просило ввести сид-фразу. Оно провисело в Spotlight около часа, прежде чем его удалили; официальная команда сообщила, что удаляет его с устройств, на которые оно уже было установлено.
3)Официальная команда обнаружила уязвимость, позволявшую направлять ссылки на приложения, которые «ещё не были полностью опубликованы». Уязвимость уже исправили. Цитата из официального сообщения: команда никогда не попросит у вас сид-фразу или монеты и не станет требовать подключить другой кошелёк или сайт ради получения аирдропа.
Моё мнение:
В последнее время особенно часто встречаются приманки вроде «получи аирдроп SKR». Самое страшное в этот раз — точкой входа оказался Spotlight в официальном магазине, а не какая-нибудь случайная фишинговая ссылка. Правило одно: где бы у вас ни попросили сид-фразу — считайте это мошенничеством. Даже если вы действительно получаете аирдроп, пользуйтесь только способом, указанным в официальной документации (по словам команды, это Activity Tracking в Seed Vault Wallet). Если вы установили «SKR Claim» или вводили сид-фразу, считайте кошелёк скомпрометированным: создайте новую сид-фразу и как можно скорее переведите оставшиеся активы.
Это лишь сводка общедоступной информации и не является инвестиционной рекомендацией.
$SOLUSDT $BTCUSDT
#安全 #SolanaMobile #ЕжедневныеНовости