Продавцы, пока не спите: BTCPay среди ночи срочно призвал остановить работу — горячие кошельки опустошают
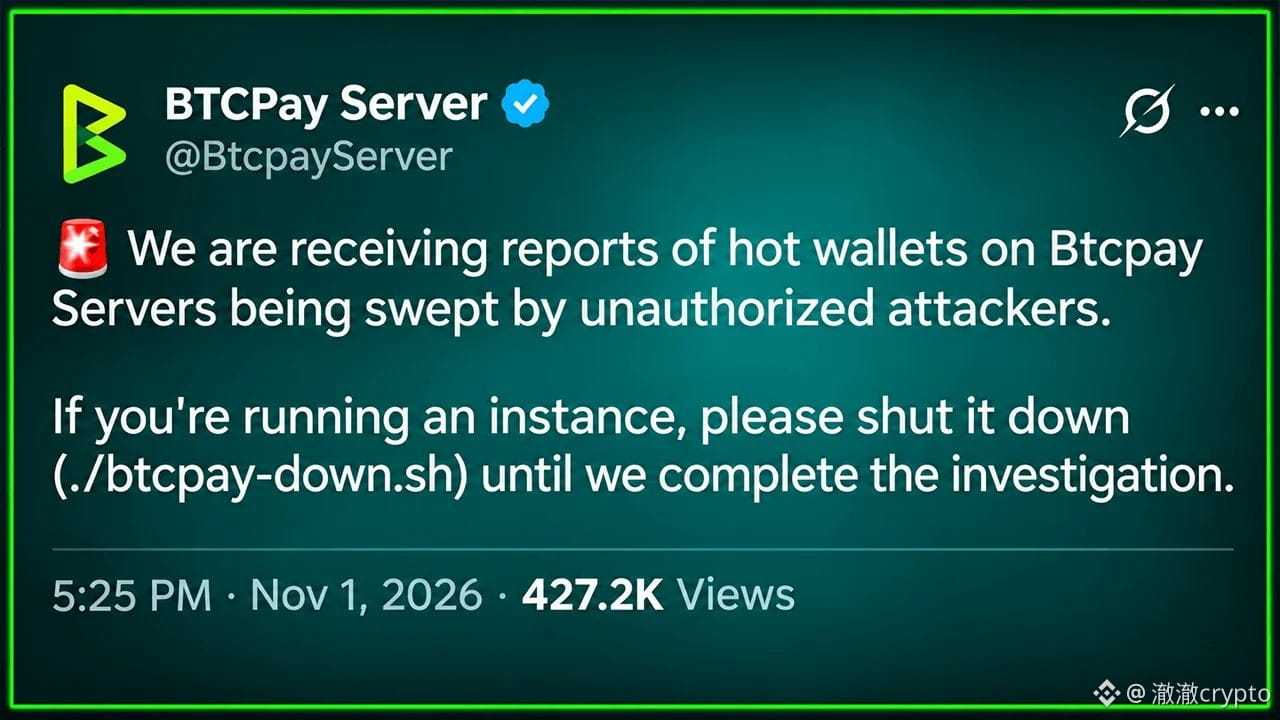
1 ноября в 22:25 UTC команда BTCPay предупредила: злоумышленник без разрешения опустошает горячие кошельки. Пользователям рекомендовали выключить сервер командой ./btcpay-down.sh и дождаться результатов расследования.
Примерно через 2 часа основатель проекта Дорье добавил: похоже, пострадали только старые версии до 2.4.2. Злоумышленник получил права администратора, но способ проникновения пока не выяснен.
Серверы самой команды, работающие на версии 2.4.7, не пострадали, но он не утверждал, что новая версия гарантированно безопасна. Сумму потерь и число пострадавших продавцов до сих пор не назвали.
Больше всего меня задевает то, что исправления уже вышли, а серверы не обновили: версия 2.4.7 от 29 октября устранила 85 проблем, а в версии 2.4.2, вышедшей в августе, уже исправляли уязвимость, которой воспользовались злоумышленники. Но на самостоятельно размещённом сервере некому нажать за тебя кнопку обновления.
Секретная фраза горячего кошелька хранится на подключённом к сети сервере, и в официальной документации прямо стоит пометка DANGER: кто проникнет на сервер, тот сможет напрямую вывести монеты.
Если у вас запущен BTCPay, сначала выключите его, как рекомендует команда. Не рискуйте в расчёте на то, что у вас «новая версия», — дождитесь, пока команда подтвердит способ проникновения и даст инструкции по перезапуску.
Единственное, что опровергнет эту оценку, — официальное заявление о том, что способ проникновения выяснен, уязвимые версии определены, а рекомендация выключить сервер отменена.
При самостоятельном приёме платежей вы выберете удобство горячего кошелька или спокойствие холодного?
$BTC $ETH $SOL
#BTCPay #БезопасностьБиткоина
1 ноября в 22:25 UTC команда BTCPay предупредила: злоумышленник без разрешения опустошает горячие кошельки. Пользователям рекомендовали выключить сервер командой ./btcpay-down.sh и дождаться результатов расследования.
Примерно через 2 часа основатель проекта Дорье добавил: похоже, пострадали только старые версии до 2.4.2. Злоумышленник получил права администратора, но способ проникновения пока не выяснен.
Серверы самой команды, работающие на версии 2.4.7, не пострадали, но он не утверждал, что новая версия гарантированно безопасна. Сумму потерь и число пострадавших продавцов до сих пор не назвали.
Больше всего меня задевает то, что исправления уже вышли, а серверы не обновили: версия 2.4.7 от 29 октября устранила 85 проблем, а в версии 2.4.2, вышедшей в августе, уже исправляли уязвимость, которой воспользовались злоумышленники. Но на самостоятельно размещённом сервере некому нажать за тебя кнопку обновления.
Секретная фраза горячего кошелька хранится на подключённом к сети сервере, и в официальной документации прямо стоит пометка DANGER: кто проникнет на сервер, тот сможет напрямую вывести монеты.
Если у вас запущен BTCPay, сначала выключите его, как рекомендует команда. Не рискуйте в расчёте на то, что у вас «новая версия», — дождитесь, пока команда подтвердит способ проникновения и даст инструкции по перезапуску.
Единственное, что опровергнет эту оценку, — официальное заявление о том, что способ проникновения выяснен, уязвимые версии определены, а рекомендация выключить сервер отменена.
При самостоятельном приёме платежей вы выберете удобство горячего кошелька или спокойствие холодного?
$BTC $ETH $SOL
#BTCPay #БезопасностьБиткоина