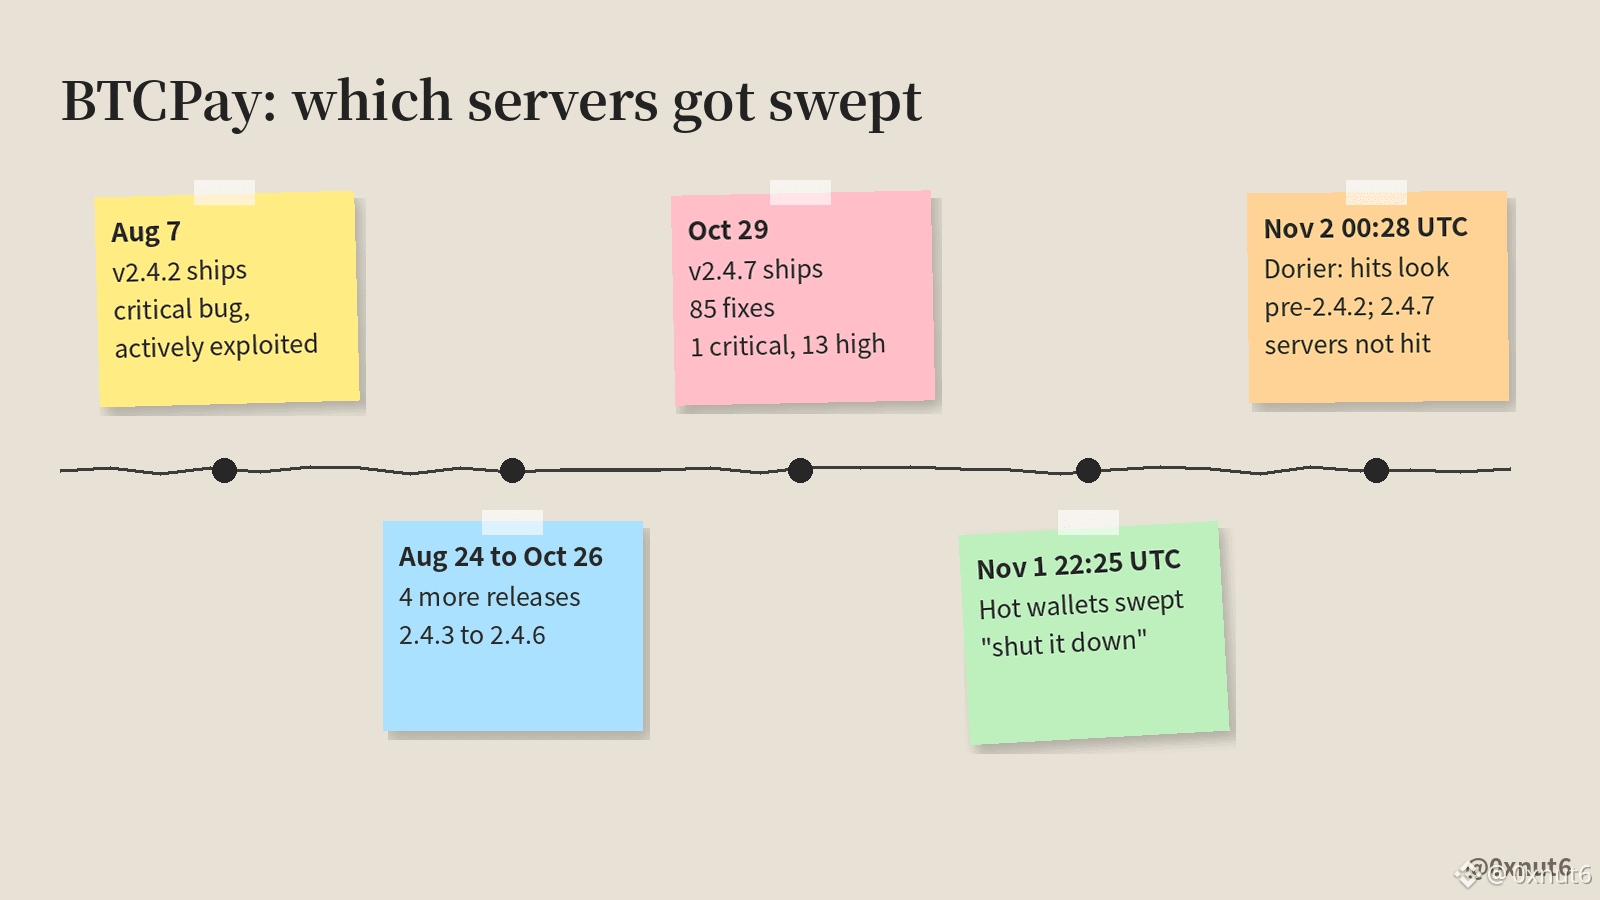
В воскресенье в 22:25 UTC BTCPay Server призвал операторов выключить серверы, однако собственные серверы проекта на версии 2.4.7 не пострадали.
Этот разрыв важен: ведущий разработчик @NicolasDorier говорит, что среди затронутых серверов пока, похоже, только те, где всё ещё работают версии до 2.4.2.
Версия 2.4.2 вышла 7 августа. В предупреждении уязвимость назвали критической и активно эксплуатируемой; средства с узлов LND уже были украдены.
Это было 87 дней назад. После этого вышли ещё пять обновлений — последнее, версия 2.4.7, 29 октября. В ней исправили 85 проблем, выявленных анализатором кода Anthropic: 1 критическую и 13 высокой степени серьёзности.
По предварительной оценке разработчика, злоумышленник вошёл в систему на этих серверах под учётной записью администратора. Команда пока не знает, как ему это удалось, и похоже, что речь не о новой уязвимости.
Предупреждение @BtcpayServer касается горячих кошельков, где приватный ключ хранится на сервере. В кошельке только для просмотра хранится лишь xpub, поэтому на сервере нет ключа, который можно было бы похитить.
По состоянию на 09:00 по Тайбэю все затронутые серверы, о которых говорит Dorier, работают на версиях до 2.4.2, а его собственные серверы на версии 2.4.7 не пострадали.
$BTC
Этот разрыв важен: ведущий разработчик @NicolasDorier говорит, что среди затронутых серверов пока, похоже, только те, где всё ещё работают версии до 2.4.2.
Версия 2.4.2 вышла 7 августа. В предупреждении уязвимость назвали критической и активно эксплуатируемой; средства с узлов LND уже были украдены.
Это было 87 дней назад. После этого вышли ещё пять обновлений — последнее, версия 2.4.7, 29 октября. В ней исправили 85 проблем, выявленных анализатором кода Anthropic: 1 критическую и 13 высокой степени серьёзности.
По предварительной оценке разработчика, злоумышленник вошёл в систему на этих серверах под учётной записью администратора. Команда пока не знает, как ему это удалось, и похоже, что речь не о новой уязвимости.
Предупреждение @BtcpayServer касается горячих кошельков, где приватный ключ хранится на сервере. В кошельке только для просмотра хранится лишь xpub, поэтому на сервере нет ключа, который можно было бы похитить.
По состоянию на 09:00 по Тайбэю все затронутые серверы, о которых говорит Dorier, работают на версиях до 2.4.2, а его собственные серверы на версии 2.4.7 не пострадали.
$BTC