

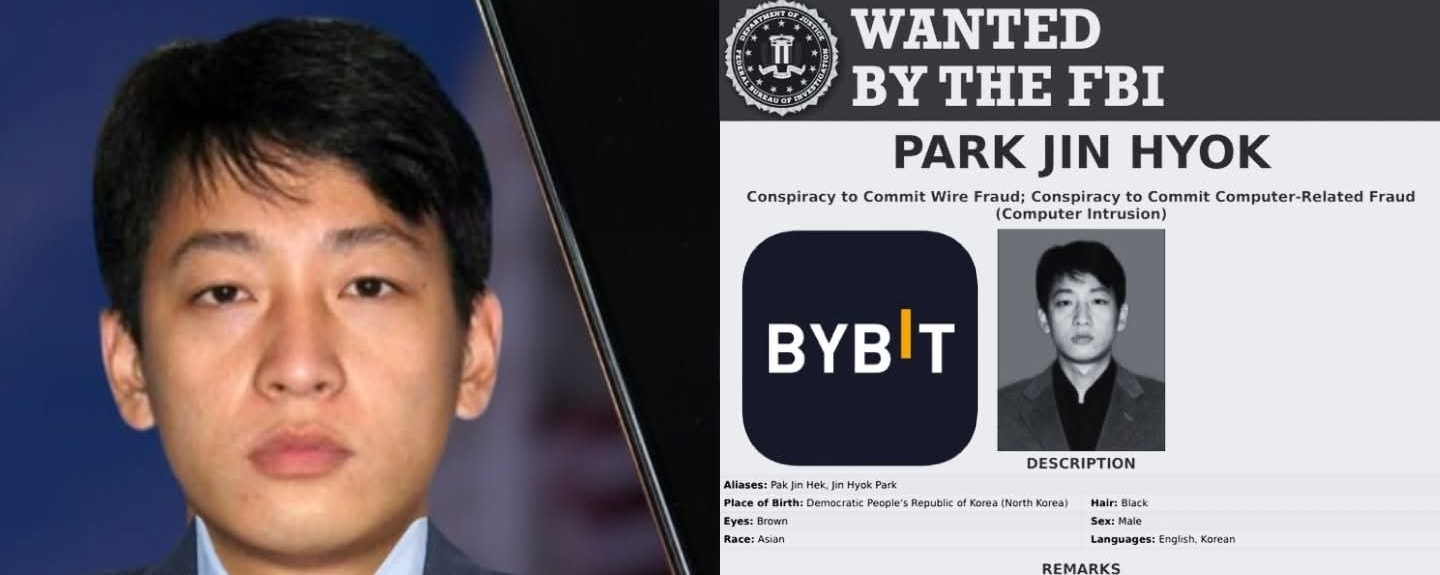

Вот Пак Чин Хёк
Человек, стоящий за киберограблением Bybit на 1,4 миллиарда долларов.
О нём нет никаких сведений.
Нет фотографий.
Никаких следов.
Нет в соцсетях
Он как призрак 🫥
Он из тех хакеров, существование которых правительства делают вид, что не признают
— ведь признать его существование значило бы принять тот факт, что:
Крупнейшие финансовые системы мира не защищены.
И 21 февраля 2025 года этот парень доказал это снова.
Финансовые системы мира хрупки.
Вы уже знаете предысторию
Bybit — одна из крупнейших криптобирж в мире,
которую считали неприступной
с её высокотехнологичной инфраструктурой кибербезопасности:
✅ $16.2 миллиарда в резервах
✅ Шифрование военного уровня
✅ Холодные кошельки с мультиподписью
где за одну ночь похитили 401,347 ETH стоимостью $1.4 миллиарда
из самого защищённого хранилища.
Ни сигналов тревоги. Ни предупреждений. Только… тишина.
Генеральный директор Bybit Бен Чжоу бросился устранять последствия.
Хотя он обеспечил экстренный кредит, чтобы покрыть 80% убытков.
Пообещал пользователям, что их средства в безопасности.
Не закрывал вывод средств, даже когда с платформы вывели $1.5 миллиарда.
Хорошая новость: Bybit выстояла.
Но его репутация? Не особо.
И когда следователи проследили путь украденных средств, одно имя всплывало снова и снова.
Пак Джин.
Годами разведывательные службы охотятся за ним.
Они знают, что он учился в Кимчхэкском университете технологий — кузнице хакеров Северной Кореи.
Они знают, что он работал в Chosun Expo — прикрытии группы Lazarus, элиты киберпреступности Пхеньяна.
И они знают, что он стоит за одними из крупнейших ограблений в истории.
💰 Axie Infinity (мост Ronin): $625M
💰 Ограбление Центрального банка Бангладеш: $81M
💰 Взлом Sony Pictures: атака, потрясшая Голливуд
Но вот что самое интересное: они понятия не имеют, где он находится.
Потому что в цифровом мире Паку Джину не нужно лицо.
По словам нанятых Bybit специалистов по кибербезопасности, расследователи
— zachxbt
Группа Lazarus не взламывала серверы Bybit методом перебора.
Вместо этого они обманом заставили собственную службу безопасности Bybit передать им ключи.
Вот как они это сделали:
Сначала они создали идеальную копию интерфейса подписания транзакций Bybit.
Транзакция выглядела законной.
✅ Адрес получателя? Совпадал.
✅ Сумма? Верная.
✅ Всё казалось в порядке.
Но за кулисами логика смарт-контракта была подменена.
И как только служба безопасности Bybit одобрила транзакцию, ловушка захлопнулась.
Код контракта переписал себя в блокчейне.
Внезапно хакеры получили полный контроль над холодным кошельком.
Крепость безопасности Bybit обернулась против самой себя.
Деньги исчезли ☠
Разделены между 53 кошельками.
Пропущены через сервисы-миксеры.
Отмыты через сомнительные биржи.
Превращены в активы, которые невозможно отследить.
К тому времени, когда команда Bybit поняла, что произошло, игра была окончена.
Аналитики блокчейна, правоохранители и эксперты по кибербезопасности бросились отслеживать средства.
А Северная Корея?
Они сделали вид, что ни при чём.
Пак Джин? Никогда о нём не слышали.
Группа Lazarus? Утверждают, что её не существует.
Деньги исчезли
След уже остывает.
А игра? Она всё ещё продолжается.
Это был не просто взлом.
Это стало тревожным сигналом.
Если даже такие гиганты, как Bybit, могут дать сбой, что говорить о вас?
И пока такие хакеры, как Пак Джин, на свободе,
ни одна система не может быть полностью защищена.
Так что же теперь будет с сообществом?
Генеральный директор Bybit Бен Чжоу публично высказался о кризисе, как вы уже читали в моём предыдущем посте:
• «Средства клиентов обеспечены в соотношении 1:1».
• «Ликвидности достаточно для покрытия заявок на вывод средств».
• «И все остальные кошельки остаются в безопасности».
Пока массового оттока средств не было.
Но такое происходит не впервые.
И не в последний раз.
Так как же защитить себя?
🔹 Используйте аппаратные кошельки.
🔹 Никогда никому не сообщайте свои приватные ключи.
🔹 Будьте бдительны — следующий Пак Джин может оказаться ближе, чем вы думаете.
Ифеаньи Кристофер ©️
Технологические истории
#TechStories
#bybithack
#LazarusGroup
#CryptoSecurity