Тем, кто стирает данные со старого iPhone и включает авиарежим, чтобы хранить там мнемоническую фразу, стоит знать: риск скрывается в самом чипе телефона, и обновлением системы его не устранить.
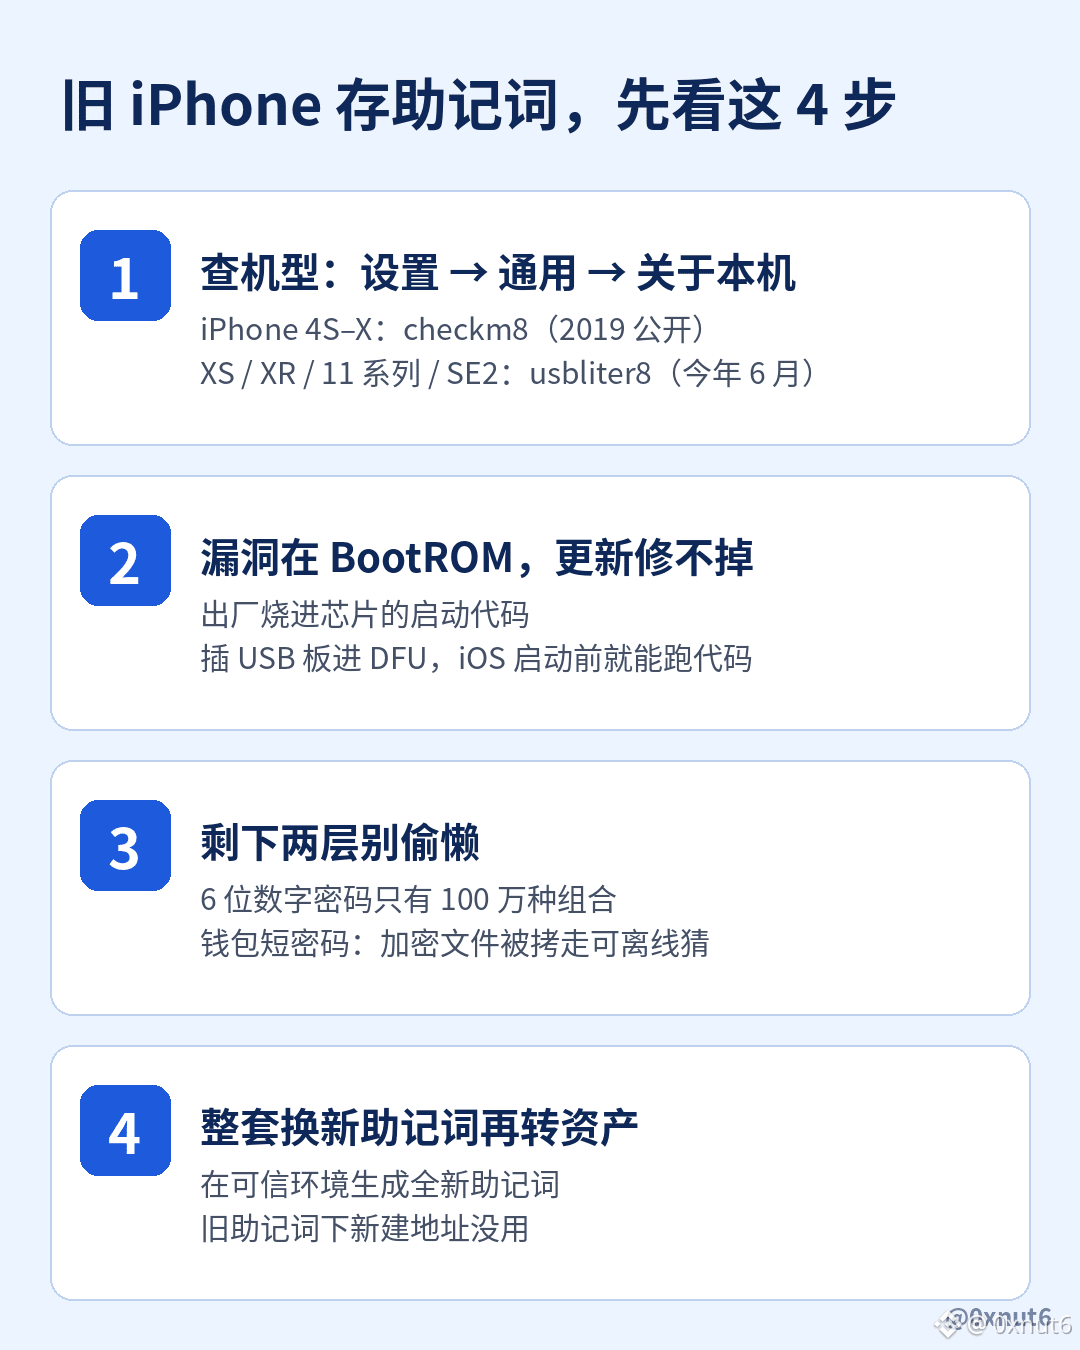
Основатель OneKey @ohyishi вчера вечером опубликовал предупреждение — пост набрал около 51 тысячи просмотров. В BootROM моделей от iPhone 4S до iPhone X есть уязвимость checkm8, о которой стало известно в 2019 году. Опубликованная в июне этого года уязвимость usbliter8 затрагивает также iPhone XS, XR, модели серии 11 и iPhone SE второго поколения. BootROM — это код запуска, записанный в чип при производстве. Apple не может исправить его обновлением iOS, поэтому эти устройства навсегда останутся уязвимыми.
Для такой атаки не нужно подключение к интернету. Получив телефон, злоумышленник переводит его в режим DFU, подключает специальную USB-плату и запускает свой код ещё до загрузки iOS. В опубликованном исследовании использовалась плата Raspberry Pi Pico 2 стоимостью 5 долларов. Поэтому авиарежим здесь не поможет.
Он также уточнил, что для моделей вроде XS и 11 одной этой уязвимости недостаточно, чтобы получить мнемоническую фразу: на пути стоят пароль блокировки экрана и защищённая область. Но именно на этих двух уровнях пользователи чаще всего ленятся: шестизначный цифровой пароль имеет всего миллион возможных комбинаций; а если приложение кошелька шифрует мнемоническую фразу коротким паролем, то, скопировав зашифрованный файл, злоумышленник может перебирать пароли офлайн — без ограничений по числу попыток.
Поэтому пользователям iPhone 11 и более старых моделей он советует полностью сменить кошелёк: создать совершенно новую мнемоническую фразу в безопасной среде и перевести на неё активы. Создание новых адресов со старой мнемонической фразой не поможет. По его словам, для iPhone 12 и более новых моделей публично известных уязвимостей BootROM пока нет.
$BTC
Основатель OneKey @ohyishi вчера вечером опубликовал предупреждение — пост набрал около 51 тысячи просмотров. В BootROM моделей от iPhone 4S до iPhone X есть уязвимость checkm8, о которой стало известно в 2019 году. Опубликованная в июне этого года уязвимость usbliter8 затрагивает также iPhone XS, XR, модели серии 11 и iPhone SE второго поколения. BootROM — это код запуска, записанный в чип при производстве. Apple не может исправить его обновлением iOS, поэтому эти устройства навсегда останутся уязвимыми.
Для такой атаки не нужно подключение к интернету. Получив телефон, злоумышленник переводит его в режим DFU, подключает специальную USB-плату и запускает свой код ещё до загрузки iOS. В опубликованном исследовании использовалась плата Raspberry Pi Pico 2 стоимостью 5 долларов. Поэтому авиарежим здесь не поможет.
Он также уточнил, что для моделей вроде XS и 11 одной этой уязвимости недостаточно, чтобы получить мнемоническую фразу: на пути стоят пароль блокировки экрана и защищённая область. Но именно на этих двух уровнях пользователи чаще всего ленятся: шестизначный цифровой пароль имеет всего миллион возможных комбинаций; а если приложение кошелька шифрует мнемоническую фразу коротким паролем, то, скопировав зашифрованный файл, злоумышленник может перебирать пароли офлайн — без ограничений по числу попыток.
Поэтому пользователям iPhone 11 и более старых моделей он советует полностью сменить кошелёк: создать совершенно новую мнемоническую фразу в безопасной среде и перевести на неё активы. Создание новых адресов со старой мнемонической фразой не поможет. По его словам, для iPhone 12 и более новых моделей публично известных уязвимостей BootROM пока нет.
$BTC