#bnb #币安 #币安已回填九成受影响资产
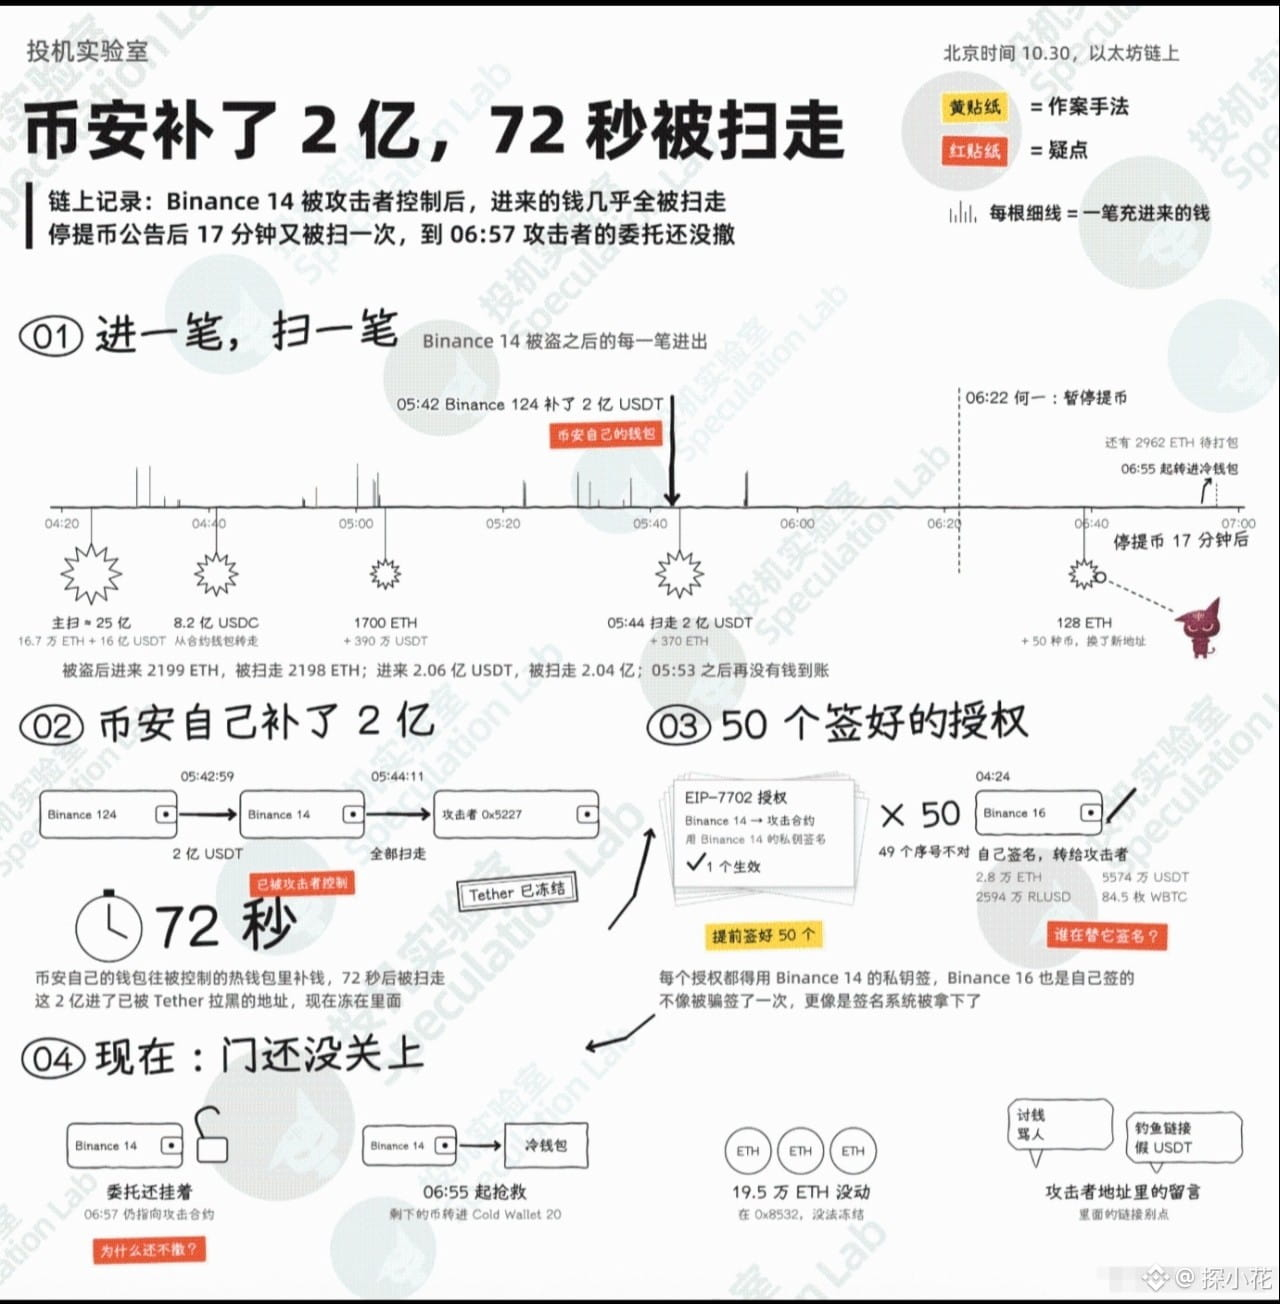
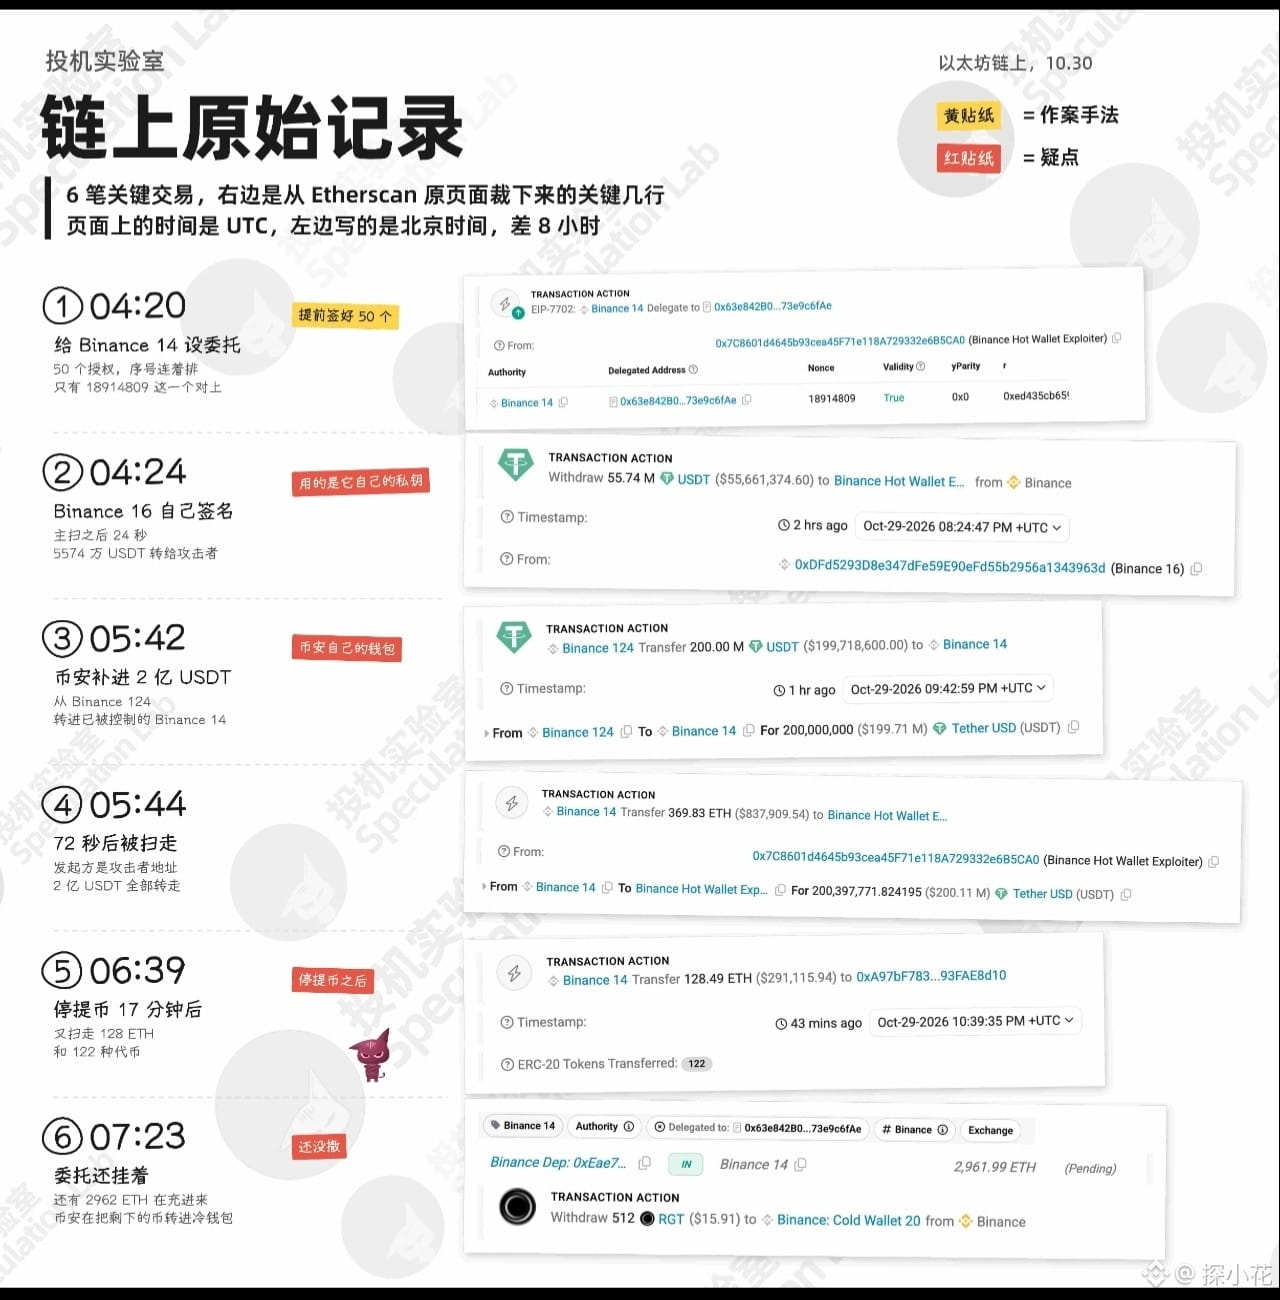
Собственный кошелёк Binance перевёл 200 млн USDT на горячий кошелёк, контролируемый хакером. Через 72 секунды хакер вывел эти 200 млн. Это произошло в 5:42 утра по пекинскому времени. Взломанным оказался Binance 14 — один из основных горячих кошельков Binance, с которого было совершено 18,91 млн транзакций.
Хакер воспользовался EIP-7702, добавленным в Ethereum в прошлом году. Эта функция позволяет кошельку делегировать право выполнения действий контракту — он может переводить всё, что ему укажут. В 4:20 хакер настроил делегирование, а менее чем за 4 минуты вывел около 2,5 млрд. Если прибавить к этому 820 млн USDC, переведённых через этот кошелёк с другого кошелька, получится те самые 3,3 млрд, о которых все говорят.
После вывода средств система Binance, похоже, не сразу отреагировала. Пользовательские депозиты сначала поступают на отдельные адреса, а затем по расписанию переводятся на горячий кошелёк. Даже после взлома эти переводы продолжились: туда поступило ещё 2199 ETH, из которых 2198 ETH вывели за три раза.
Эти 200 млн Binance компенсировала из Binance 124. Хорошо, что Tether внесла в чёрный список адрес, на который хакер получил деньги: средства заморожены. В 6:22 Хэ И написала в соцсети, что вывод средств приостановлен. Через 17 минут хакер снова вывел средства — забрал 128 ETH и 122 вида токенов, отправив их на новый адрес.
Когда я в последний раз проверял, в 6:57, делегирование всё ещё действовало и указывало на контракт хакера. С 6:55 Binance переводила оставшиеся монеты в холодные кошельки — фактически пытаясь опередить хакера.
Больше всего меня беспокоит транзакция в 4:20: в ней было 50 разрешений, каждое требовало подписи приватным ключом Binance 14. Отличались они только nonce, и одно из них совпало. Иными словами, у хакера заранее были 50 разрешений, подписанных приватным ключом Binance.
Через 24 секунды после основного вывода горячий кошелёк Binance 16 тоже подписал своим приватным ключом несколько переводов и отправил хакеру 28 тысяч ETH и 55,74 млн USDT.
Поэтому я считаю, что хакер смог заставить приватные ключи Binance подписывать транзакции за него, а значит, проблема, скорее всего, в системе подписи. Когда Binance опубликует результаты расследования, я сверю их с данными блокчейна.
Стейблкоины можно заморозить, а ETH пока нельзя. В основном хакеру удалось вывести именно ETH: на одном его адресе находится 195 тысяч ETH, и до сих пор он не переместил ни одного.
Адрес хакера уже завалили сообщениями: одни требуют деньги, другие ругаются, третьи цитируют религиозные тексты. Ещё кто-то публикует ссылки и утверждает, что хакер собирается атаковать другую биржу. В ближайшие дни будет много фишинговых ссылок — будьте осторожны!