Взлом Binance: как им удалось проникнуть? Часть 2 нашего разбора. Мы проверили четыре версии по данным блокчейна.
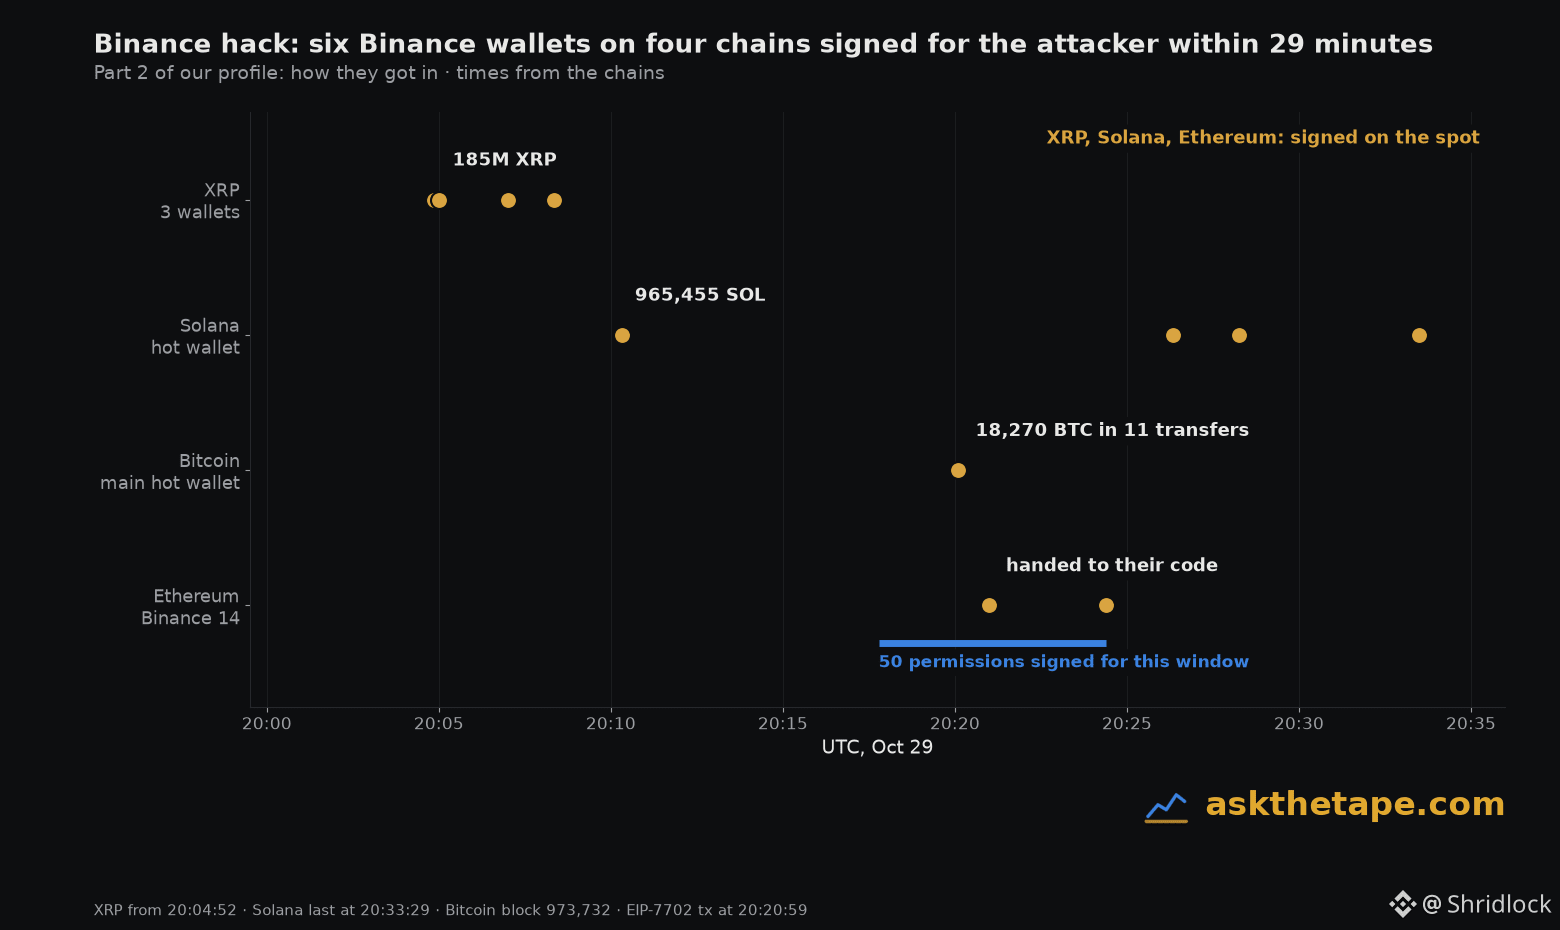
1. Украли один ключ? Нет. С 20:04 до 20:33 UTC 29 октября шесть кошельков Binance в четырёх блокчейнах подписали транзакции в пользу злоумышленника. Только у трёх XRP-кошельков было три разных ключа.
2. Ошибка в смарт-контракте? Нет. Binance 14 — обычный кошелёк. Его собственный ключ подписал 50 разрешений EIP-7702, которые передали управление кодом злоумышленника.
3. Уязвимость только в EIP-7702? Нет. Средства из Solana, XRP и Bitcoin вывели обычными переводами.
4. Что остаётся: кто-то работал внутри системы горячих кошельков Binance как минимум 28 минут.
- Они подписывали транзакции на месте. 50 разрешений начинались с nonce, который был у Binance 14 в 20:17:47 UTC, за 3 минуты до их использования.
- Это были не просто поддельные выводы. В Solana и XRP украденные переводы совсем не похожи на собственные переводы Binance.
- Это были не просто скопированные ключи. Средства из Bitcoin вывели в формате, который Binance использует для собственных выводов, но с комиссией вдвое выше обычной. Собственный кошелёк злоумышленника уже следующим шагом совершает совсем другие транзакции.
Они провели репетицию. Контракт для атаки развернули в 15:59 UTC, а в 16:30 протестировали на собственном кошельке. Средства на газ они получили через Tornado Cash.
Это было проникновение или инсайдерская работа? Блокчейн не может дать ответ. Это могут сделать только логи Binance.
1. Украли один ключ? Нет. С 20:04 до 20:33 UTC 29 октября шесть кошельков Binance в четырёх блокчейнах подписали транзакции в пользу злоумышленника. Только у трёх XRP-кошельков было три разных ключа.
2. Ошибка в смарт-контракте? Нет. Binance 14 — обычный кошелёк. Его собственный ключ подписал 50 разрешений EIP-7702, которые передали управление кодом злоумышленника.
3. Уязвимость только в EIP-7702? Нет. Средства из Solana, XRP и Bitcoin вывели обычными переводами.
4. Что остаётся: кто-то работал внутри системы горячих кошельков Binance как минимум 28 минут.
- Они подписывали транзакции на месте. 50 разрешений начинались с nonce, который был у Binance 14 в 20:17:47 UTC, за 3 минуты до их использования.
- Это были не просто поддельные выводы. В Solana и XRP украденные переводы совсем не похожи на собственные переводы Binance.
- Это были не просто скопированные ключи. Средства из Bitcoin вывели в формате, который Binance использует для собственных выводов, но с комиссией вдвое выше обычной. Собственный кошелёк злоумышленника уже следующим шагом совершает совсем другие транзакции.
Они провели репетицию. Контракт для атаки развернули в 15:59 UTC, а в 16:30 протестировали на собственном кошельке. Средства на газ они получили через Tornado Cash.
Это было проникновение или инсайдерская работа? Блокчейн не может дать ответ. Это могут сделать только логи Binance.