
🚨
Главным техническим потрясением стала не только сумма похищенных средств, но и то, как злоумышленникам удалось вывести такие огромные суммы, несмотря на наличие систем защиты с мультиподписью.
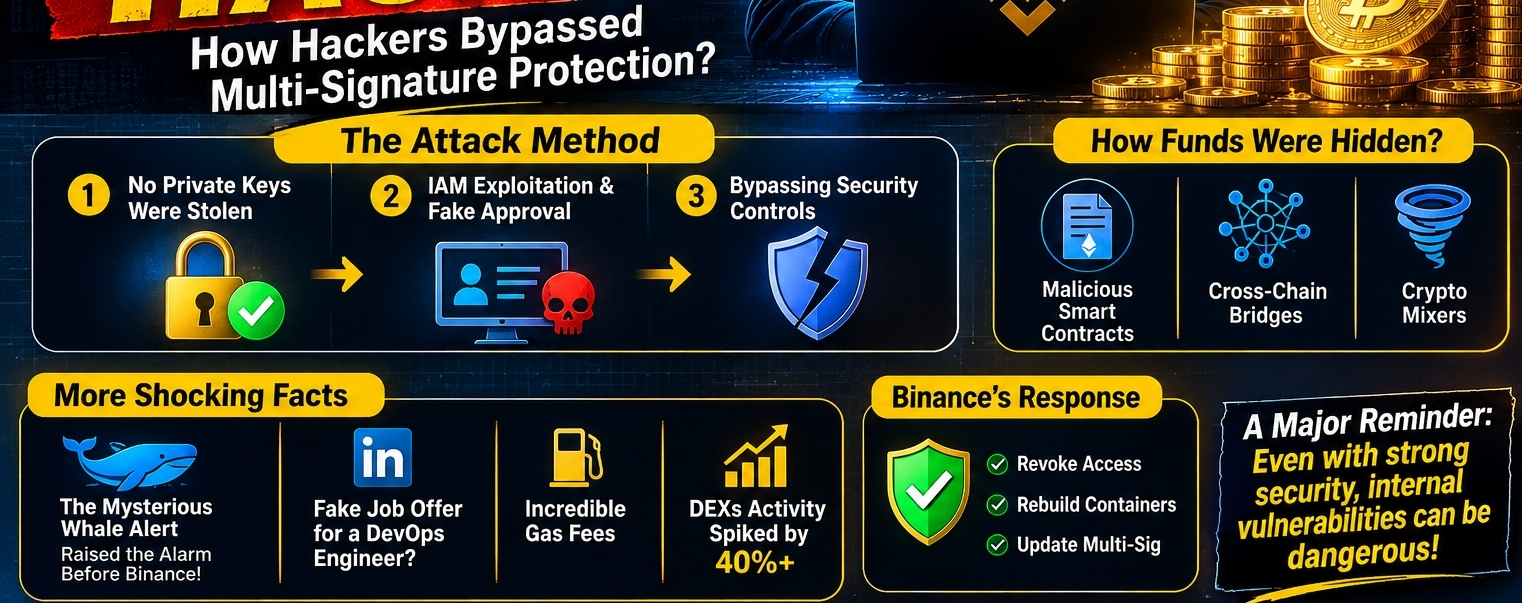
🔐 Как хакерам удалось обойти защиту с мультиподписью?
1. Приватные ключи не были украдены
Согласно сообщениям, расследование подтвердило, что злоумышленники не украли приватные ключи горячих или холодных кошельков Binance. Это было важным отличием, поскольку кража приватных ключей могла бы значительно затруднить возврат средств.
2. Манипуляция рабочей средой и процессом подтверждения
Вместо кражи закрытых ключей хакеры, предположительно, воспользовались доступом к внутренней системе управления идентификацией и доступом (IAM).
Они развернули вредоносное ПО внутри скомпрометированного контейнера, что позволило им имитировать легитимные запросы на вывод средств и направлять их в службу автоматического подписания.
3. Обход мер безопасности
По имеющимся данным, вредоносное ПО изменило обязательные критерии проверки, из-за чего автоматизированная система приняла крупные запросы на вывод средств за легитимные внутренние команды, одобренные командой разработчиков.
🌐 Как злоумышленники пытались скрыть украденные средства?
После того как средства покинули кошельки Binance, злоумышленники, как сообщается, применили несколько сложных методов:
• Вредоносные смарт-контракты
Заранее были развёрнуты специальные смарт-контракты в сетях Ethereum, BNB Chain и Solana. По имеющимся данным, эти контракты служили временными пунктами сбора средств, позволяя злоумышленникам быстро распределить украденные активы.
• Межсетевые мосты
Активы перемещали между различными блокчейн-сетями с помощью децентрализованных мостов, из-за чего отслеживать движение средств в нескольких экосистемах стало сложнее.
• Криптовалютные миксеры
Как сообщается, крупные суммы криптовалюты пропускали через сервисы-миксеры, чтобы затруднить отслеживание транзакций кошельков. Однако усилия по заморозке средств, предположительно, позволили перехватить около $3 млрд до того, как средства удалось полностью смешать.
🛡️ Экстренные меры Binance
Чтобы локализовать атаку, техническая команда Binance, как сообщается, отозвала права доступа и цифровые сертификаты, связанные с пострадавшим инженером и скомпрометированной облачной средой.
Команда также пересоздала критически важные контейнеры и обновила инфраструктуру безопасности с мультиподписью.
🔎 Другие важные подробности о взломе Binance
🐋 1. Таинственный кит, который помог поднять тревогу
До официального заявления Binance аккаунты, отслеживающие блокчейн-транзакции, например Whale Alert, как сообщается, обнаружили необычные перемещения стейблкоинов на миллиарды долларов, включая USDT и USDC, с кошельков Binance на неизвестные адреса.
Как утверждается, эти предупреждения сообщества побудили компании, занимающиеся безопасностью блокчейна, и протоколы стейблкоинов оперативно отреагировать, что помогло заморозить значительную часть средств до того, как их успели переместить или отмыть.
🎮 2. DevOps-инженер: жертва фальшивого предложения о работе?
Неподтверждённые технические данные указывают на то, что пострадавший инженер-разработчик мог стать жертвой атаки с использованием социальной инженерии.
Предполагаемый сценарий включал:
Очень заманчивое фальшивое предложение о работе через LinkedIn.
Просьбу скачать и запустить файл с техническим заданием.
Установку вредоносного ПО после запуска файла.
Возможное получение злоумышленниками доступа к административным правам инженера в Binance.
Некоторые сообщения проводят параллели с тактиками, связанными с группировкой Lazarus Group, которую связывают с кибероперациями Северной Кореи.
Важно: эти утверждения о вербовке официально не подтверждены Binance.
💸 3. Невероятно высокие комиссии за газ
Чтобы ускорить перемещение средств и не допустить прерывания транзакций, злоумышленники, предположительно, платили исключительно высокие комиссии за блокчейн-транзакции.
Как сообщается, эти необычно высокие комиссии за газ помогли повысить приоритет транзакций и переместить средства за очень короткое время.
📉 4. Временный рост децентрализованных бирж (DEX)
На фоне опасений по поводу централизованных бирж некоторые пользователи, как сообщается, перевели средства на децентрализованные платформы, такие как:
Uniswap
PancakeSwap
По имеющимся данным, торговая активность на этих платформах значительно выросла, поскольку пользователи стремились получить больший контроль над собственными закрытыми ключами.
⚠️ Заключение
Этот инцидент служит важным уроком для всей криптовалютной индустрии:
Даже если закрытые ключи остаются в безопасности, взлом внутренней инфраструктуры, систем управления идентификацией и автоматизированных процессов подтверждения может создать серьёзные уязвимости.
Будущее безопасности криптовалют зависит не только от защиты кошельков, но и от защиты устройств сотрудников, облачной инфраструктуры, прав доступа и автоматизированных систем подписания.
🔐 Не ваши ключи — не ваши монеты, но даже институциональные системы безопасности нуждаются в постоянной защите.
📢 Подписывайтесь, чтобы получать больше новостей о блокчейне, кибербезопасности, криптовалютах и Web3.
#Binance #BinanceHack #CryptoSecurity #CyberSecurity #BlockchainSecurity #Blockchain #Cryptocurrency #CryptoNews #HackerNews #Ethereum #BNBChain #Solana #USDT #USDC #DeFi #DEX #Uniswap #PancakeSwap #SmartContracts #MultiSig #PrivateKeys #CryptoWallet #CryptoHack #CyberAttack #Hacking #EthicalHacking #WhiteHatHacker #BlackHatHacker #LazarusGroup #NorthKorea #DevOps #CloudSecurity #IAM #Web3 #BlockchainTechnology #CryptoInvesting #DigitalAssets #Stablecoins #CrossChain #CryptoMixer #GasFees #InformationSecurity #DataSecurity #TechNews #FinTech #DigitalFinance #DecentralizedFinance #CryptoCommunity #WhaleAlert #BinanceNews