

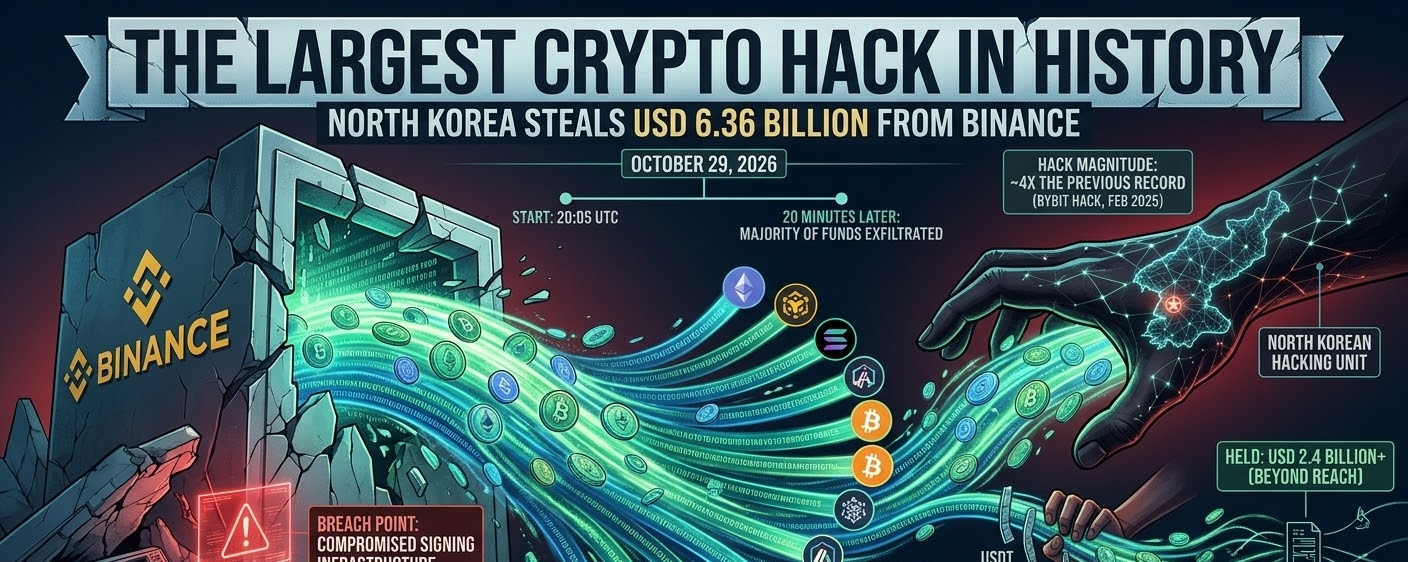
В результате кражи, официально признанной крупнейшей в истории криптовалют, из кошельков Binance в десяти разных блокчейнах вывели около 6,36 млрд долларов США. Подавляющую часть средств похитили за пугающе короткий 20-минутный промежуток, начавшийся в 20:05 UTC.
Ведущие компании в области блокчейн-аналитики и кибербезопасности, включая TRM Labs и Elliptic, с высокой степенью уверенности приписали эту масштабную операцию группе TraderTraitor (также широко известной как часть спонсируемой государством группы Lazarus) — элитному хакерскому подразделению, связанному с Северной Кореей.
Анатомия ограбления: как развивалась атака
Ошеломляющий масштаб взлома примерно в четыре раза превышает предыдущий рекорд — взлом Bybit на 1,5 млрд долларов США в феврале 2025 года.
Хронология: Ровно в 20:05 UTC атакующие начали действовать, нацелившись на кошельки Binance в десяти разных блокчейнах и переместив миллиарды за считаные минуты. Первая волна затронула XRP Ledger, затем быстро последовал отток средств из Solana, Ethereum, Optimism, Arbitrum и других сетей.
Компрометация инфраструктуры: По словам следователей, атака, а не взлом базовой криптографии, была схожа с предыдущими ограблениями, за которыми стояли государственные структуры, — это указывало на глубокую компрометацию инфраструктуры подписания транзакций. В Ethereum атакующий использовал предварительно подписанные разрешения и делегирование полномочий смарт-контрактам, чтобы превратить горячий кошелёк Binance в кошелёк-сборщик, контролируемый злоумышленником.
Масштаб: На четыре основных актива — USDT в Ethereum, Bitcoin (BTC), USDC и USDT в Tron — пришлось почти 74% от общего объёма похищенных средств.
Гонка с высокими ставками: заморозка средств и ответные меры
Сразу после обнаружения взлома во всей криптоэкосистеме начались масштабные скоординированные действия, призванные помешать хакерам.
Заморозка средств: Крупнейшие эмитенты токенов и советы по безопасности протоколов, включая Tether, Circle, Ripple, World Liberty Financial и Arbitrum, оперативно внесли адреса в чёрные списки и заморозили активы. Удалось заморозить стейблкоины и сетевые токены на сумму около 2,7 млрд долларов США.
Ответные действия атакующих: Чтобы опередить заморозку средств, злоумышленники активно обменивали токены, продавали USDT маркетмейкерам и даже брали ETH под залог в протоколах децентрализованных финансов (DeFi), таких как Aave.
Текущая ситуация: Несмотря на то что благодаря оперативной координации участников отрасли удалось заморозить активы на миллиарды долларов, злоумышленникам всё же удалось сохранить более 2,4 млрд долларов США в активах, которые невозможно заморозить, — в том числе крупные запасы Bitcoin и Ethereum, недоступные для контроля любого отдельного эмитента.
Растущая угроза кибератак, спонсируемых государствами
Этот беспрецедентный инцидент наглядно демонстрирует растущую изощрённость киберопераций Северной Кореи, спонсируемых государством. Согласно данным отслеживания транзакций в блокчейне, этот единственный взлом почти вдвое превысил совокупный объём криптоактивов, ранее приписывавшихся северокорейским государственным структурам за все прошедшие годы.
Хотя Binance оперативно приостановила вывод средств в затронутых сетях и заверила пользователей, что их средства в безопасности, эта атака служит суровым напоминанием о колоссальных проблемах безопасности, с которыми сталкиваются инфраструктура централизованных бирж и управление активами между блокчейнами. Пока специалисты по расследованию блокчейн-транзакций продолжают отслеживать автоматизированные скрипты для многоуровневого перемещения средств и их смешивания между блокчейнами, этот инцидент, вероятно, приведёт к масштабному пересмотру правил управления институциональными горячими кошельками во всей отрасли.#BinanceSAFUFundTransferCompleted7499BTC #BinanceRecovery90% of stolen assets #CZSaysCompensationIsinPlaceUsersAreProtected #YiHe:ProofOfReserves:10TokensAt100%Backing #CZSaysCompensationIsinPlaceUsersAreProtected #BackedNotBroken:RichardTengSaysUsersBearNoLoss