
29 АККАУНТОВ, УКРАДЕНО $397 708 — КАКОЙ ГЛАВНЫЙ УРОК МОЖНО ИЗВЛЕЧЬ ИЗ ИНЦИДЕНТА С PREDICT.FUN?
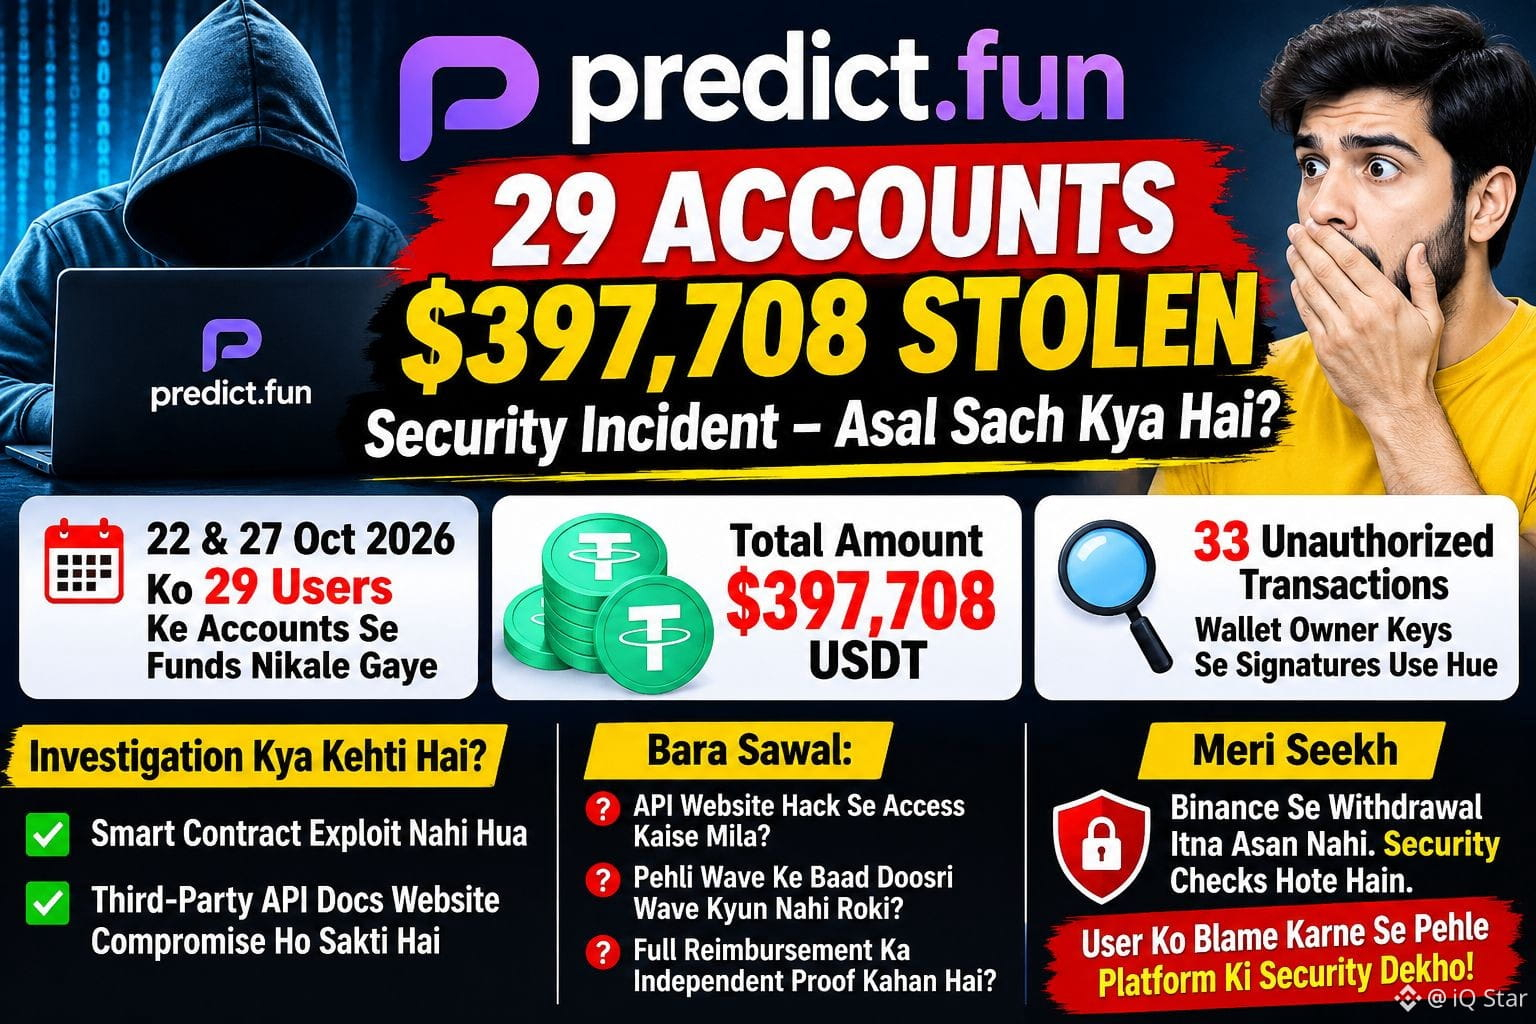
22 и 27 октября 2026 года с аккаунтов 29 пользователей Predict.fun двумя волнами вывели около 397 708 USDT.
Но самое важное в этом инциденте вот что:
Согласно расследованию в блокчейне, в 33 несанкционированных транзакциях использовались подписи, созданные с помощью ключей владельцев пользовательских кошельков. Смарт-контракты рынков Predict.fun не подвергались атаке.
Согласно предварительной версии платформы, могла быть скомпрометирована сторонняя хостинговая площадка с документацией API.
И вот вопрос:
Кто несёт ответственность, если сторонний сервис платформы скомпрометирован, а учётные данные кошельков пользователей раскрыты?
Поясню свою мысль:
Вывод средств с Binance на другую торговую платформу — это не просто один клик. Есть проверки безопасности и проверка вывода средств. Поэтому утверждение, что из-за ИИ или какого-то простого технического объяснения кто угодно может вывести чужие деньги, не помогает понять, в чём состоял реальный сбой безопасности.
Predict.fun должна ответить на три вопроса:
Как компрометация сайта с документацией API позволила получить доступ к ключам владельцев кошельков?
Почему система мониторинга безопасности не остановила вторую волну после первой?
Платформа пообещала полностью возместить средства, но где независимое подтверждение того, что выплаты завершены?
На мой взгляд, прежде чем винить пользователей, необходимо расследовать архитектуру безопасности платформы, её зависимости от сторонних сервисов и систему контроля доступа.
Настоящая проверка безопасности происходит тогда, когда деньги пользователей под угрозой, а не когда платформа заявляет о своей защищённости.
22 и 27 октября 2026 года с аккаунтов 29 пользователей Predict.fun двумя волнами вывели около 397 708 USDT.
Но самое важное в этом инциденте вот что:
Согласно расследованию в блокчейне, в 33 несанкционированных транзакциях использовались подписи, созданные с помощью ключей владельцев пользовательских кошельков. Смарт-контракты рынков Predict.fun не подвергались атаке.
Согласно предварительной версии платформы, могла быть скомпрометирована сторонняя хостинговая площадка с документацией API.
И вот вопрос:
Кто несёт ответственность, если сторонний сервис платформы скомпрометирован, а учётные данные кошельков пользователей раскрыты?
Поясню свою мысль:
Вывод средств с Binance на другую торговую платформу — это не просто один клик. Есть проверки безопасности и проверка вывода средств. Поэтому утверждение, что из-за ИИ или какого-то простого технического объяснения кто угодно может вывести чужие деньги, не помогает понять, в чём состоял реальный сбой безопасности.
Predict.fun должна ответить на три вопроса:
Как компрометация сайта с документацией API позволила получить доступ к ключам владельцев кошельков?
Почему система мониторинга безопасности не остановила вторую волну после первой?
Платформа пообещала полностью возместить средства, но где независимое подтверждение того, что выплаты завершены?
На мой взгляд, прежде чем винить пользователей, необходимо расследовать архитектуру безопасности платформы, её зависимости от сторонних сервисов и систему контроля доступа.
Настоящая проверка безопасности происходит тогда, когда деньги пользователей под угрозой, а не когда платформа заявляет о своей защищённости.