Как предотвратить подобные случаи кражи криптовалюты
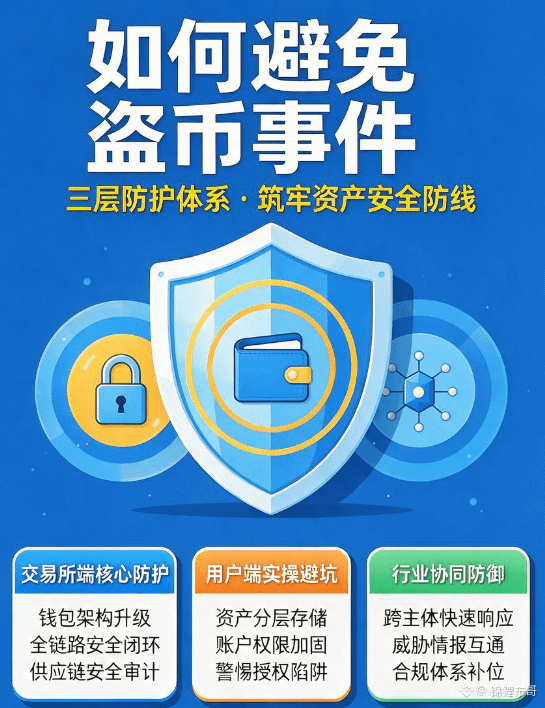
Модернизация архитектуры кошельков: строгое разделение горячих и холодных кошельков. Более 95% резервных активов следует хранить в полностью офлайн-холодных кошельках, а в горячих оставлять только ликвидные средства, необходимые для небольших повседневных выводов. Используйте мультиподпись и технологию многосторонних вычислений MPC, чтобы исключить риск утечки единственного ключа. Перевод крупных сумм должен утверждаться как минимум тремя независимыми уполномоченными лицами.
Комплексная защита на всех этапах: охватывайте всю цепочку «люди — устройства — права доступа — системы — средства». Внедрите для устройств сотрудников контроль доступа по модели нулевого доверия, а все операции подписания фиксируйте и проверяйте. Используйте систему ИИ для обнаружения аномального поведения: она должна в реальном времени выявлять подозрительные действия, например редкие попытки проверить права доступа или тестовые выводы небольших сумм, и блокировать атаки на этапе подготовки.
Аудит безопасности цепочки поставок: регулярно проводите полный аудит безопасности сторонних инструментов для подписания, библиотек разработки и другого стороннего программного обеспечения. Это поможет предотвратить проникновение атак через цепочку поставок и выйти из пассивной ситуации, когда «безопасность биржи зависит от безопасности её партнёров».
Практические советы пользователям: как избежать ошибок
Раздельное хранение активов: держите на горячем кошельке биржи только небольшие суммы для частых повседневных операций, а основную часть активов, предназначенных для долгосрочного хранения, переводите в аппаратный холодный кошелёк. Это позволит изначально снизить риск потери всех средств из-за кражи с платформы.
Усиление защиты учётной записи: откажитесь от SMS-аутентификации 2FA и используйте приложение Google Authenticator или аппаратный ключ U2F для двухфакторной аутентификации. Настройте белый список адресов для вывода средств, регулярно удаляйте незнакомые устройства из списка авторизованных входов и защищайтесь от кражи доступа к аккаунту через подмену SIM-карты.
Остерегайтесь ловушек с разрешениями: не переходите по ссылкам на раздачи токенов и инвестиционные предложения из неизвестных источников. Перед подписанием транзакции внимательно проверяйте размер предоставляемого разрешения и не подтверждайте неограниченные разрешения, которые могут быть вредоносными. Регулярно проверяйте кошелёк специальными инструментами и удаляйте подозрительные разрешения.
Совместная защита отрасли
Оперативное взаимодействие между участниками: биржам, эмитентам стейблкоинов и аналитическим компаниям, работающим с блокчейном, следует создать механизм обмена данными о подозрительных активах в реальном времени. При атаке необходимо незамедлительно совместно заморозить причастные к ней стейблкоины, чтобы перехватить как можно больше похищенных средств.
Обмен данными об угрозах: участникам отрасли следует сообща распространять сведения о метках адресов хакерских группировок и характерных приёмах атак. Это поможет преодолеть разобщённость информации и совместно противостоять транснациональным хакерским атакам, осуществляемым на профессиональном и промышленном уровне.