

31 октября Глобальный альянс кибербезопасности GCSA опубликовал независимый отчёт о краже 6,3 млрд долларов с Binance. Он не подтвердил и не опроверг заявление Binance о том, что «утечки приватных ключей не обнаружено», а выбрал более узкий подход — признал только факты транзакций и подписей, которые можно проверить в блокчейне.
Ключевые выводы
GCSA перепроверил 50 подписей авторизации EIP-7702, связанных с горячими кошельками Binance, и подтвердил, что все они действительны. На первый взгляд это говорит в пользу Binance, однако в отчёте также подчёркивается: «Действительность подписи доказывает лишь наличие возможности её создать. Из этого нельзя сделать вывод, был ли похищен приватный ключ, и нельзя установить, какая внутренняя система инициировала запрос».
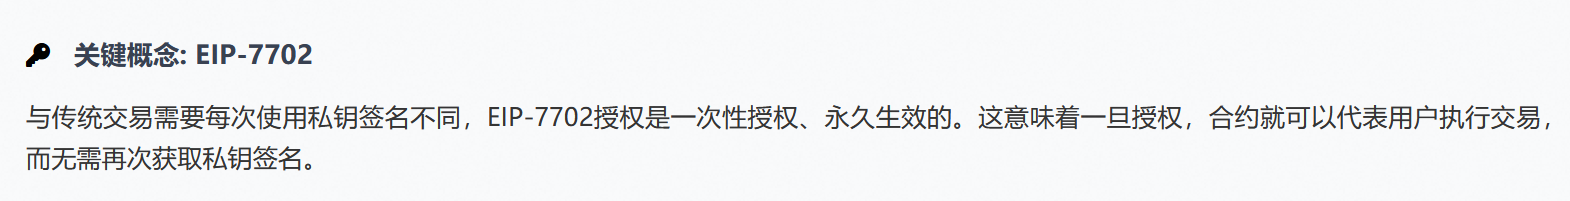
Эта фраза уводит расследование в более сложном направлении. Если приватный ключ действительно утёк, злоумышленнику достаточно было бы подписать транзакцию напрямую — зачем выбирать такой запутанный путь «авторизация → делегирование»? Стратегия массовых операций с 50 последовательными nonce как раз наводит на мысль, что у злоумышленника, возможно, не было приватного ключа, а он управлял системой подписи.
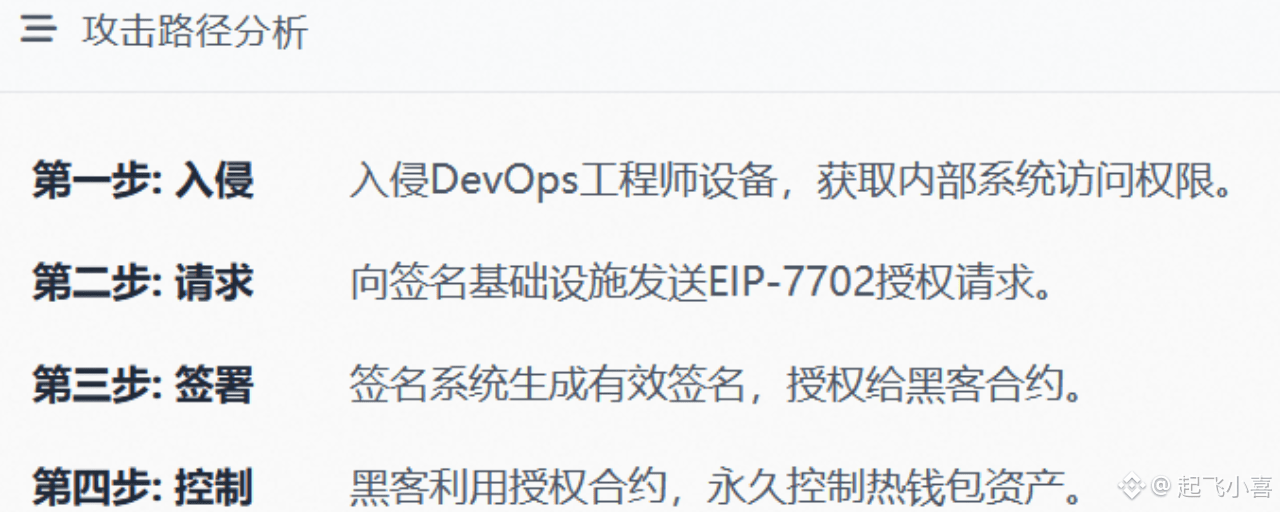
Техническая реконструкция пути атаки
Взлом ноутбука инженера DevOps → отправка запроса на авторизацию EIP-7702 в инфраструктуру подписи → система воспринимает его как легитимную команду и подписывает авторизацию → хакер с помощью контракта делегирования получает контроль над активами горячего кошелька без приватного ключа.
HSM и MPC не позволяют извлечь фрагменты приватного ключа, но не могут помешать «заставить систему подписать что-то опасное».
Сами цифры пока не установлены окончательно
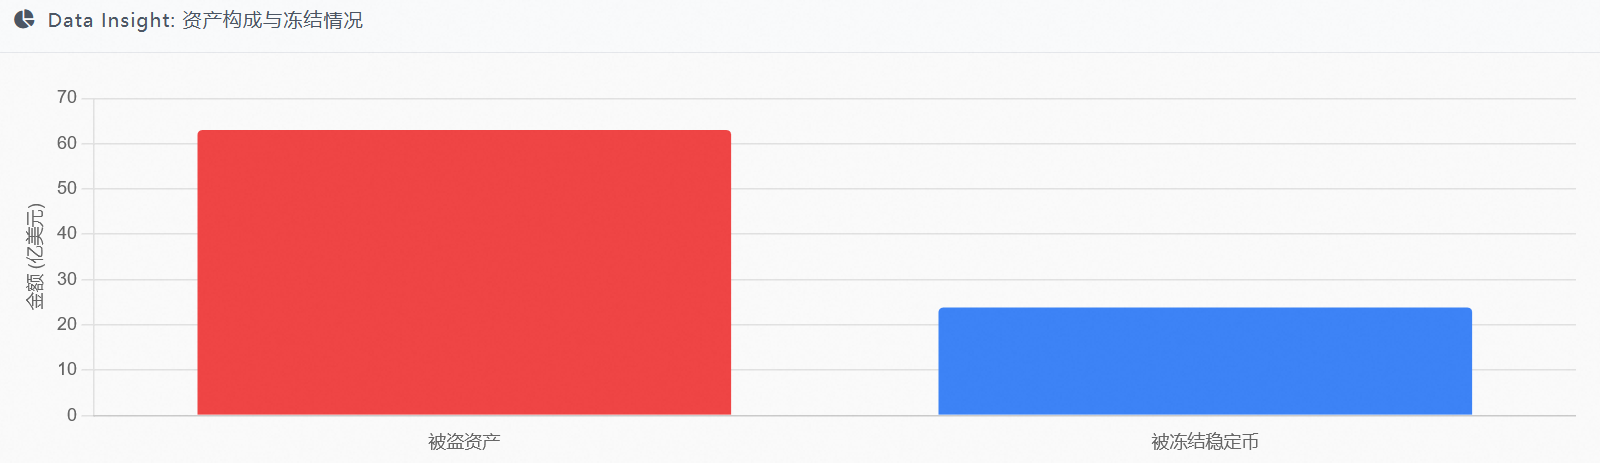
По официальным данным Binance — около 6,3 млрд, по ончейн-анализу Glassnode — около 5,3 млрд, Bloomberg со ссылкой на SEAL 911 сообщает о 5,5–5,9 млрд, а Шэньюй оценивает сумму примерно в 5,8 млрд.
Ни одна из этих оценок не является окончательной суммой чистых потерь, прошедшей независимую проверку. Tether и Circle заморозили стейблкоины примерно на 2,38 млрд долларов, но у BTC и ETH нет централизованных эмитентов, и они по-прежнему остаются у хакера.
GCSA также прямо заявила, что в рамках этой проверки рассматривались только ключевые транзакции в Ethereum; для полной сверки операций между блокчейнами, определения фактически возвращённой суммы и установления личности злоумышленника нужны дополнительные доказательства.
И наконец, здесь есть неизбежный парадокс: хранить деньги на централизованной бирже — значит, по сути, надеяться, что в случае проблем платформа и «захочет возместить ущерб», и «сможет себе это позволить». То, что Binance может возместить 6,3 млрд, не означает, что на это способна любая другая биржа.
#币安披露黑客事件进展63亿美元损失已弥补八成 #何一表示提现预计将在未来42小时内恢复 #CZ称币安赔付到位最重要是保护用户 #RichardTeng表示币安将用公司资金全额覆盖损失 #疑似朝鲜攻击占加密黑客损失近89% $BNB
