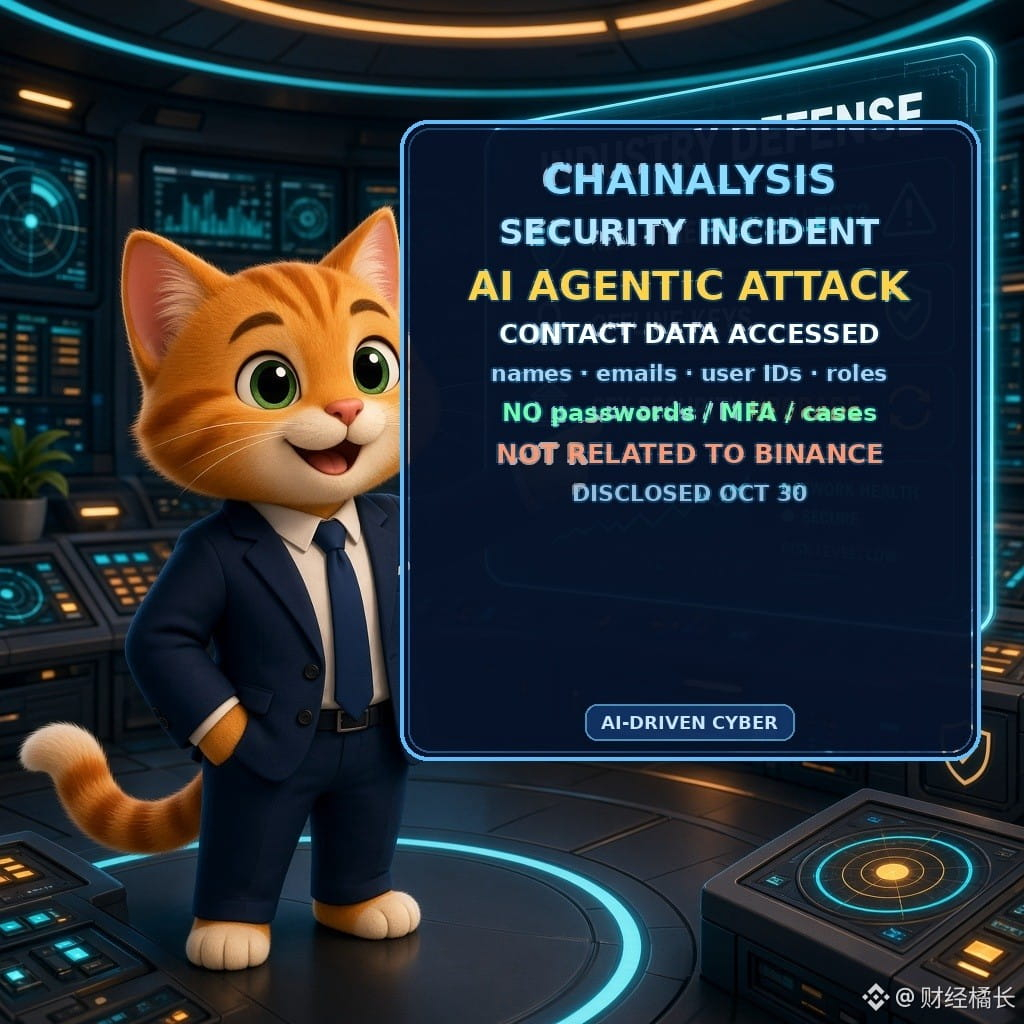
Атака ИИ-агента на Chainalysis: получен доступ к контактным данным клиентов
30 октября компания Chainalysis, занимающаяся анализом блокчейна, заявила, что в этом месяце обнаружила несанкционированный доступ внешнего злоумышленника к системам и внутренним инструментам с использованием «наступательных агентных методов» (блог Chainalysis).
Полученные данные включали идентификаторы пользователей, полные имена, адреса электронной почты и теги с указанием ролей в организациях. «На данный момент не обнаружено доказательств» того, что злоумышленник получил доступ к материалам расследований, результатам поиска транзакций, незашифрованным паролям, MFA или токенам сессий. Клиенты уведомлены, а для усиления защиты привлечена сторонняя организация.
Компания особо подчеркнула: инцидент не связан с кражей примерно 6,3 млрд у Binance.
【Мнение】Первое публичное сообщение крупной компании по анализу блокчейна об использовании злоумышленником ИИ-агента показывает, что агентные кибератаки и защита от них перешли из теории в сферу B2B-данных. Утечка контактной информации всё ещё может привести к фишингу и социальной инженерии.
【Возможности/риски】Следить за тем, последуют ли аналогичные сообщения от других аналитических компаний и кастодианов; окно вывода средств Binance около 1 ноября совпадает с ростом отраслевых рисков фишинга; организациям, взаимодействовавшим с Chainalysis, следует усилить 2FA и настроить оповещения о подозрительных запросах на сброс доступа.
Станут ли атаки с использованием ИИ-агентов стандартным пунктом в сообщениях CEX и аналитических компаний в следующем году?
#加密安全 #AI #链上分析 $BTC $ETH
Только для справки, не является инвестиционной рекомендацией