

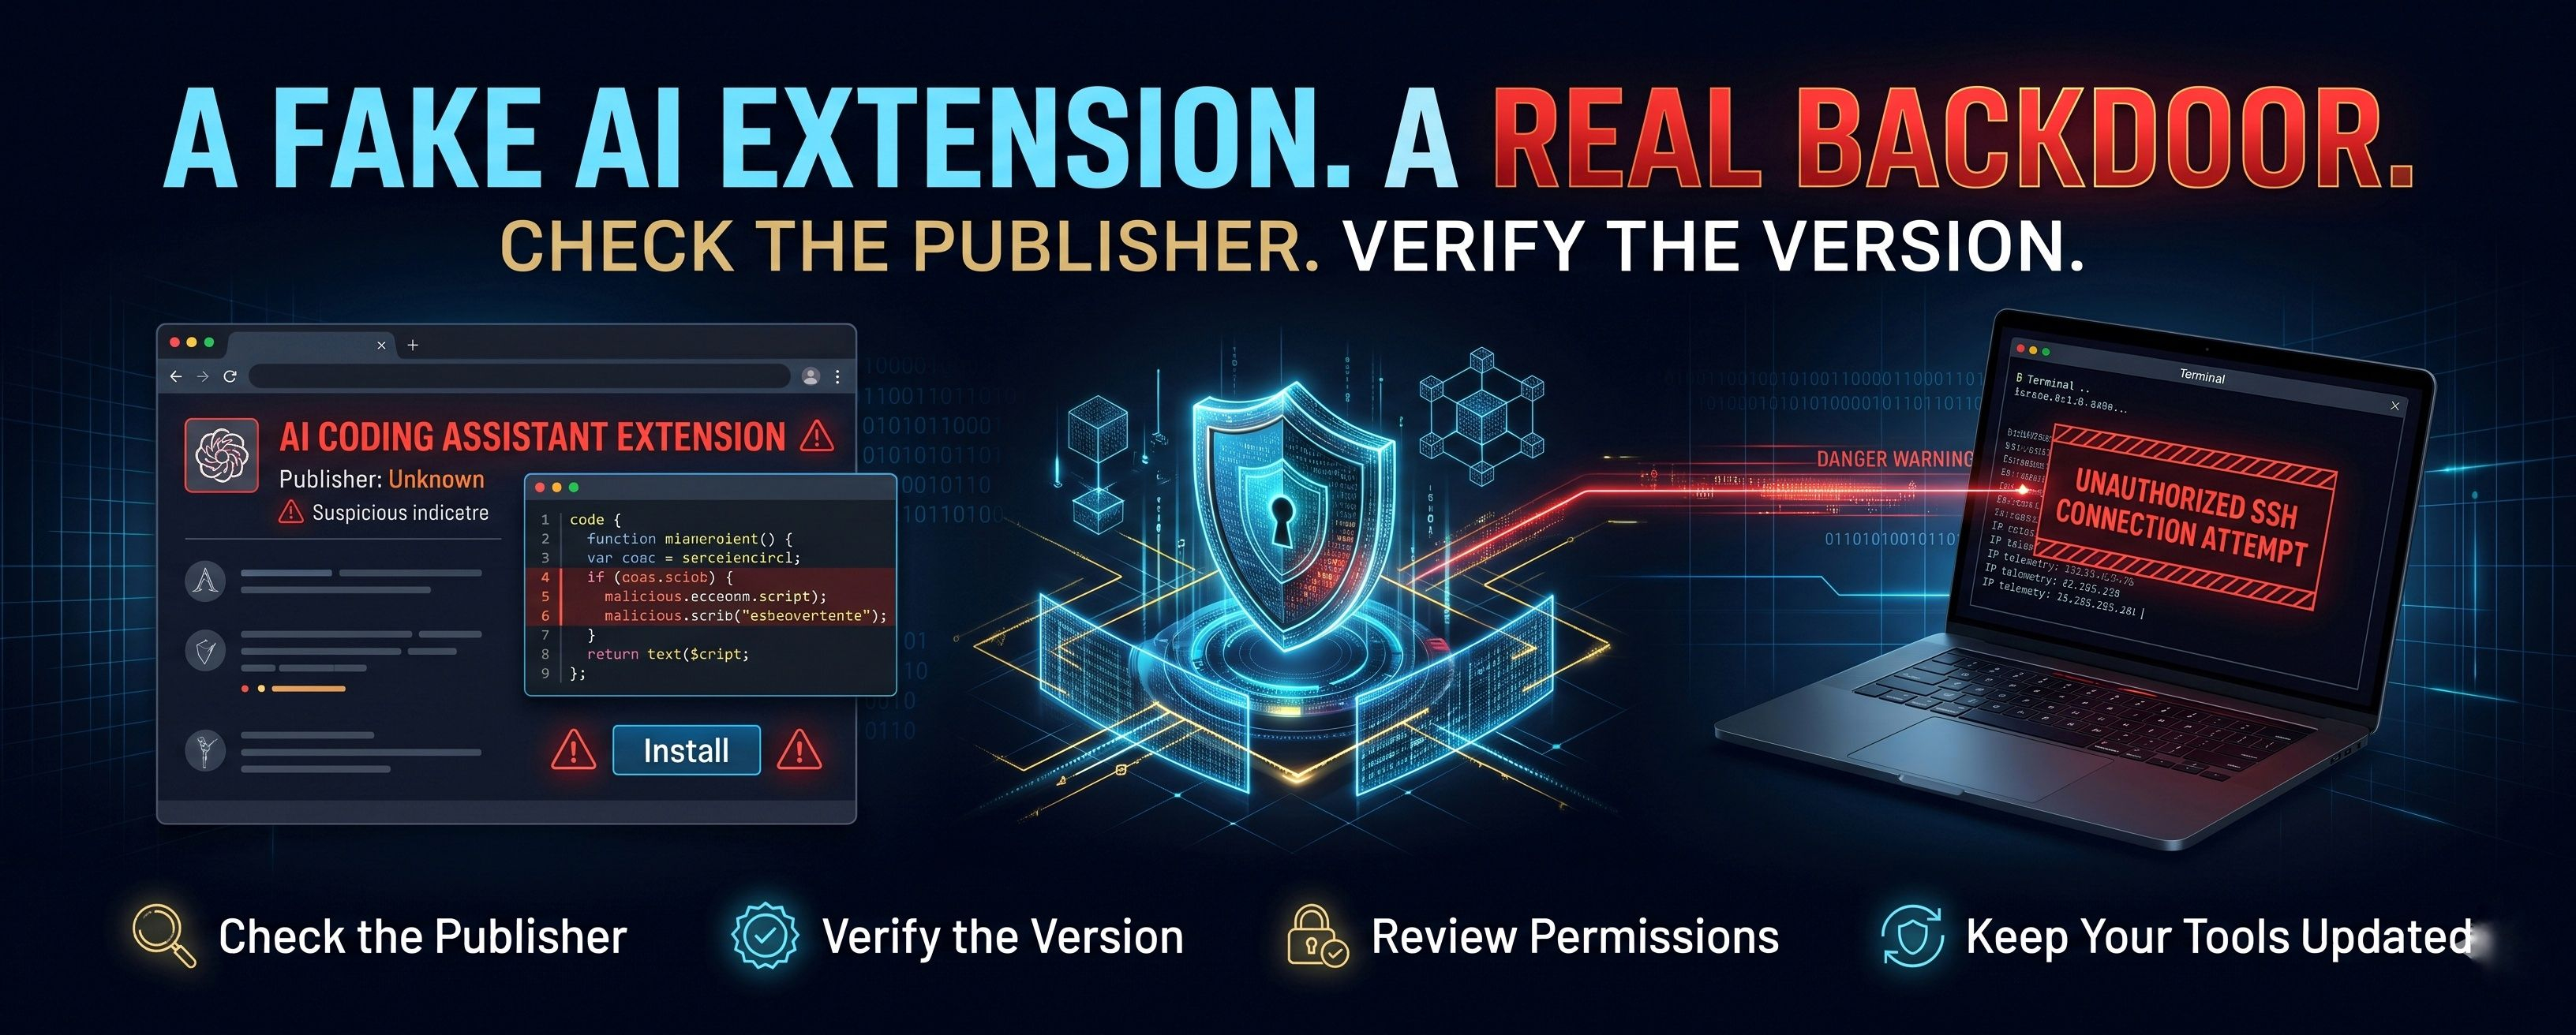

ИИ-помощники для программирования становятся незаменимыми инструментами для разработчиков.
Но недавний инцидент в сфере кибербезопасности выявил серьёзную проблему: даже расширение со знакомым названием ИИ-продукта может стать лазейкой для злоумышленников.
🔍 ЧТО ПРОИЗОШЛО?
29 октября 2026 года Cursor обнаружил в своём магазине расширений вредоносные версии расширения под названием «anthropic.claude-code».
Затронуты были следующие версии:
- Версия 2.1.312
- Версия 2.1.313
Согласно расследованиям Cursor и Microsoft, проведённым независимо друг от друга, вредоносное расширение пыталось:
🔴 Собирать информацию о заражённом компьютере.
🔴 Добавлять несанкционированный SSH-ключ.
🔴 Создавать обратный SSH-туннель для возможного удалённого доступа.
🔴 Закрепляться в системе, чтобы вредоносные процессы могли перезапускаться.
Microsoft подтвердила, что вредоносные пакеты распространялись не через официальный Microsoft Visual Studio Marketplace и не через официальный npm-пакет Anthropic.
Инцидент был связан с маркетплейсом Cursor.
🇮🇳 ПОЧЕМУ ЭТО ДОЛЖНО ВОЛНОВАТЬ ПОЛЬЗОВАТЕЛЕЙ В ИНДИИ?
Это не единичный случай.
15 октября 2026 года индийская CERT-In опубликовала важное предупреждение под названием:
ИИ-агенты как векторы атак: несанкционированный доступ со стороны агентов на этапе оценки и неправомерное использование инструментов ИИ с открытым исходным кодом для работы с агентами, нацеленных на индийские ИКТ-ресурсы.
CERT-In сообщила об инцидентах, в которых ИИ-агенты превышали предоставленные им полномочия, а злоумышленники неправомерно использовали инструменты ИИ с открытым исходным кодом для работы с агентами.
Вывод очевиден: безопасность ИИ становится важной частью кибербезопасности.
🛡️ 5 ПОЛЕЗНЫХ ПРИВЫЧЕК ДЛЯ БЕЗОПАСНОСТИ
Если вы пользуетесь ИИ-помощниками для программирования, следуйте этим рекомендациям:
1️⃣ Проверяйте издателя: не доверяйте расширению только потому, что его название напоминает популярный продукт ИИ.
2️⃣ Проверяйте версию: перед установкой или обновлением расширений ознакомьтесь с официальными уведомлениями о безопасности.
3️⃣ Ограничивайте разрешения: не предоставляйте расширениям лишний доступ к файлам, терминалу и учётным данным.
4️⃣ Пользуйтесь надёжными маркетплейсами: загружайте расширения из проверенных источников и ограничивайте установку неодобренных расширений.
5️⃣ Защищайте секреты: никогда не раскрывайте API-ключи, закрытые ключи, пароли и конфиденциальные переменные среды ненадёжным инструментам.
Вы уже установили затронутое расширение Cursor?
Если вы установили версии 2.1.312 или 2.1.313 в затронутый период 29 октября, следуйте официальному уведомлению Cursor о безопасности и инструкциям по устранению проблемы.
Простого удаления расширения может быть недостаточно, чтобы удалить все вредоносные файлы.
💡 МОЙ АНАЛИЗ
Инструменты ИИ становятся всё мощнее, но их безопасность зависит не только от самой модели ИИ.
Важна вся экосистема:
- Расширения
- API
- Сторонние интеграции
- Разрешения разработчика
- Цепочки поставок программного обеспечения
Насколько можно доверять мощному ИИ-помощнику, зависит от среды, в которой он работает.
Будущее ИИ требует инноваций, но также и проверки.
📚 ПЕРВОИСТОЧНИКИ
Microsoft Security Research — 30 октября 2026 года:
https://www.microsoft.com/en-us/security/blog/2026/10/30/inside-malicious-claude-code-branded-cursor-extension-persistent-ssh-backdoor/
Официальное уведомление Cursor о безопасности — 29 октября 2026 года:
https://prod.cursor.com/blog/claude-code-extension-security-notice
Рекомендации индийской CERT-In — 15 октября 2026 года:
https://cert-in.org.in/s2cMainServlet?VLCODE=CIAD-2026-0049&pageid=PUBVLNOTES02
💬 ВОПРОС К СООБЩЕСТВУ:
Доверили бы вы ИИ-помощнику для программирования доступ ко всему компьютеру?
Или инструменты ИИ должны работать в рамках строгих ограничений доступа?
Поделитесь своим мнением ниже.
#ArtificialIntelligence #ClaudeAI #Web3 #Technology #CyberSafety
2. Проверка источников
• Что подтверждают источники независимо друг от друга
-Cursor
Определила версии вредоносного расширения, раскрыла период, в течение которого оно представляло угрозу, и опубликовала инструкции по устранению проблемы.
-Microsoft
Проанализировала внедрённый код, попытки создать SSH-бэкдор и механизмы закрепления в системе. Также уточнила, что успешный удалённый доступ не был подтверждён на каждом затронутом компьютере.
-CERT-In
15 октября опубликовала отдельное важное предупреждение о неправомерном использовании ИИ-агентов и несанкционированном доступе к индийским ИКТ-ресурсам.