Если есть вероятность, что мнемоническая фраза аппаратного кошелька уже раскрыта, импорт той же фразы на другое устройство не решит проблему. Именно об этом Trezor специально предупредила в своём вчерашнем уведомлении о безопасности.
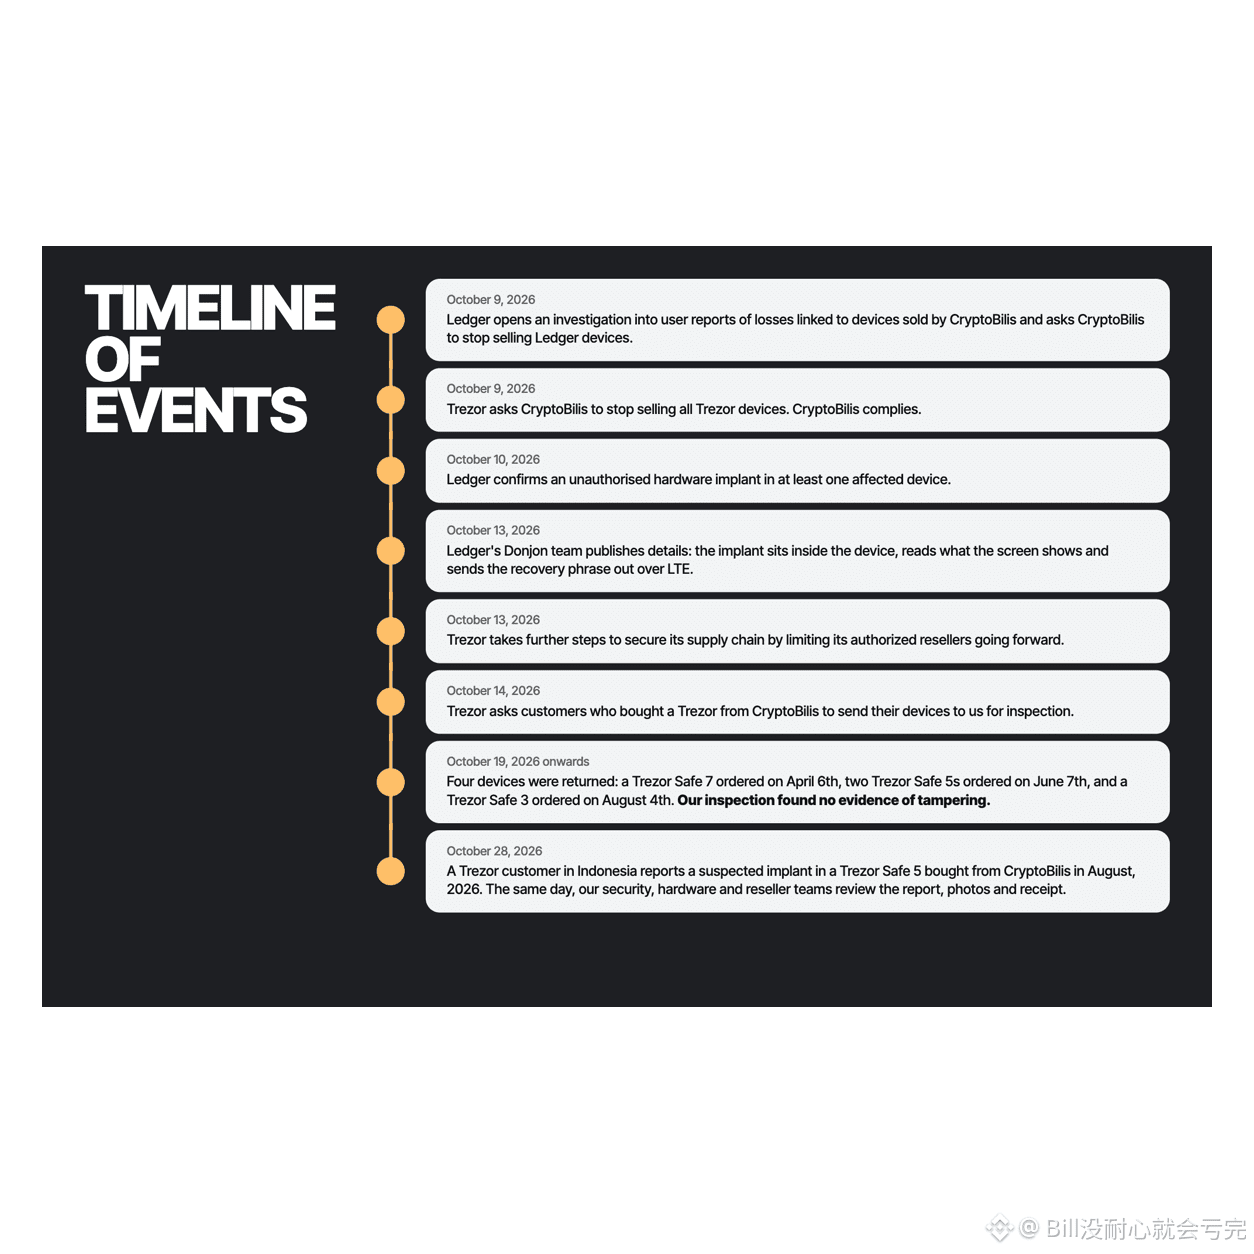
28 октября Trezor получила сообщение о том, что в Safe 5, приобретённый пользователем у CryptoBilis, предположительно установили дополнительную плату, которая могла считывать слова резервной копии с экрана и передавать их по мобильной сети. На момент публикации уведомления 30 октября компания ещё не получила устройство для проверки и не получала сообщений о потере средств от покупателей этого продавца. Важно различать предполагаемое вмешательство и подтверждённые лабораторные испытания.
Trezor исключила этого продавца из списка ещё 9 октября. В рамках этой предупредительной меры рекомендуется выполнить следующие действия со всеми моделями Trezor, приобретёнными у CryptoBilis начиная с марта 2026 года: если кошелёк уже использовался, переведите средства в новый кошелёк с совершенно новой мнемонической фразой; если он ещё не был инициализирован, пока не настраивайте его и тем более не вводите существующую фразу для восстановления.
Сначала проверьте, кто указан продавцом в подтверждении покупки, а затем обратитесь по официальным каналам. Не передавайте мнемоническую фразу тем, кто представляется службой поддержки. При переводе также тщательно проверьте адрес получателя целиком. Аппаратные кошельки по-прежнему подвержены рискам, связанным с цепочкой поставок и действиями пользователя.
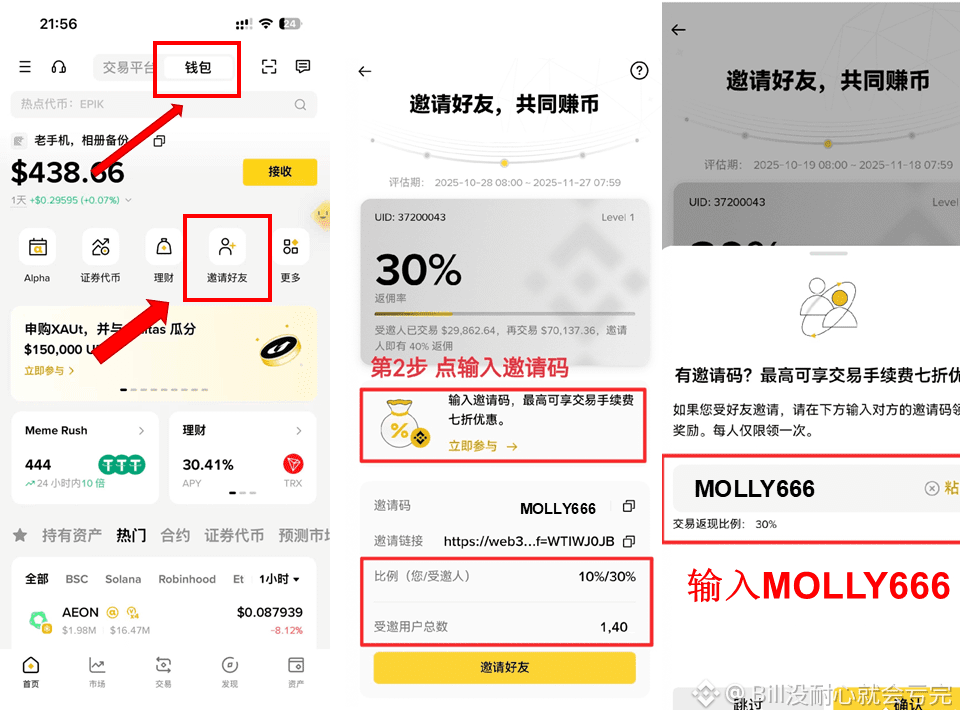
Пригласительный код кошелька Binance: MOLLY666
28 октября Trezor получила сообщение о том, что в Safe 5, приобретённый пользователем у CryptoBilis, предположительно установили дополнительную плату, которая могла считывать слова резервной копии с экрана и передавать их по мобильной сети. На момент публикации уведомления 30 октября компания ещё не получила устройство для проверки и не получала сообщений о потере средств от покупателей этого продавца. Важно различать предполагаемое вмешательство и подтверждённые лабораторные испытания.
Trezor исключила этого продавца из списка ещё 9 октября. В рамках этой предупредительной меры рекомендуется выполнить следующие действия со всеми моделями Trezor, приобретёнными у CryptoBilis начиная с марта 2026 года: если кошелёк уже использовался, переведите средства в новый кошелёк с совершенно новой мнемонической фразой; если он ещё не был инициализирован, пока не настраивайте его и тем более не вводите существующую фразу для восстановления.
Сначала проверьте, кто указан продавцом в подтверждении покупки, а затем обратитесь по официальным каналам. Не передавайте мнемоническую фразу тем, кто представляется службой поддержки. При переводе также тщательно проверьте адрес получателя целиком. Аппаратные кошельки по-прежнему подвержены рискам, связанным с цепочкой поставок и действиями пользователя.
Пригласительный код кошелька Binance: MOLLY666