

Кража 6,4 млрд долларов: как гонка длиной 54 минуты и одна оплошность раскрыли криптовалютных воров из Северной Кореи
В новом расследовании компании Chainalysis, отслеживающей транзакции в блокчейне, подробно изложена хронология взлома Binance. В отчёте раскрывается, кто совершил крупнейшую кражу криптовалюты в истории, как злоумышленников поймали при попытке отмыть деньги и как отчаянная гонка длиной 54 минуты помешала им обналичить почти половину добычи.
Кто за этим стоял?
Chainalysis подтвердила, что за кражей 6,4 млрд долларов стояла TraderTraitor — северокорейская хакерская группа, действующая под эгидой правительства и похищающая криптовалюту для финансирования режима.
Следователи доказали связь 30 октября 2026 года в 00:30 по восточному времени США: хакеры допустили критическую ошибку — отправили часть украденных монет Binance на те же самые кошельки, где уже хранились средства, похищенные во время взлома Bitget в сентябре 2026 года, который уже связывали с Северной Кореей.
Гонка длиной 54 минуты: минута за минутой
Всё началось 29 октября 2026 года в 16:20 по восточному времени США, когда из горячих кошельков Binance начали уходить примерно 6,4 миллиарда долларов.
На $ETH злоумышленник воспользовался кошельком, пополненным через Tornado Cash, чтобы отправить действительные подписанные разрешения, которые обманом заставили горячий кошелёк Binance выполнить код самого хакера и полностью опустошить его.
После того как деньги были выведены, хакеры столкнулись с огромной проблемой: ни одна компания не может заморозить биткоин и ETH, но у долларовых стейблкоинов, таких как USDT и USDC, есть кнопка экстренной заморозки, которой управляют их эмитенты (Tether и Circle).
Чтобы опередить заморозку, хакер поспешно перевёл 500 миллионов долларов** в украденных стейблкоинах на торговый кошелёк и потратил **20 минут**, обменяв **325 миллионов долларов в стейблкоинах на ETH стоимостью 285 миллионов долларов** — сознательно потеряв **40 миллионов долларов на сделке**, лишь бы превратить доллары, которые можно заморозить, в ETH, который заморозить нельзя.
Всего 10 минут спустя хакер перевёл оставшиеся 175 миллионов долларов в стейблкоинах на временные кошельки, пытаясь опередить внесение адресов в чёрный список.
Затем, в 17:14 по восточному времени США — всего через 54 минуты после начала взлома, — эмитенты стейблкоинов, правоохранительные органы и Chainalysis начали блокировать кошельки, заморозив около 2,8 миллиарда долларов до того, как хакеры успели обменять эти средства.
Новый роботизированный трюк, который теперь используют хакеры
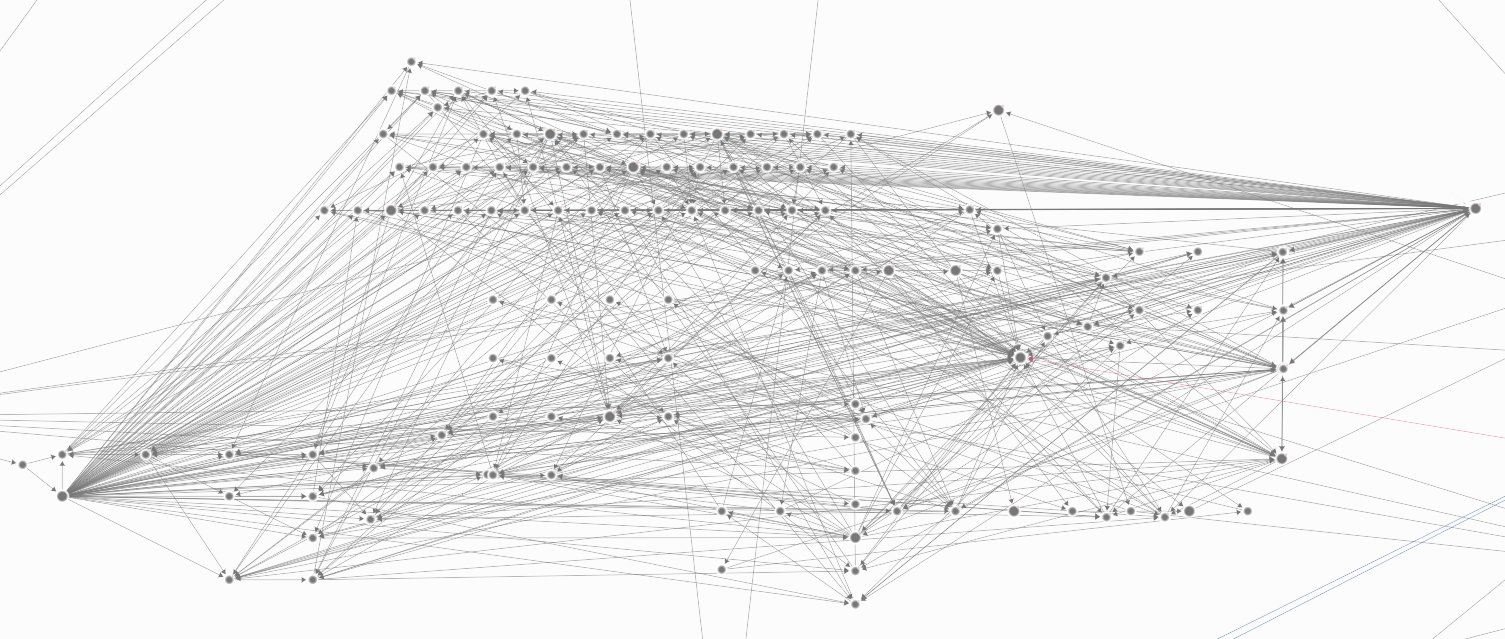
Чтобы скрыть оставшиеся монеты, которые нельзя заморозить, Chainalysis обнаружила совершенно новую автоматизированную программу, совершающую тысячи переводов за считаные минуты. Вместо того чтобы переводить украденные деньги напрямую, программа гоняет монеты по кругу — обратно на кошельки, которые уже использовались в цепочке, — чтобы запутать следователей.
Сотни новых кошельков действуют по одному и тому же чёткому алгоритму: сначала кошелёк получает ровно 1 TRX (для оплаты сетевых комиссий), затем — партию украденных средств, а через несколько секунд переводит деньги на следующий адрес.
Главные выводы
1️⃣ Несмотря на то что 6,4 миллиарда долларов — крупнейшая кража криптовалюты в истории, заморозка 2,8 миллиарда долларов менее чем за час показывает: крупные криптокомпании и следователи теперь могут блокировать украденные цифровые доллары быстрее, чем хакеры успевают их продать.
2️⃣ Binance покрывает все невозмещённые потери пользователей за счёт страхового резерва SAFU, однако Chainalysis предупреждает: автоматизированные инструменты для взлома и отмывания денег работают быстрее, чем когда-либо, а значит, биржам необходимо усовершенствовать систему одобрения выводов средств с горячих кошельков.
Главный вопрос: как вы думаете, сможет ли Северная Корея когда-нибудь обналичить биткоин и ETH, которые нельзя заморозить, если все биржи следят за её кошельками?
