


29 октября Cursor удалил из своего магазина расширений скомпрометированное расширение Claude Code. Это произошло после того, как исследователи обнаружили, что вредоносные расширения устанавливали SSH-бэкдор. По оценкам, пострадать могли около 5 000 пользователей. Проблема не была связана с ИИ-моделью Anthropic Claude. Вместо этого вредоносная программа стала доступна разработчикам через магазин расширений Cursor.
Две заражённые сборки оставались незамеченными одиннадцать часов
Две скомпрометированные версии Anthropic.claude-code — 2.1.312 и 2.1.313 — были доступны для скачивания в магазине Cursor для Windows и macOS. Согласно уведомлению Cursor, они оставались там около одиннадцати часов 29 октября — с 2:27 до 13:35 по тихоокеанскому времени.
Anthropic не создавала ни один из вредоносных плагинов. OpenSourceMalware проверила версию 2.1.313 и выяснила, что официальный пакет npm, публикация в Open VSX и версия в Microsoft VS Code Marketplace не пострадали.
Бэкдор, добавленный перед настоящим расширением
Злоумышленник спрятал загрузчик из 66 строк в начале JavaScript-файла расширения. Это означало, что вредоносный код запускался раньше легитимного расширения. Как объяснила OpenSourceMalware:
Пользователю не нужно начинать диалог с Claude. Достаточно загрузить модуль расширения.
После активации код мог собирать информацию о компьютере и типах хранящихся на нём учётных данных. Он также создал SSH-ключ svc-telemetry и попытался настроить обратный туннель к адресу 134.209.82.225. Одновременно он отправлял данные о компьютере по HTTP через порт 8099.
По заявлению Cursor, попытки использовать SSH обычно не удавались без прав администратора. Несмотря на это, шпионский ключ и скрипты закрепления могли остаться на компьютере. Код мог продолжить собирать и передавать информацию о компьютере.
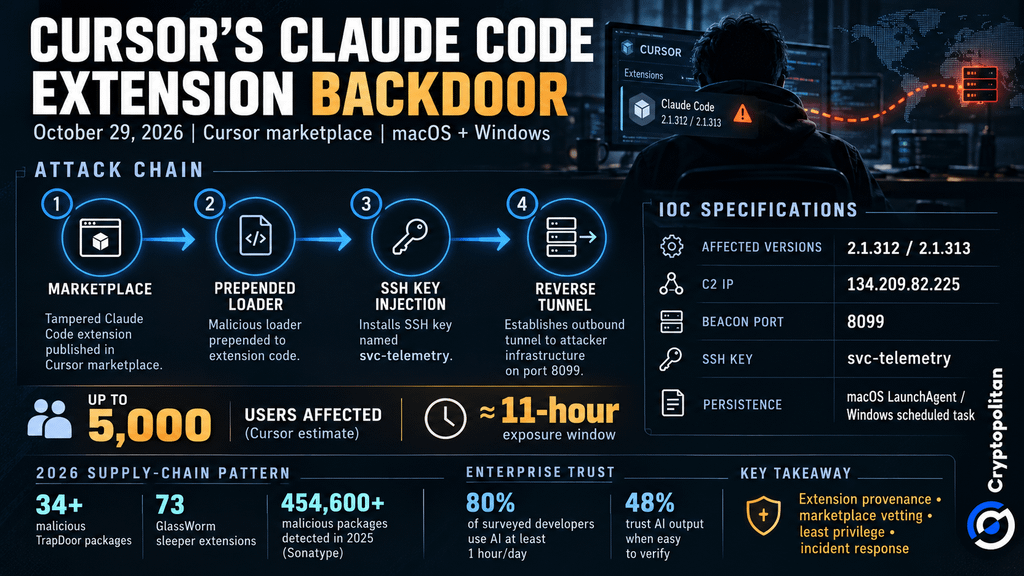 Бэкдор в расширении Cursor Claude Code: цепочка атаки, ключевые индикаторы компрометации и 5 000 пользователей под угрозой
Почему простого удаления может быть недостаточно
Cursor удалила вредоносное ПО и временно закрыла свой маркетплейс. Компания также проверила другие расширения и связалась с хостинг-провайдером, чтобы отключить сервер злоумышленника. Но это не означало, что компьютеры пострадавших пользователей были в безопасности. В рекомендациях по безопасности Cursor предупредила:
«Удаления расширения может быть недостаточно — полезная нагрузка устанавливает отдельные скрипты закрепления, которые продолжают работать».
Примеры таких скриптов закрепления — LaunchAgent в macOS и запланированная задача в Windows. Cursor рекомендовала пострадавшим разработчикам удалить SSH-ключ svc-telemetry и запустить скрипты очистки компании. Разработчикам следует воспользоваться отдельным доверенным устройством, чтобы сменить учётные данные, к которым они имели доступ с заражённого компьютера.
Почему этот инцидент вписывается в тенденции 2026 года
Инцидент с Cursor — часть более масштабной проблемы. Злоумышленники всё чаще нацеливаются на инструменты, которыми разработчики пользуются и которым доверяют. Cloud Security Alliance сообщила о кампании TrapDoor, в рамках которой более 34 вредоносных пакетов внедряли скрытые инструкции в файлы конфигурации ИИ-ассистентов.
Тем временем кампания GlassWorm использовала расширения-«спящие агенты», чтобы атаковать учётные данные и криптокошельки разработчиков. Ранее Cryptopolitan сообщала о 73 подобных расширениях, обнаруженных компанией Socket.
Проблема выходит за рамки расширений. Sonatype обнаружила более 454 600 новых вредоносных пакетов в 2025 году. Cryptopolitan также рассказывала об отравленных библиотеках npm, выявленных компанией. Это были отдельные атаки, и подтверждённых связей между их организаторами нет.
Доверие становится отдельным пунктом в корпоративных договорах
Рост угроз очевиден на фоне всё более широкого использования разработчиками инструментов ИИ. Согласно Octoverse от GitHub, активность разработчиков выросла благодаря растущей популярности систем ИИ.
Согласно опросу Stack Overflow, проведённому в 2026 году, 80% респондентов сообщили, что используют инструменты ИИ не менее часа в день. Однако опрос также показал, что 48% респондентов доверяют контенту, созданному ИИ, только если его достоверность легко проверить.
Для компаний всё более широкое использование инструментов ИИ несёт новые риски для безопасности. Компании могут начать требовать более строгих проверок маркетплейсов, подтверждений того, что расширения поступают из легитимных источников, и более жёсткого контроля доступа. Они также могут ожидать от поставщиков более быстрой реакции на инциденты безопасности.
Эти меры безопасности могут стать ещё одной статьёй расходов при внедрении инструментов ИИ. Однако пока речь идёт о потенциальных затратах, а не о фактических финансовых потерях от инцидента с Cursor.
Не просто читайте новости о криптовалютах — разбирайтесь в них. Подпишитесь на нашу рассылку. Это бесплатно.