Взлом Binance на $6,3 млрд: один ноутбук, 20 минут и важный урок
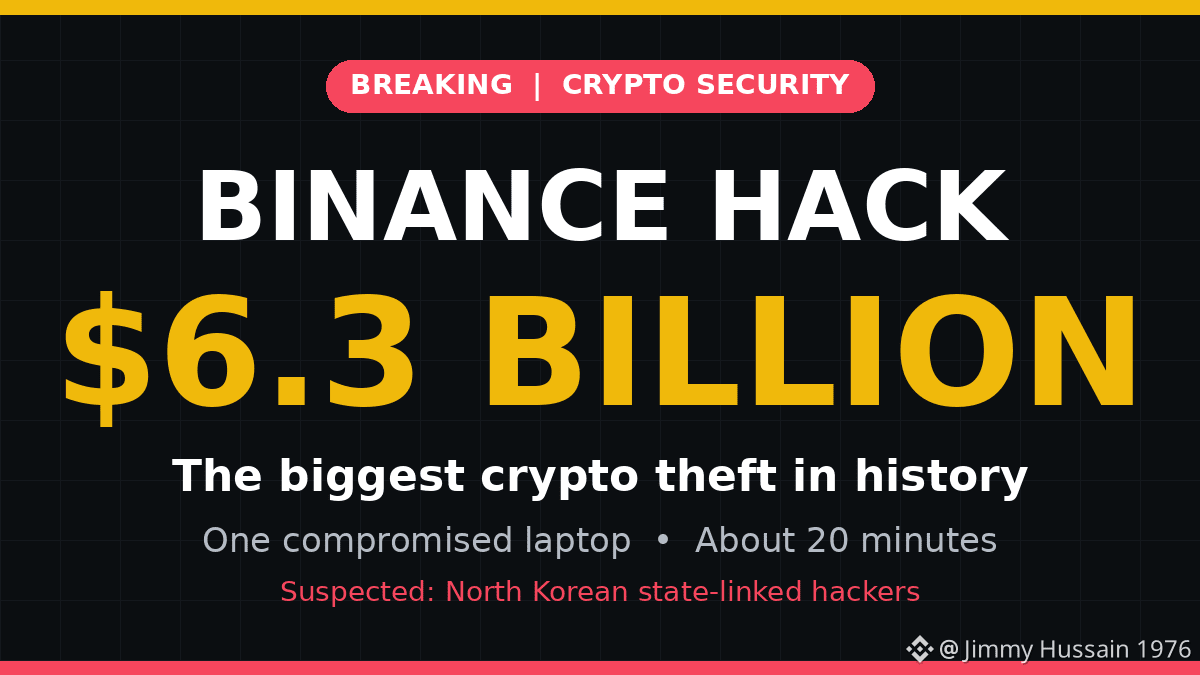
29 октября Binance, крупнейшая в мире криптобиржа, сообщила о взломе, ущерб от которого оценивается в $6,3 млрд. Это крупнейшая кража криптовалюты за всю историю — более чем в четыре раза масштабнее взлома Bybit в феврале 2025 года.
Что пошло не так?
По предварительным данным Binance, причиной стал взлом ноутбука DevOps-инженера. Как сообщается, полученный доступ позволил злоумышленнику добраться до контейнера службы и инициировать несанкционированные выводы средств. Binance заявляет, что приватные ключи не утекли и что к инциденту привели несколько факторов, а не только одно устройство. По данным TRM Labs, вывод средств занял всего около 20 минут.
Кого подозревают?
TRM Labs и Elliptic связывают атаку с хакерами, имеющими отношение к властям Северной Кореи. Это оценка исследователей, а не окончательный официальный вывод.
Главный урок
Слабым звеном оказались не блокчейн и не криптография. Им стало одно устройство с чрезмерно широким доступом. Злоумышленник не взломал хранилище — он получил доступ к процессу, который его открывает.
Чему может научиться любой бизнес?
1. Ограничьте доступ, который есть у устройств отдельных сотрудников.
2. Требуйте одобрения нескольких сотрудников для крупных переводов.
3. Установите автоматические лимиты и оповещения для крупных выводов средств.
Binance заявляет, что средства пользователей в безопасности, и обещает покрыть убытки. По сообщениям, около $3 млрд заморожено в блокчейне. Даже самые крупные платформы защищены лишь настолько, насколько защищено их самое уязвимое устройство.
Факты основаны на общедоступных сообщениях по состоянию на 30 октября 2026 года. Расследование продолжается.
#Binance #ВзломBinance #БезопасностьКриптовалют #BNB #Bitcoin #НовостиКриптовалют #Кибербезопасность #СевернаяКорея #КражаКриптовалюты #БезопасностьWeb3 #BinanceSquare #ЦифровыеАктивы $BNB $BTC