

Шокирующий инцидент с безопасностью Binance вызвал серьёзные вопросы о защищённости горячих кошельков.
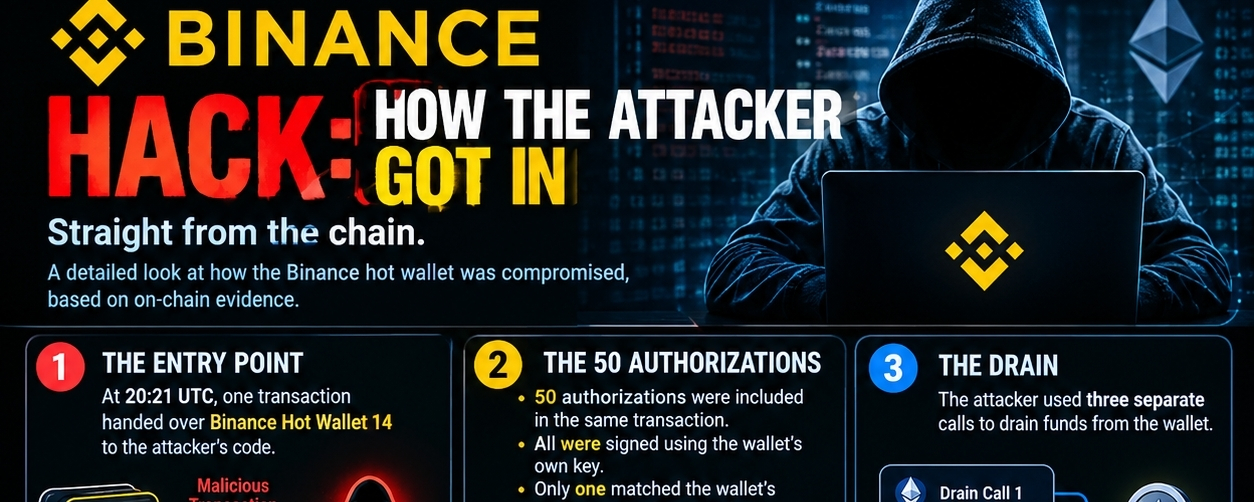
В 20:21 UTC транзакция предоставила злоумышленнику доступ к горячему кошельку Binance № 14 с помощью вредоносного кода.
🔍 Что произошло?
- В одну транзакцию были включены 50 разрешений.
- Все они были подписаны собственным ключом кошелька.
- Только одно разрешение соответствовало следующему nonce кошелька и было выполнено.
- Злоумышленник использовал три отдельных вызова, чтобы вывести средства.
- Кошелёк злоумышленника пополнялся средствами на оплату газа, частично выведенными через Tornado Cash.
- Первый зафиксированный вывод средств произошёл 28 октября, примерно за 37 часов до атаки.
⚠️ Главная причина для беспокойства: похоже, злоумышленник мог заставить кошелёк Binance подписывать транзакции своим ключом.
💰 Согласно предоставленным сведениям об инциденте, около 94% средств в Ethereum, предположительно, остаются замороженными.
Этот инцидент показывает, насколько опасными могут быть скомпрометированные права на подпись, даже если транзакции в блокчейне остаются полностью прозрачными.
Я буду внимательно следить за расследованием в блокчейне. Новые сведения могут показать, как злоумышленник получил доступ.
Будьте бдительны. Защищайте свои активы. Проводите собственное исследование!
#Binance #CryptoSecurity #CRYPTOHYPER5 #Ethereum #blockchain $BTC
