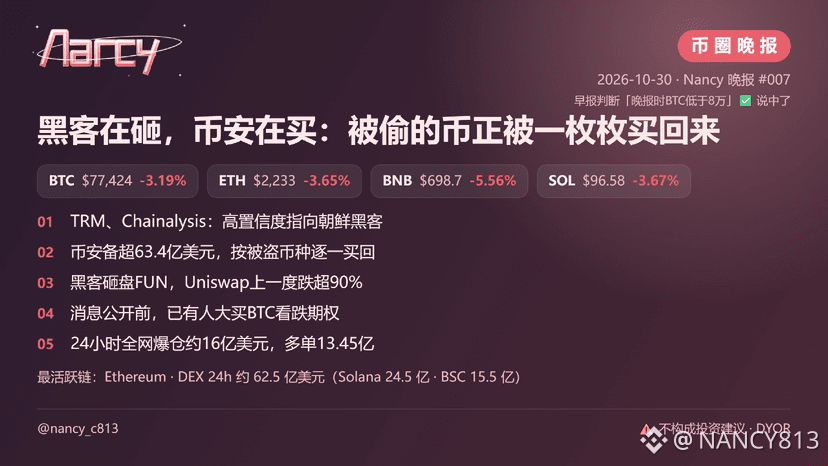
Сегодня на крипторынке разыгралась поистине сюрреалистичная сцена: с одной стороны, хакеры одну за другой сбрасывали в ончейн-пулы монеты, украденные у Binance; с другой — сама Binance, у которой эти монеты украли, скупала точно такие же монеты на биржах и внебиржевом рынке. Ещё более невероятно то, что, по оценке двух компаний, занимающихся анализом блокчейна, продавец по ту сторону сделки, вероятно, был из Северной Кореи.
Как сообщает Decrypt, сегодня TRM Labs и Chainalysis с «высокой степенью уверенности» связали кражу примерно на 6,3 млрд долларов с северокорейской хакерской группировкой TraderTraitor. Самое весомое доказательство Chainalysis — обнаружение того, что эти украденные средства в режиме реального времени смешивались с деньгами, похищенными в прошлом месяце у другой платформы и уже приписанными Северной Корее. По словам TRM, методы подготовки, начатой задолго до атаки, полностью совпадают с теми, что использовались при краже примерно 1,5 млрд долларов с криптобиржи в феврале 2025 года и атаке на KelpDAO в апреле этого года.
TRM считает, что взломали систему подписания транзакций горячих кошельков Binance. Сама Binance сообщила, что расследование началось после взлома ноутбука одного из инженеров, а позднее были обнаружены «дополнительные точки проникновения».