$BNB
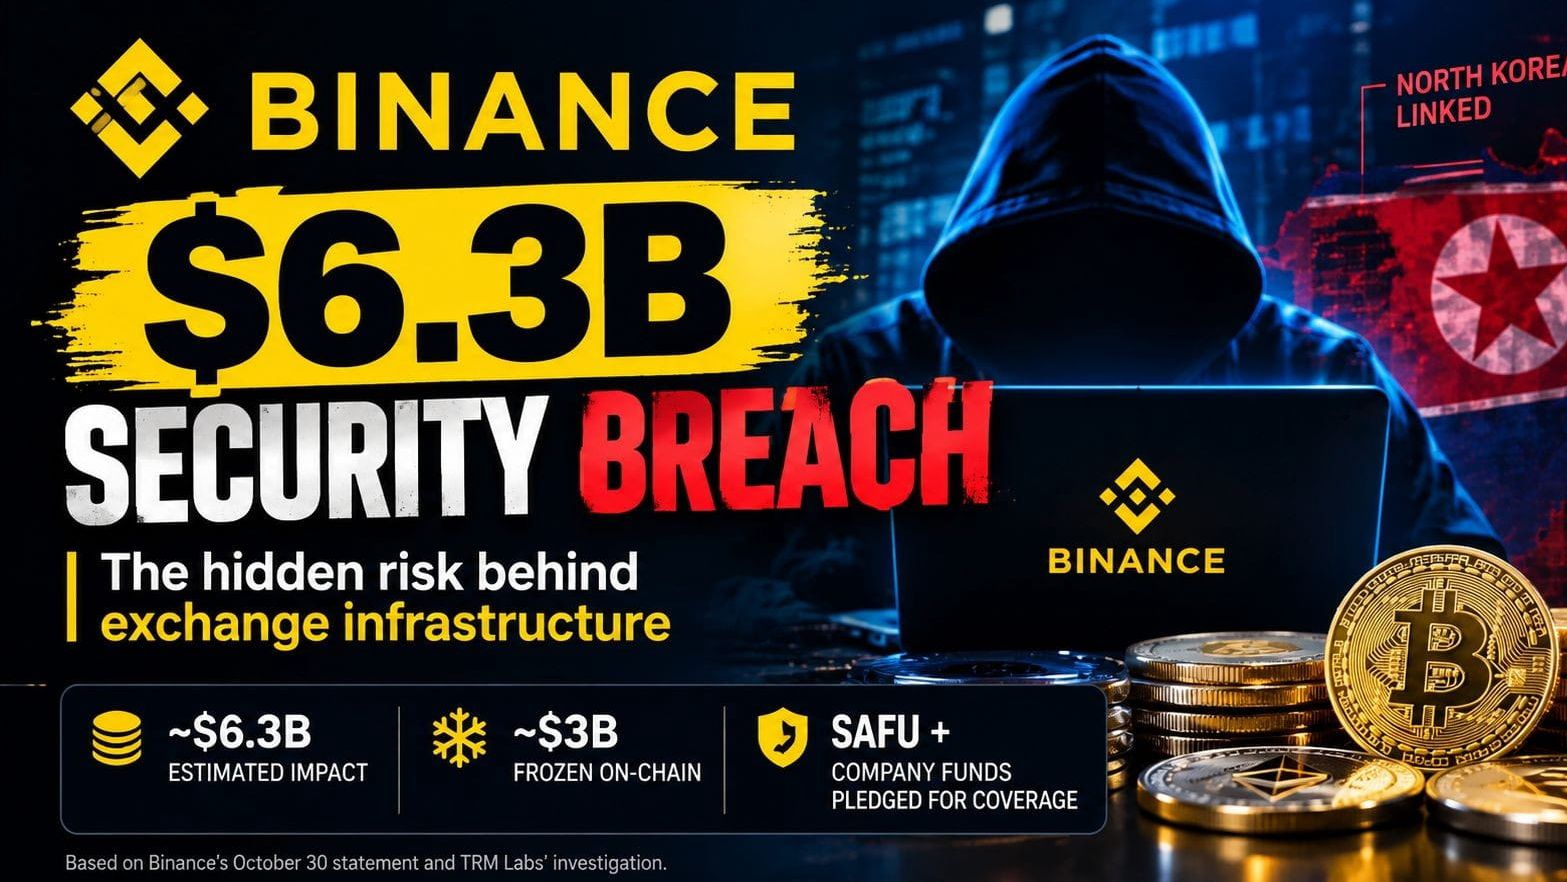
Взлом системы безопасности Binance на $6,3 млрд выявил проблему более серьёзную, чем кража криптовалюты.
Это не просто очередной инцидент с безопасностью биржи. Он поднимает серьёзные вопросы об операционной безопасности на уровне инфраструктуры.
По данным TRM Labs, 29 октября из связанных с Binance кошельков в нескольких блокчейнах ушло около $6,3 млрд в криптоактивах. Позже Binance подтвердила инцидент и сообщила, что предварительное расследование указывает на возможную компрометацию ноутбука инженера DevOps, что могло позволить проводить несанкционированные транзакции на вывод средств.
По сообщениям, около $3 млрд удалось заморозить. Binance заявляет, что покроет убытки за счёт SAFU и средств компании.
Но вот на что, по-моему, стоит обратить больше внимания
Главный урок не просто в том, что хакеры обнаружили уязвимость. Доступ к критически важной инфраструктуре может стать системным риском, даже если нет свидетельств утечки приватных ключей от кошельков.
Это важное различие.
Криптовалютные биржи могут вкладывать значительные средства в холодное хранение, подтверждение резервов и защиту пользователей. Но если не работают средства контроля операционного доступа, внутренние разрешения и системы авторизации вывода средств, эти меры защиты сталкиваются с проблемой совсем иного рода.
А заморозка украденных активов — это не то же самое, что предотвращение первоначального взлома.
Следующим настоящим испытанием для Binance станет прозрачность: подробный технический разбор инцидента, независимо проверяемые данные о возврате средств и усиление мер контроля, направленных на устранение реальной причины сбоя.
Как вы думаете, заставит ли этот инцидент всю индустрию криптобирж пересмотреть подход к операционной безопасности?