

Ранним утром 30 октября Binance подверглась крупнейшей в истории хакерской атаке: активы на сумму около 6,3 млрд долларов вывели из восьми блокчейнов всего за 40 минут, причём сильнее всего пострадал Ethereum. Виной всему EIP-7702, появившийся в обновлении Pectra в 2025 году.
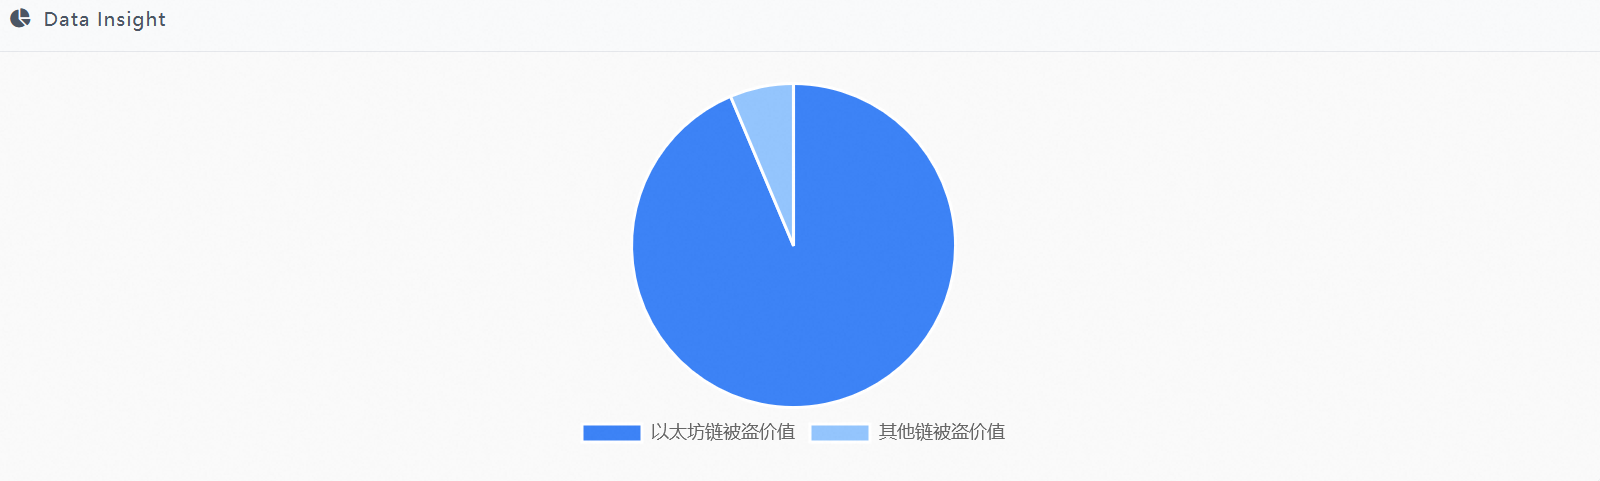
Схема атаки
28 октября атакующий вывел небольшую сумму из Tornado Cash, чтобы оплатить комиссию; днём 29 октября развернул окончательный вредоносный контракт (Solidity 0.8.28, признающий единственным владельцем только атакующего); вечером 29 октября и ранним утром 30 октября два тестовых кошелька дважды отработали весь процесс, причём последняя репетиция состоялась всего за 3,5 часа до начала атаки.
В 4:20:59 UTC атакующий отправил транзакцию с 50 запросами на авторизацию EIP-7702, охватывающими 50 последовательных nonce — с 18914775 по 18914824. Nonce горячего кошелька Binance меняется каждую секунду, поэтому предугадать, какой из них сработает, невозможно. Так появилась «рассылка авторизаций». При исполнении в Ethereum автоматически отбрасываются 49 недействительных подписей, и срабатывает только одна — та, что попадает в актуальное временное окно.
После этого хакеру больше не понадобился приватный ключ Binance: он напрямую вызвал смарт-контракт и за один раз опустошил горячий кошелёк Binance 14, похитив 64 вида токенов, включая 167464 ETH и 1,615 млрд USDT. Через 24 секунды Binance 16 подписала приватным ключом обычный перевод и отправила 28005,6 ETH на тот же адрес. В 4:41 злоумышленник, действуя от имени администратора Binance 14, запланировал транзакцию через Binance 34 и вывел около 780 млн USDC.
В чём была уязвимость?
Логика проверки была такой: «достаточно совпадения nonce хотя бы у одного элемента», а не «каждый элемент проверяется отдельно». Кортеж авторизации содержал только chain_id, address и nonce — в нём не было ни получателя, ни суммы, ни данных вызова. Система подписи попросту не могла отличить обычную авторизацию от злонамеренного делегирования. Кроме того, делегирование сохранялось и после того, как вступало в силу. Через два часа после инцидента Шэнь Юй всё ещё предупреждал: «Ключи ведь по-прежнему у Binance, а то злополучное разрешение всё никак не отзывают».
Приватный ключ не утек — системой подписи манипулировали
Хакер взломал ноутбук инженера DevOps и получил доступ к контейнеру сервиса, что позволило ему управлять системой подписи. HSM и MPC могут гарантировать, что фрагменты приватного ключа не извлекут, но не могут помешать «дать системе команду подписать что-то опасное».
Не впервые
В июле 2025 года Scam Sniffer уже сообщал о фишинговой атаке с использованием EIP-7702, в результате которой ущерб составил около 146 тысяч долларов. Кража средств у MORPHO в октябре также была связана с этим механизмом.
Если новые функции быстро внедряют в основную сеть, а тестирование на устойчивость к атакам не поспевает за ними, они становятся новым инструментом в арсенале злоумышленников.