


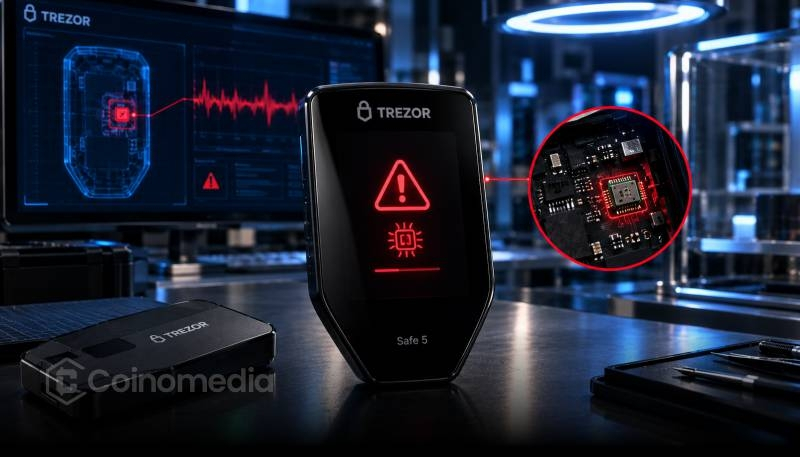
Trezor расследует подозрение на наличие аппаратного импланта в кошельке Safe 5, приобретённом у реселлера CryptoBilis.
Клиентам, купившим устройства Trezor у CryptoBilis начиная с марта 2026 года, настоятельно рекомендуется перевести средства на новые кошельки.
О потерях клиентов не сообщалось, а при проверке четырёх устройств признаков вмешательства обнаружено не было.
Trezor выпустила срочное предупреждение о безопасности после получения заслуживающего доверия сообщения о предполагаемом вредоносном аппаратном импланте в одном из её криптовалютных кошельков.
Затронутый продукт — Trezor Safe 5, предположительно приобретённый у реселлера CryptoBilis в августе 2026 года.
Предупреждение Trezor об аппаратных кошельках прозвучало на фоне растущих опасений по поводу попадания физически модифицированных устройств для хранения криптовалюты в розничные каналы продаж.
Однако Trezor пока не получила подозрительное устройство для проверки.
Поэтому компания не подтвердила, что в кошельке действительно есть вредоносная закладка.
Важно отметить, что ни один клиент CryptoBilis не сообщил о потере криптовалюты в связи с предполагаемым инцидентом.
Производитель продолжает расследование и одновременно принимает меры предосторожности для защиты клиентов.
Аппаратные кошельки предназначены для безопасного хранения закрытых ключей криптовалюты, поэтому физическая целостность устройства имеет решающее значение.
В зависимости от способа модификации скомпрометированное устройство потенциально может раскрыть конфиденциальную информацию о кошельке.
Trezor призывает клиентов CryptoBilis перевести средства
После предупреждения об аппаратных кошельках Trezor компания рекомендовала клиентам, купившим устройства Trezor у CryptoBilis начиная с марта 2026 года, перевести криптовалюту на вновь созданные кошельки.
Trezor настоятельно рекомендует сгенерировать новые фразы восстановления, а не продолжать использовать прежние.
Фраза восстановления — это набор слов, используемый для восстановления доступа к криптовалютному кошельку.
Если злоумышленник получит эту информацию, он может получить доступ к связанным с ней средствам.
Клиентам следует создать кошельки на замену с помощью надёжного проверенного устройства и убедиться, что новая фраза восстановления сгенерирована независимо.
Простого сброса потенциально скомпрометированного устройства или повторного использования прежней фразы восстановления может быть недостаточно для устранения риска.
Пользователям также следует не вводить фразы восстановления на сайтах и не сообщать их тем, кто утверждает, что оказывает поддержку.
Это предупреждение носит предупредительный характер и не означает, что все кошельки Trezor, проданные через CryptoBilis, были скомпрометированы.
Trezor, второй по величине производитель аппаратных кошельков, предупреждает о подозрении на аппаратную закладку в устройстве, проданном реселлером
Trezor сообщила, что получила заслуживающее доверия сообщение о подозрении на аппаратную закладку в устройстве Trezor Safe 5, приобретённом у реселлера CryptoBilis в августе 2026 года. … pic.twitter.com/Ho7T37aDhn
— Wu Blockchain (@WuBlockchain) 30 октября 2026 года
Расследование Trezor продолжается после сообщений от Ledger
Последнее предупреждение Trezor об аппаратных кошельках последовало за ранее возникшими опасениями из-за модифицированных устройств Ledger.
9 октября Trezor исключила CryptoBilis из своей сети реселлеров после сообщений о модифицированных аппаратных кошельках Ledger.
В рамках расследования компания также проверила четыре устройства Trezor.
На этих четырёх устройствах не обнаружили следов вмешательства.
Однако предполагаемое устройство Safe 5 пока не было проверено, поэтому ключевое обвинение остаётся неподтверждённым.
Этот инцидент подчёркивает важность защиты аппаратных средств для работы с криптовалютой на всех этапах распространения.
Даже хорошо разработанные аппаратные кошельки могут быть уязвимы, если устройства физически модифицируют до того, как они попадут к покупателям.
Пока Trezor призывает клиентов CryptoBilis, которых это могло затронуть, в первую очередь перевести свои активы на кошельки с новыми фразами восстановления.
Компания не подтвердила факт успешной атаки с использованием подозрительного устройства Safe 5, расследование продолжается.