


Проще говоря, атакующий некоторое время заранее готовился в блокчейне, а затем с помощью одной делегации EIP-7702 превратил горячий кошелёк Binance Binance 14 в собственный контракт и на рассвете начал выводить средства. К утру с адресов, связанных с горячим кошельком Binance, было выведено около 5,643 млрд долларов — через Ethereum, Bitcoin, Tron и несколько сетей L2. Эмитенты Tether, Circle, Ripple, World Liberty и другие объединили усилия и заморозили около 2,54 млрд долларов — примерно 45% от выведенных средств. На данный момент злонамеренная делегация всё ещё не отозвана.
Официальная позиция Binance пока неизменна: компания расследует потенциальную проблему безопасности, средства пользователей полностью защищены.
Binance: кража произошла не в результате взлома одного устройства или действий одного сотрудника; доказательств утечки приватных ключей кошельков не обнаружено
30 октября служба поддержки Binance sisi ответила на вопросы сообщества в социальных сетях: эта атака не была операцией, которую можно было осуществить с помощью всего одного устройства; взлом компьютера одного из сотрудников стал отправной точкой атаки. Атаки на криптовалютные организации, как правило, тщательно целенаправленны, и злоумышленники часто пытаются проникнуть в системы, используя сложные методы.
Binance уже обнаружила важные зацепки, связанные с инцидентом, и незамедлительно приняла меры для контроля рисков. Расследование и отслеживание источника атаки продолжаются. На этом этапе уже задействованы основные механизмы управления рисками и реагирования на чрезвычайные ситуации. Безопасность активов пользователей — наш главный приоритет.
Отвечая на вопрос о том, не были ли у инженеров чрезмерно широкие полномочия, sisi пояснила, что злоумышленники не могли просто воспользоваться правами какого-либо инженера, чтобы перевести средства. Это также не результат, которого один человек мог бы добиться «одним нажатием кнопки». Выявленные аномалии связаны с более сложным процессом атаки. Важно подчеркнуть, что на данном этапе расследование не возлагает вину на конкретных лиц. Компания возьмёт на себя соответствующую ответственность и продолжит работу по устранению последствий и усилению безопасности.
Кроме того, на данный момент нет доказательств утечки приватных ключей кошельков. Безопасность средств пользователей гарантирована: все потери от кражи в результате этого инцидента будут полностью покрыты фондом SAFU и средствами компании, пользователям ничего компенсировать не придётся. На данный момент в блокчейне заморожены затронутые активы на сумму около 3 млрд долларов. Binance сотрудничает с правоохранительными органами и компаниями, занимающимися блокчейн-аналитикой, чтобы отследить их; движение средств в блокчейне открыто и доступно для проверки.
Пополнение работает в штатном режиме и не затронуто инцидентом. Вывод средств приостановлен в качестве меры предосторожности; ожидается, что он будет возобновлён в течение 48 часов. Точное время будет объявлено в официальном сообщении. Binance продолжит регулярно сообщать о ходе событий, не ставя под угрозу точность расследования, а после устранения последствий и завершения анализа инцидента опубликует подробную информацию и дополнительные меры по усилению безопасности.
SlowMist: за атакой на Binance может стоять северокорейская группировка Lazarus Group
По сообщению BlockBeats, 30 октября компания SlowMist написала в социальных сетях, что обнаружила: в ходе отмывания средств хакеры Binance перевели украденные TRX через кроссчейн-мост Bitget Wallet. Ранее этот адрес использовали хакеры, атаковавшие Phemex. Примечательно, что за атакой на Phemex также стояли хакеры, причастные к атаке на Bybit, — северокорейская группировка Lazarus Group.
Хэ И: возобновление вывода средств ожидается в течение ближайших 48 часов
Со-генеральный директор Binance Хэ И написала в социальных сетях, что сервис пополнения счетов на платформе Binance работает в обычном режиме и не затронут инцидентом. Команда Binance оптимизирует и обновляет сервис вывода средств и механизмы контроля связанных адресов. Ожидается, что вывод средств начнут возобновлять в течение ближайших 48 часов.
Binance: фонд SAFU и средства компании покроют все убытки
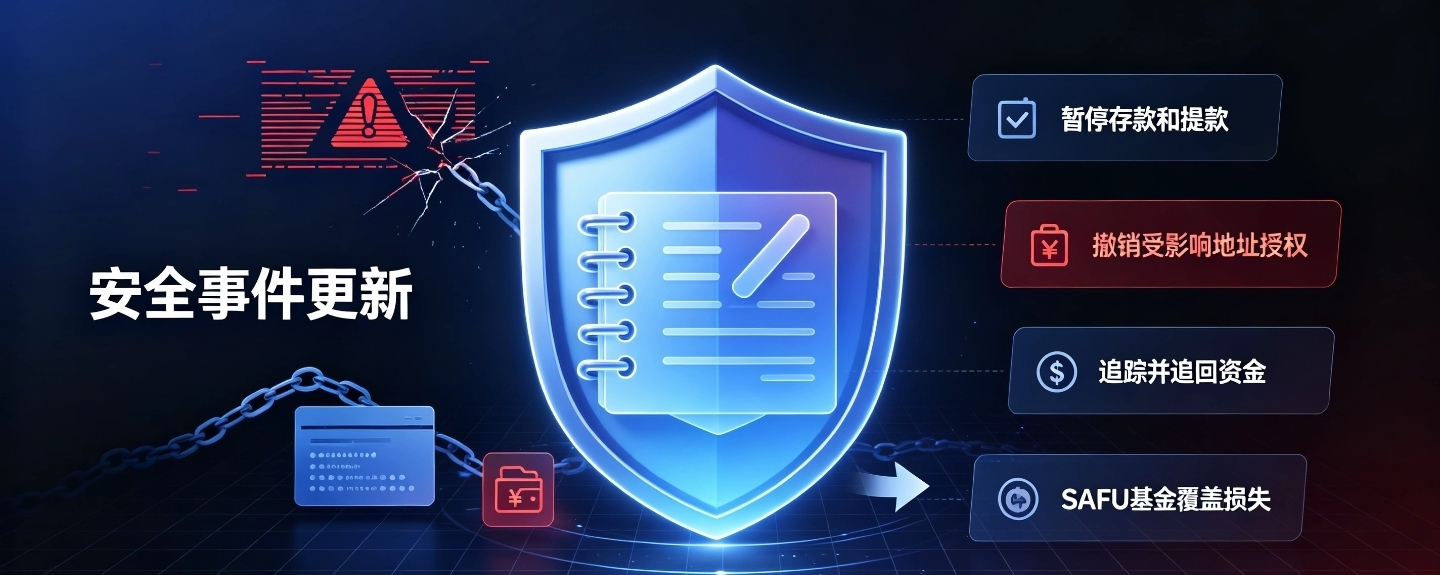
В последнем объявлении Binance подтвердила, что все убытки от этой хакерской атаки будут покрыты фондом SAFU и средствами компании. Binance ещё раз подчеркнула, что средства пользователей находятся в безопасности. После завершения работ по устранению последствий будет опубликовано обновлённое подтверждение резервов. В качестве немедленных мер Binance: временно приостановила пополнение и вывод средств до завершения проверок безопасности; отозвала разрешения для затронутых адресов; связалась с правоохранительными органами и партнёрами по блокчейн-аналитике, чтобы отследить средства и вернуть их.
Binance: инцидент безопасности мог быть связан со взломом ноутбука DevOps-инженера; предварительная оценка ущерба — около 6,3 млрд долларов
30 октября Binance опубликовала обновление об инциденте безопасности. Согласно предварительным результатам расследования, инцидент мог быть связан со взломом ноутбука DevOps-инженера. Это позволило злоумышленникам проникнуть в сервисный контейнер и отправить несанкционированные транзакции на вывод средств. Доказательств утечки приватных ключей кошельков пока не обнаружено. Предварительная оценка общего ущерба составляет около 6,3 млрд долларов; связанные активы заморожены совместно с партнёрами по блокчейн-аналитике, в том числе около 3 млрд долларов — в блокчейне. Binance покроет все убытки за счёт фонда SAFU и средств компании. Средства пользователей в безопасности; после завершения восстановительных работ будет опубликовано обновлённое подтверждение резервов.
В качестве немедленных мер Binance временно приостановила пополнение и вывод средств для проведения проверок безопасности, отозвала разрешения для затронутых адресов и совместно с правоохранительными органами и партнёрами по блокчейн-аналитике отслеживает средства и работает над их возвратом. Полный технический разбор будет опубликован после завершения расследования и проверки фактов. Получайте актуальную информацию только через официальные каналы.
