#两地址约12.8亿枚USDT遭冻结
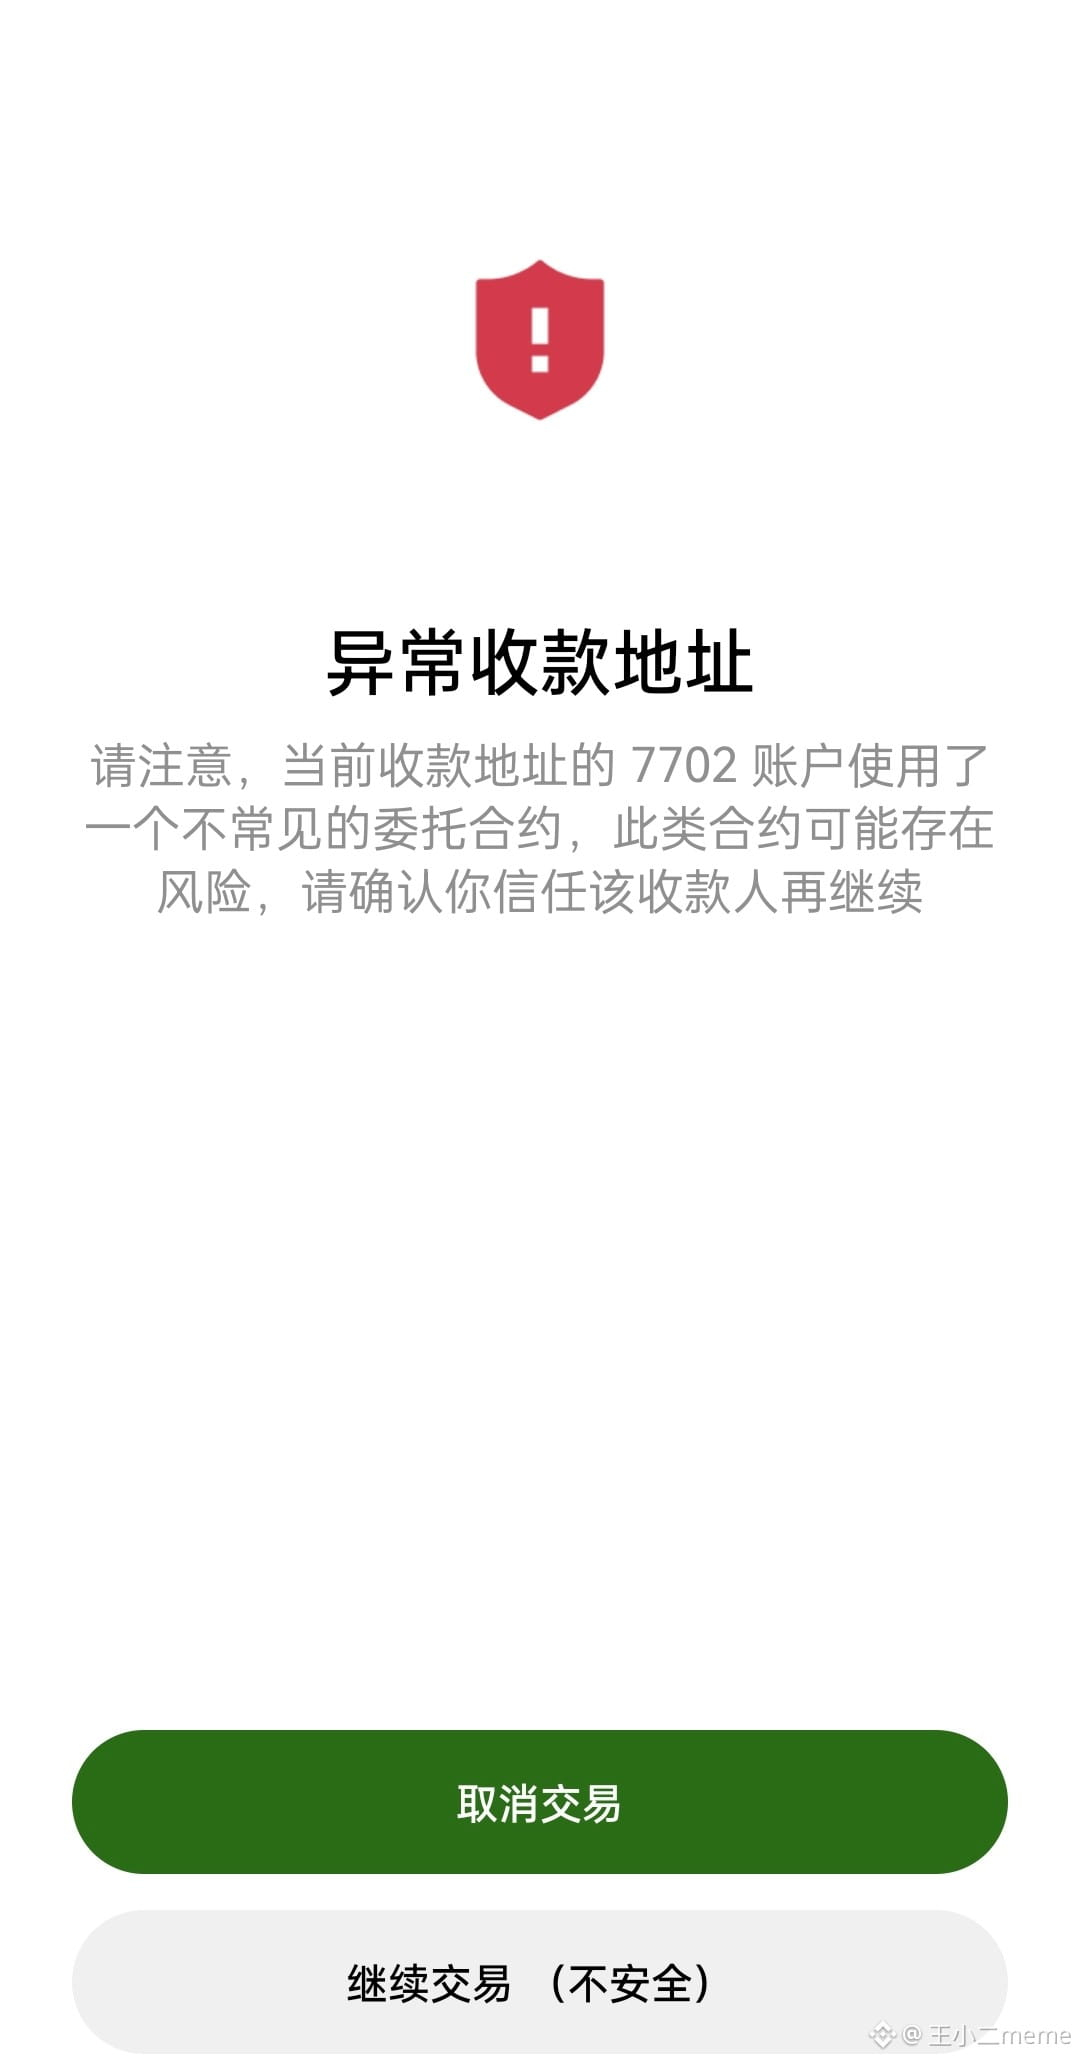
Срочно проверьте свои адреса. Если при переводе BNB через веб-кошелёк OKX, как на изображении 1, отображаются EIP‑7702, set code или delegation — сразу прекращайте и переводите всё ценное в новый кошелёк. Даже горячий кошелёк небезопасен, даже если вы ничего не авторизовывали и не утекали ни приватный ключ, ни сид-фраза. Суть в том, что после транзакции в горячем кошельке можно незаметно авторизовать делегированный контракт 7702. Всё-таки Сюй из OKX — технарь по образованию.
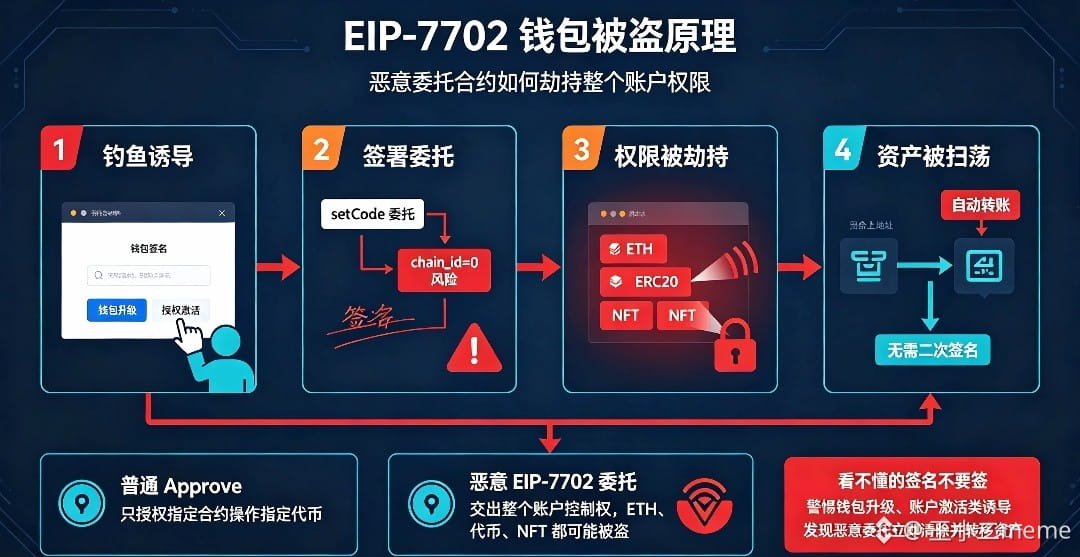
Не соглашайтесь на обновление горячего кошелька. Мошенники маскируются под «Обновление кошелька|Бесплатный Gas|Активация аккаунта|ИИ-кошелёк» и просят подписать делегированную подпись EIP‑7702. Как только подпись будет создана, кошелёк свяжется с написанным хакерами контрактом для опустошения счёта. Как только на кошелёк поступят средства, они будут автоматически переведены — повторно подписывать что-либо не нужно. Кража происходит незаметно, и вы можете даже не понять, что случилось.
Если при подписании транзакции chain_id установлен в 0, делегированная подпись действует во всех EVM-сетях.
Если скомпрометирована одна сеть, активы на этом адресе во всех остальных сетях — BSC, Polygon, ETH и других — тоже в опасности. Если логика инициализации реализована неправильно, кто-то может опередить вас и отправить вашу подпись авторизации, перехватить делегирование и получить контроль над аккаунтом.
Во многих кошельках всплывающие предупреждения сделаны очень плохо: обычные пользователи не понимают, что это не обычная транзакция, и не видят, что речь идёт о делегировании на уровне аккаунта, поэтому легко подписывают не то.
Обычные пользователи не отличают «обычную подпись» от «кортежа авторизации EIP‑7702» и думают, что нужно просто подтвердить всплывающее окно, — так они и попадаются. Даже если у вас есть приватный ключ, риск сохраняется, пока делегирование не отменено.
Вы по-прежнему можете подписывать транзакции приватным ключом, но логика делегированного контракта имеет приоритет. Если хакер настроил автоматическое опустошение кошелька, он сможет вывести все ваши активы. Риск исчезнет, только если вы подпишете новое делегирование, указав в качестве цели адрес 0, чтобы удалить делегирование и отвязать контракт.
Даже в легитимном проекте ошибка в коде делегированного контракта может позволить злоумышленнику воспользоваться уязвимостью и захватить аккаунт — активы всё равно можно потерять.
Срочно проверьте свои адреса. Если при переводе BNB через веб-кошелёк OKX, как на изображении 1, отображаются EIP‑7702, set code или delegation — сразу прекращайте и переводите всё ценное в новый кошелёк. Даже горячий кошелёк небезопасен, даже если вы ничего не авторизовывали и не утекали ни приватный ключ, ни сид-фраза. Суть в том, что после транзакции в горячем кошельке можно незаметно авторизовать делегированный контракт 7702. Всё-таки Сюй из OKX — технарь по образованию.
Не соглашайтесь на обновление горячего кошелька. Мошенники маскируются под «Обновление кошелька|Бесплатный Gas|Активация аккаунта|ИИ-кошелёк» и просят подписать делегированную подпись EIP‑7702. Как только подпись будет создана, кошелёк свяжется с написанным хакерами контрактом для опустошения счёта. Как только на кошелёк поступят средства, они будут автоматически переведены — повторно подписывать что-либо не нужно. Кража происходит незаметно, и вы можете даже не понять, что случилось.
Если при подписании транзакции chain_id установлен в 0, делегированная подпись действует во всех EVM-сетях.
Если скомпрометирована одна сеть, активы на этом адресе во всех остальных сетях — BSC, Polygon, ETH и других — тоже в опасности. Если логика инициализации реализована неправильно, кто-то может опередить вас и отправить вашу подпись авторизации, перехватить делегирование и получить контроль над аккаунтом.
Во многих кошельках всплывающие предупреждения сделаны очень плохо: обычные пользователи не понимают, что это не обычная транзакция, и не видят, что речь идёт о делегировании на уровне аккаунта, поэтому легко подписывают не то.
Обычные пользователи не отличают «обычную подпись» от «кортежа авторизации EIP‑7702» и думают, что нужно просто подтвердить всплывающее окно, — так они и попадаются. Даже если у вас есть приватный ключ, риск сохраняется, пока делегирование не отменено.
Вы по-прежнему можете подписывать транзакции приватным ключом, но логика делегированного контракта имеет приоритет. Если хакер настроил автоматическое опустошение кошелька, он сможет вывести все ваши активы. Риск исчезнет, только если вы подпишете новое делегирование, указав в качестве цели адрес 0, чтобы удалить делегирование и отвязать контракт.
Даже в легитимном проекте ошибка в коде делегированного контракта может позволить злоумышленнику воспользоваться уязвимостью и захватить аккаунт — активы всё равно можно потерять.