

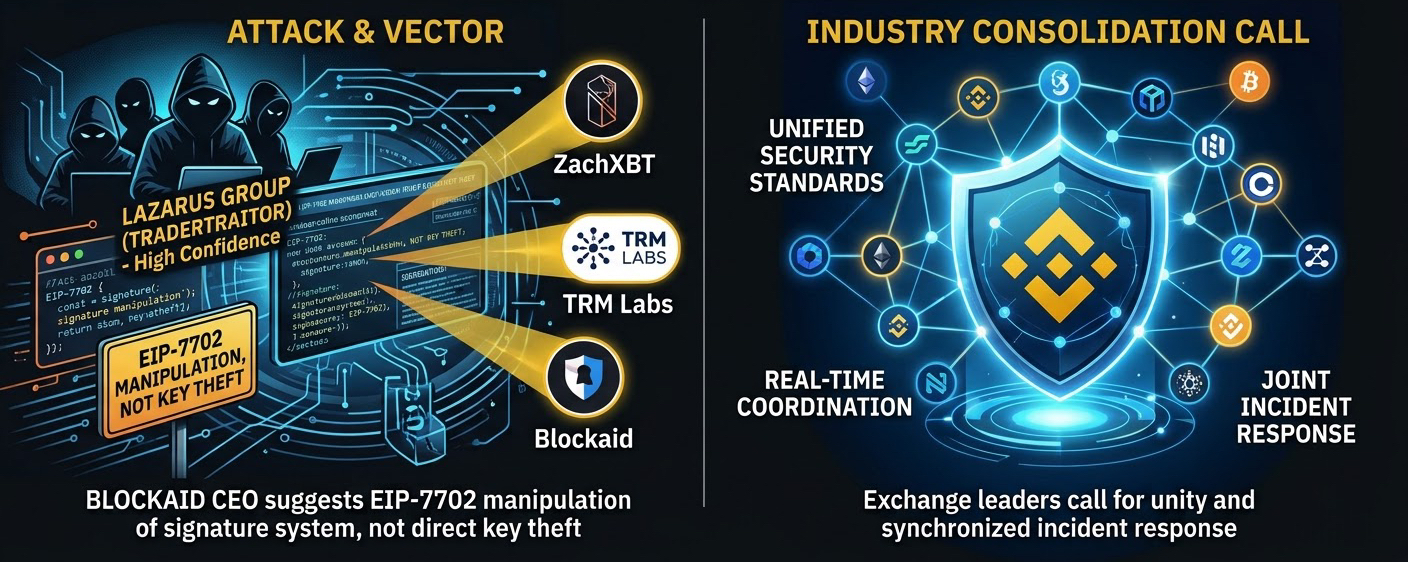
Безопасность в Web3 — это постоянное противостояние сильному противнику. По данным ZachXBT и TRM Labs, за недавней атакой на Binance, по всей видимости, стоит северокорейская группировка Lazarus (TraderTraitor), известная крупнейшими взломами в криптоиндустрии.
🔎 Вектор атаки: EIP-7702
Важно: прямой кражи приватных ключей Binance не было.
По словам генерального директора Blockaid, хакеры манипулировали системой подписей, используя механизм авторизации по протоколу EIP-7702. Фокус атакующих смещается с прямого взлома серверов на эксплуатацию сложных ончейн-механик и стандартов абстракции аккаунтов. Улучшая пользовательский опыт и внедряя новые технологии, отрасль должна одновременно закладывать для них превентивную защиту.
🚨 Вызов для всей криптоиндустрии
В одиночку справиться с угрозами государственного уровня невозможно. Руководство Binance и лидеры рынка призывают немедленно объединить усилия:
Единые стандарты: общие правила проверки подписей и аудита смарт-контрактов для всех платформ Web3.
Реагирование в реальном времени: мгновенный обмен данными киберразведки между биржами для предотвращения атак.
Синхронная блокировка: совместная заморозка похищенных активов с участием аналитиков и эмитентов стейблкоинов.