


Polymarket возобновила торги на своей международной бирже 29 октября 2026 года после вынужденной кратковременной остановки из-за взлома скрипта мониторинга. Биржа приостановила приём ордеров и работу ретрансляторов, а также пообещала вернуть клиентам деньги. Отдельная платформа в США не пострадала.
Скрипт мониторинга, получивший доступ к активным торговым сессиям
Hudson Rock обнаружила вредоносную нагрузку размером 15 187 байт в скрипте мониторинга реальных пользователей компании DebugBear. Она позволяла получить доступ к сохранённой информации об аккаунтах, выяснить, кто из клиентов трейдеров получил разрешение на доступ, а также попытаться продать позиции и перевести токены.
В коде сайта Polymarket также обнаружили, что скрипт DebugBear был удалён. Похоже, атака использовала код, работавший на сайте, а не уязвимость в смарт-контрактах.
Режим только отмены сделок, затем исправление к 15:00 по восточному времени США
29 октября 2026 года Polymarket перевела международную биржу в режим только отмены сделок. В аккаунте компании, посвящённом статусу сервиса, сообщили, что один из поставщиков услуг был скомпрометирован, а дело передано правоохранительным органам Великобритании.
29 октября 2026 года примерно в 15:00 по восточному времени США на Polymarket снова начались торги. Компания объявила о правилах возврата средств. Согласно сообщению CNBC, клиенты, потерявшие менее 10 000 долларов, должны получить возврат до 30 октября 2026 года. Клиентам, потерявшим больше этой суммы, сначала нужно подписать документ об отказе от претензий. Хотя компания сообщила о планах по возврату средств, она не подтвердила, что какие-либо выплаты уже произведены.
DebugBear призвала клиентов удалить её код
DebugBear также признала наличие проблемы с безопасностью. 29 октября 2026 года компания призвала клиентов удалить её код мониторинга, пока специалисты расследуют инцидент.
Мы столкнулись с продолжающимся инцидентом безопасности. Если вы пользуетесь нашим продуктом RUM, удалите встроенный код с вашего сайта.
— DebugBear (@DebugBear) 29 октября 2026 года
Это предупреждение указало на более широкую проблему. Сторонние скрипты могут выполняться на легитимных сайтах. Если такой скрипт скомпрометирован, он может получить доступ к активным пользовательским сеансам в браузере.
Предварительные оценки потерь и подтверждённые убытки
Пока размер финансового ущерба остаётся неясным. Как сообщило CNBC, Betting Intelligence и Polysights отследили вывод средств на сумму не менее 2,7 миллиона долларов с 710 кошельков 29 октября 2026 года.
Тем временем Hudson Rock обнаружила около 2,19 миллиона долларов на резервном адресе получателя. Однако этот баланс не позволяет определить, сколько именно было украдено. Polymarket пока не подтвердила общий размер потерь.
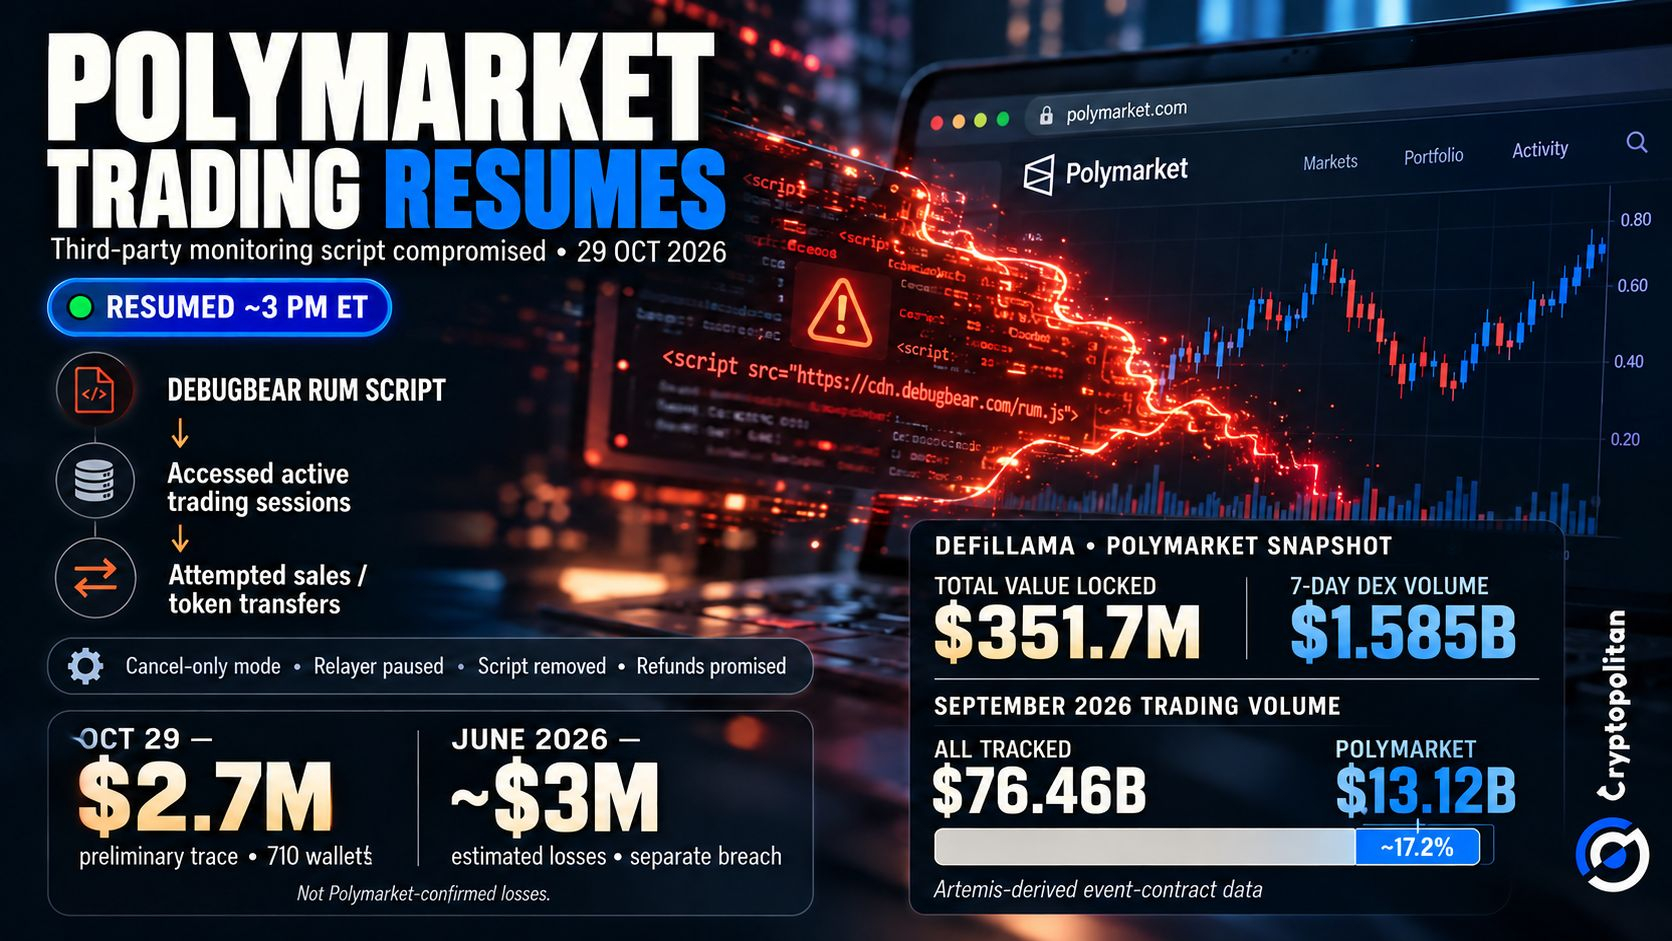 Взлом Polymarket через DebugBear: статус торгов, оценка потерь в 2,7 млн долларов и данные рынка
Два прежних сбоя у поставщиков, но общей причины нет
Это не первая проблема Polymarket с безопасностью, связанная с поставщиком услуг. В июне 2026 года Halborn и TechCrunch сообщили об атаке с использованием вредоносного скрипта. Предположительно, в результате с как минимум 11 кошельков вывели около 3 миллионов долларов. Тогда Polymarket также пообещала вернуть средства.
Ранее, в декабре 2025 года, отдельный взлом поставщика услуг аутентификации затронул аккаунты пользователей. Об этом инциденте сообщили и Cryptopolitan, и CertiK.
Во всех трёх случаях были задействованы сторонние поставщики. Однако нет доказательств, связывающих эти инциденты с одним и тем же злоумышленником или общей первопричиной.
Что повторяющиеся риски, связанные с поставщиками, означают для сектора объёмом 78 миллиардов долларов
Эти повторяющиеся инциденты происходят на фоне роста торговой активности на рынках прогнозов. В отчёте на основе данных Artemis за сентябрь 2026 года объём торгов на отслеживаемых рынках составил 76,46 миллиарда долларов. На долю Polymarket пришлось 13,12 миллиарда долларов. Эти цифры отражают торговую активность, а не объём хранящихся активов.
Этот рост привлекает всё больше внимания к вопросам безопасности. CertiK предупреждает, что платформы, объединяющие традиционные веб-сервисы и блокчейн-технологии, всё ещё могут иметь централизованные уязвимости.
Подобные риски могут также отпугнуть институциональных инвесторов. По данным Jefferies, хедж-фонды проявляют интерес, но сохраняют осторожность. Их по-прежнему сдерживают проблемы с ликвидностью, соблюдением нормативных требований и репутацией.
Тем временем KPMG подчёркивает, что у поставщиков услуг, брокеров, бирж и клиринговых организаций разные обязанности. Биржи, регулируемые в США, должны соблюдать требования к надзору, защите систем и защите участников. Однако эти правила автоматически не распространяются на Polymarket International.
Для Polymarket возобновление торгов — лишь часть задачи. Гораздо важнее понять, сможет ли компания управлять рисками, связанными со сторонними поставщиками, и вернуть доверие пользователей.
Не просто читайте новости о криптовалютах — разбирайтесь в них. Подпишитесь на нашу рассылку. Это бесплатно.