
Сегодня проснулся и увидел, что Binance подверглась взлому, масштаб которого стал крупнейшим в истории криптоиндустрии. Я был потрясён. Но, придя в себя, увидел, что меры по устранению последствий были приняты оперативно: благодаря централизованным инструментам, таким как заморозка средств компанией Tether, удалось сократить большую часть потерь. А средства в децентрализованной части, например в сетях BTC и ETH, пока вернуть не удалось.
Так есть ли будущее у нарратива децентрализации? Или, возможно, мы не доживём до появления квантовых компьютеров и восстания ИИ?
-
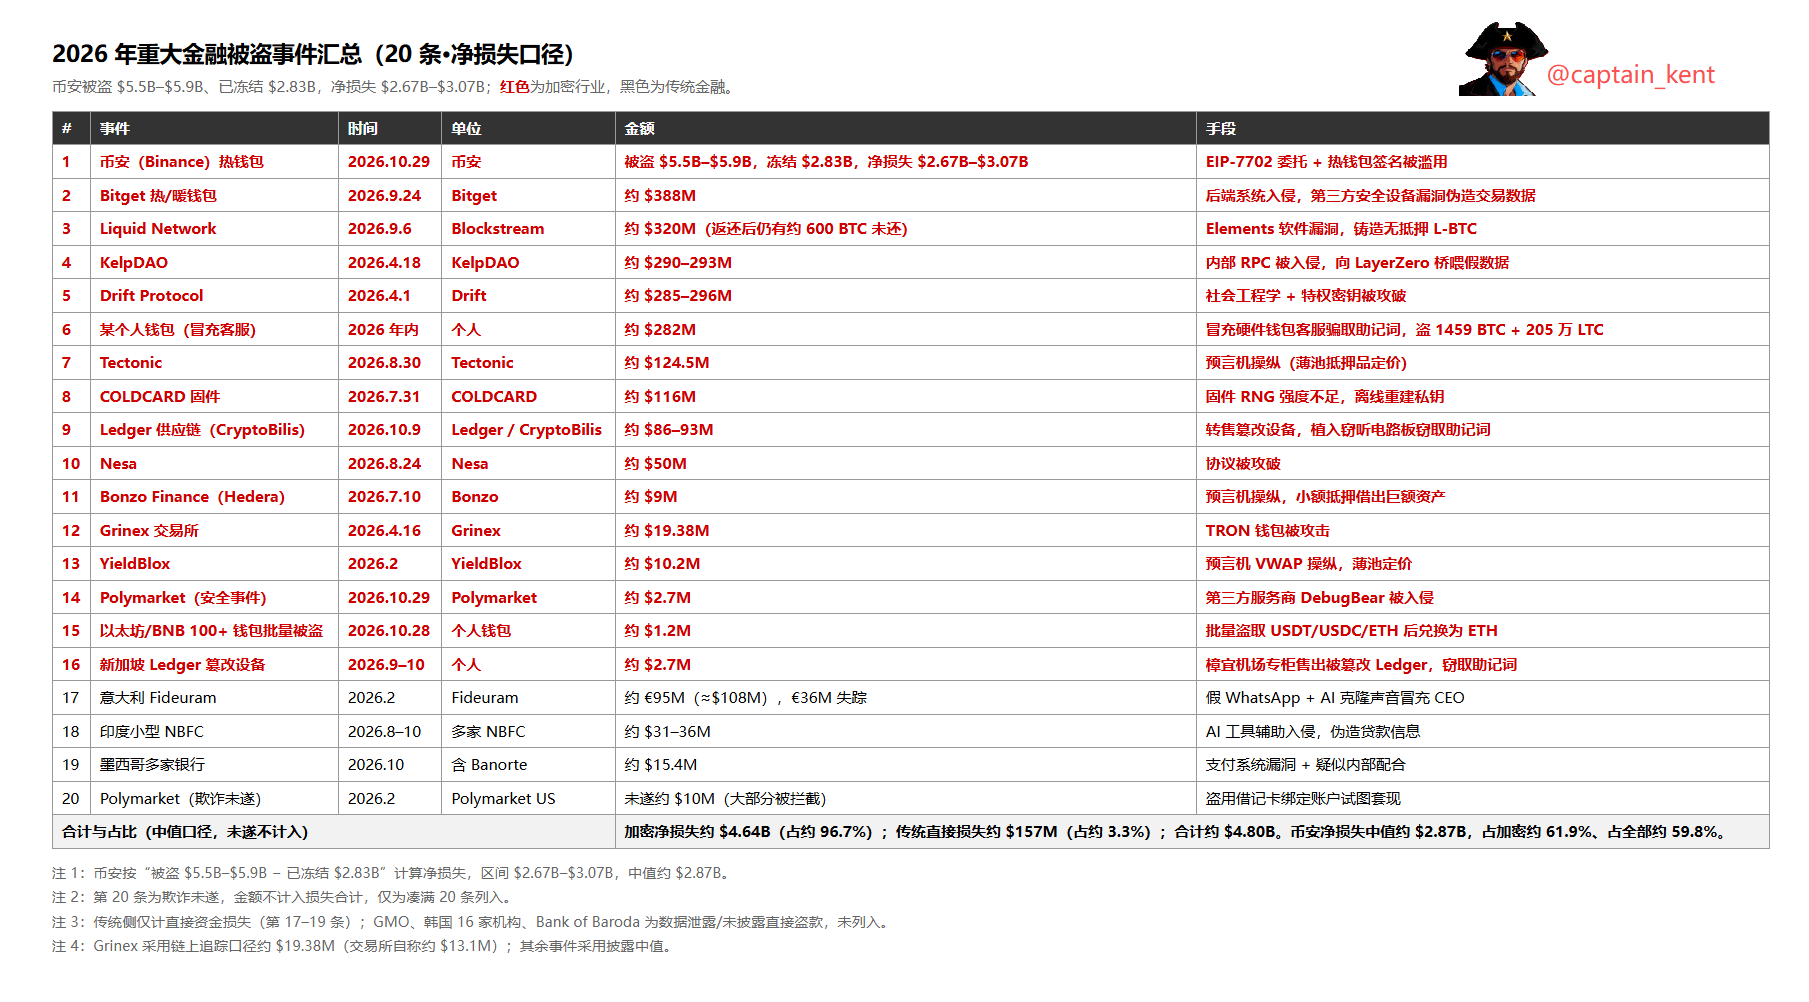
▶︎▶︎ Капитан подсчитал 20 крупнейших по сумме краж в финансовой отрасли с начала 2026 года, среди них:
Криптоиндустрия:
Всего 17 случаев, общая сумма похищенного — около $9.79 млрд, что составляет примерно 98.4% от общей суммы. Если исключить замороженные или возвращённые средства, чистые потери составят около $6.69 млрд — примерно 97.7% от общей суммы.
Наибольшая доля потерь пришлась на Binance. По текущим ончейн-данным, общая сумма похищенных средств составляет около $5.9B — примерно 59.3% от общего объёма хищений. Заморожено $2.83B, или около 45.9% от чистых потерь.
Как видно, благодаря активным мерам Binance удалось снизить этот показатель на 13.4%: с 60% до 45%.
Примечание: в криптоиндустрии основные способы хищения связаны с【системами подписей и приватных ключей】и【межсетевыми мостами】. Первые определяют максимальный размер хищения, вторые — его частоту.
- Традиционная отрасль:
Всего 3 случая; общая сумма похищенных средств — около $157M, что составляет примерно 1.6% от общего объёма хищений и около 2.3% от чистых потерь.
На дело Fideuram в Италии пришлось около 68.8% прямых потерь традиционного сектора, на индийские NBFC — около 21.3%, на мексиканский банк — около 9.8%.
Основные методы атак: использование ИИ для подделки личности и голоса руководителей и юристов, чтобы обманом побудить сотрудников самостоятельно переводить деньги; кража учётных данных и обход бизнес-контролей для прямого проведения переводов; использование уязвимостей платёжных процессов в сговоре с сотрудниками для обналичивания средств.
Примечание: атаки на традиционный финансовый сектор не предполагают прямого хищения контроля над средствами, например кражи приватных ключей. Вместо этого обманывают людей с необходимыми полномочиями или злоупотребляют доверием системы к легитимным запросам.
-
▶︎▶︎ Самая опасная часть — зависимость от централизованных элементов!
Из приведённых выше данных видно, что на криптоиндустрию приходится подавляющая часть хищений. Традиционная отрасль централизована, но её защита устроена гораздо надёжнее. А криптоиндустрия демонстрирует чрезмерную зависимость от централизованных элементов в своей децентрализованной инфраструктуре.
Именно эту зависимость от централизованных элементов криптоиндустрия меньше всего хочет признавать, и именно её труднее всего устранить. Это неудобная правда: отрасль уже больше десяти лет говорит об отсутствии необходимости доверять, но на инженерном уровне этот принцип так и не был реализован.
Атаки всегда происходят на инженерном уровне: проверка моста зависит от нескольких RPC-узлов, фронтенд — от одного облачного провайдера, аппаратный кошелёк — от международной цепочки поставок, а горячий кошелёк биржи — от централизованной системы подписания.
- Например, KelpDAO:
Пользователи думали, что используют децентрализованный протокол ликвидного стейкинга, но атакующий просто проник во внутренний RPC-узел протокола и заставил его передавать ложные данные мосту LayerZero. Мост лишь добросовестно выполнил заложенную логику: проверил данные и разблокировал активы. Ни один децентрализованный компонент в этом процессе не предал пользователя — проблема возникла в источнике входных данных, который контролировался централизованно.
Поэтому не нужно взламывать децентрализованную технологию — достаточно взломать централизованный вход, которому она доверяет.
- И, например, Binance:
Сам по себе EIP-7702 — это функция на уровне протокола, а не уязвимость. Подписание горячим кошельком — стандартная операция, а не недостаток. Но когда эти две вещи объединяются в системе подписания централизованной биржи, у атакующих появляется возможность взломать централизованную систему и воспользоваться децентрализованным протоколом, чтобы всего за несколько часов вывести миллиарды долларов.
Здесь абстрактное обновление EIP-7702 слишком сильно пренебрегло безопасностью: повышение гибкости за счёт безопасности — это крайне опасно и именно это позволило успешно провести нынешнюю AOE-атаку.
Но взлом произошёл именно в централизованном звене. Поэтому отрасль оказалась в структурной ловушке: чем больше мы стремимся с помощью децентрализованных технологий наращивать объём активов и компонуемость, тем сильнее зависим от централизованных элементов, которые как раз и остаются за пределами охвата ончейн-управления.
-
▶︎▶︎ Несколько мыслей о будущем зависимости от централизованных элементов!
1. Можно ли проводить аудит централизованных зависимостей и установить отраслевые стандарты?
Можно ли обязать каждый децентрализованный протокол чётко перечислять свои централизованные зависимости — например, какие RPC-сервисы, оракулы, поставщики фронтенда и цепочки поставок оборудования он использует, — а также проводить перекрёстную проверку этих зависимостей по нескольким источникам?
Можно также установить отраслевые стандарты с помощью перечня мер ответственности и создать отраслевую ассоциацию для этой цели. Почему все действуют в одиночку и не хотят делиться информацией?
2. Можно ли усовершенствовать систему подписей и ключей, чтобы её нельзя было обмануть?
И Binance, и BG атаковали, обманом добившись выдачи разрешения. Поэтому можно ли на каждом этапе перед подписанием — например, при проверке источника данных транзакции, целостности устройства и подлинности запроса на разрешение — создать проверяемую цепочку доверия?
Кроме того, можно ли ввести дополнительные ограничения для таких абстрактных обновлений, как EIP-7702, и строго контролировать границы безопасности? Иначе эта штука — настоящая ядерная бомба: при правильном использовании вырабатывает энергию, а при неправильном — вызывает ядерный взрыв!
3. Не пора ли отрасли перейти от нарратива о проверяемости централизованных элементов к нарративу, в котором безопасность стоит на первом месте?
Сами по себе децентрализованные технологии не плохи, но при этом упускается из виду зависимость на инженерном уровне от централизованных элементов. Среди проектов, взломанных в этом году, собственные недостатки децентрализованных технологий привели лишь к одной-двум десятым потерь, тогда как на централизованные зависимости пришлась основная часть ущерба.
Если вся отрасль не сможет договориться о переходе к модели управления, в которой безопасность ставится выше проверяемости, то, как мне кажется, не нужно ждать ни квантовых вычислений, ни восстания ИИ: эти актуальные, привлекательные, но смертельно опасные инженерные проблемы могут полностью уничтожить отрасль всего за год-два.
-
И наконец, я считаю, что к каждой централизованной зависимости нужно относиться как к вектору атаки, каждую подпись и выдачу разрешения проверять как границу доверия, а каждую внешнюю цепочку поставок — ограничивать средствами управления.
Только тогда децентрализация сможет претендовать на будущее. Иначе даже самый грандиозный нарратив не выдержит следующего кибервойска генерала Кима.
Если отрасль не ускорит системную модернизацию, нынешняя атака может оказаться не рекордом, а лишь началом!